



Имате VPN и EDR? Значи сте инвестирали в защита, която се заобикаля при обикновена авторизация.
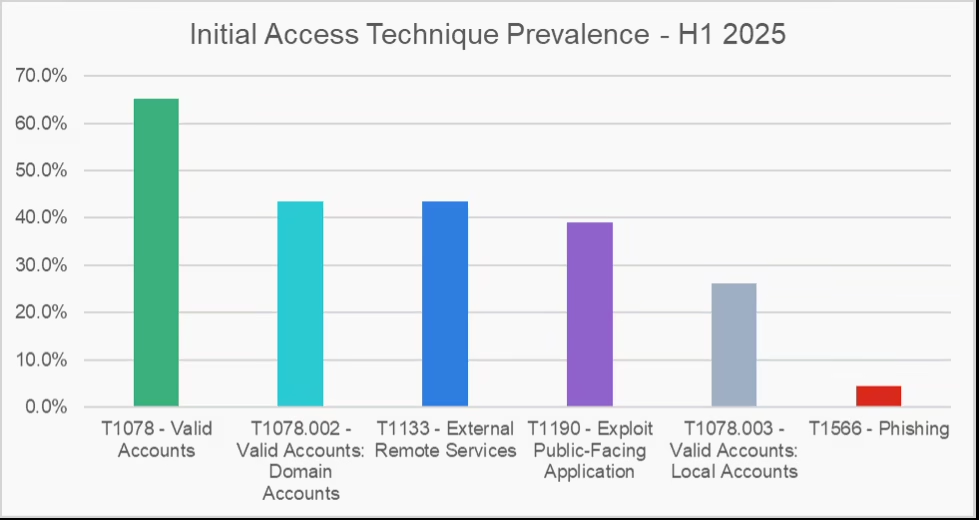
Докладът на FortiGuard за първата половина на 2025 г. показва, че финансово мотивираните нападатели все по-често се справят без сложни експлойти и зловреден софтуер. Вместо да внедряват тежки инструменти, те използват валидни акаунти и легитимни инструменти за отдалечен достъп, за да проникнат незабелязано в корпоративните мрежи. Този подход се оказва не само по-лесен и по-евтин, но и значително по-ефективен – атаките, използващи откраднати пароли, все по-често преминават покрай инструментите за откриване.
Специалистите съобщават, че през първите 6 месеца на годината са разследвали десетки инциденти в различни отрасли – от промишлеността до финансите и телекомуникациите. Анализът на тези случаи разкрива повтарящ се модел: нападателите получават достъп, използвайки откраднати или закупени идентификационни данни, свързват се чрез VPN и след това се предвижват из мрежата, използвайки инструменти за отдалечено администриране като AnyDesk, Atera, Splashtop и ScreenConnect. Тази стратегия им позволява да прикрият дейността си като нормална работа на системен администратор и да избегнат всякакви подозрения.
FortiGuard потвърждава тези констатации за същия период: тенденциите за изтичане на пароли, съобщени в отворени източници, съответстват на тези, установени при вътрешните разследвания. По същество не е необходимо нападателите да „хакват“ системите в традиционния смисъл на думата – те просто влизат в системата, използвайки чужди данни за вход, често получени чрез фишинг или с помощта на имена и пароли, продавани в нелегални сайтове.

При една от анализираните атаки нападателите са използвали валидни идентификационни данни, за да се свържат с корпоративна VPN мрежа без многофакторно удостоверяване, след което са извлекли съхранените пароли за хипервайзора от браузъра на компрометирания потребител и са криптирали виртуалните машини. В друг случай операторът е получил достъп чрез откраднат акаунт на администратор на домейн и масово е инсталирал AnyDesk в мрежата, използвайки RDP и групова политика, което му е позволило да се придвижва между системите и да остане незабелязан за по-дълго време. Имало е и епизоди, когато нападателите са използвали стара уязвимост във външен сървър, внедрили са множество инструменти за дистанционно управление и са създали фиктивни служебни акаунти, за да преместват тайно и след това да изнасят документи.
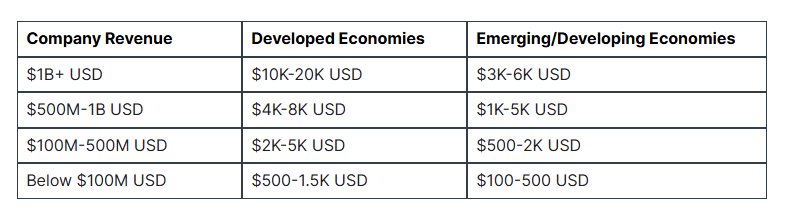
Анализът показа, че кражбата и обикновеното купуване на пароли остава една от най-евтините и достъпни стратегии. Цената на достъпа пряко зависи от размера и географията на компанията: докато за организации с оборот над един милиард долара в развитите страни тя може да достигне 20 000 долара, за малките фирми в развиващите се региони тя може да бъде само стотина долара. Масовите информационни кампании осигуряват постоянен поток от свежи данни, а ниският праг на достъп прави подобни атаки привлекателни дори за слабо обучени групи.
Основното предимство на тази схема е скритостта. Поведението на нападателите е неразличимо от това на реалните служители, особено ако се свързват към едни и същи системи в едни и същи часове. Защитите, фокусирани върху откриването на злонамерени файлове и подозрителни процеси, често не са в състояние да открият аномалии, когато атаката е сведена до обичайните операции по влизане в системата и придвижване из мрежата. Освен това при ръчно крадене на данни чрез RDP интерфейси или вградени RMM възможности е трудно да се проследи кои файлове са били преместени, тъй като такива действия не оставят очевидни мрежови артефакти.
FortiGuard отбелязва, че при такива кампании нападателите все още активно използват Mimikatz и неговите модификации за извличане на пароли от паметта и продължават да използват експлойта Zerologon за повишаване на привилегиите. Често срещано е и ръчното използване на помощни програми като GMER, преименувани на системни инструменти, за прикриване на следите от присъствието.
FortiGuard подчертава, че защитата срещу такива заплахи изисква преосмисляне на подходите. Фокусирането единствено върху традиционните EDR системи, които търсят злонамерен код, вече не осигурява надеждна сигурност. Стратегията, изградена върху потребителските акаунти и поведение, става ефективна. Компаниите трябва да изградят свои собствени профили на нормалната дейност и да реагират бързо на отклоненията, като например влизания от необичайни геолокации, едновременни връзки към няколко сървъра или дейност извън работното време.
Препоръчително е да се обърне специално внимание на многофакторното удостоверяване – не само за външния периметър, но и в рамките на мрежата. Дори ако нападателят получи паролата, необходимостта да потвърди влизането по допълнителен начин ще забави напредъка му и ще създаде повече възможности за откриване. Важно е също така да се ограничат администраторските пълномощия, да се елиминира използването на привилегировани акаунти през VPN и да се проследява тяхното движение в инфраструктурата.
FortiGuard съветва организациите стриктно да контролират използването на инструменти за отдалечено администриране. Ако такива програми не са необходими по бизнес причини, те трябва да се блокират и да се наблюдават всички нови инсталации или мрежови връзки, свързани с тях. Освен това се препоръчва да се деактивират SSH, RDP и WinRM на всички системи, където те не са необходими, и да се настроят предупреждения, когато тези услуги се активират отново. Според анализаторите тези мерки позволяват да се откриват дори скритите опити за хоризонтално придвижване в мрежата.

Авторите на доклада отбелязват, че много компании все още имат значителна празнина в защитата: нападателите не хакват, а просто влизат в системите с реални имена и пароли. Ето защо автентификацията, контролът на достъпа и анализът на поведението на потребителите трябва да бъдат ключова област за развитие на защитата. FortiGuard препоръчва да се използват решения, които непрекъснато наблюдават външния периметър, корелират събитията в хибридните среди и откриват аномални дейности. Такива инструменти осигуряват възможност за проследяване на неочевидни инциденти, като намаляват времето, което нападателите прекарват в мрежата, и предотвратяват широкомащабни последствия.
Изследователите обобщават, че най-опасните атаки днес не се нуждаят от нов зловреден код. Те използват съществуващи технологии и надеждни пълномощия, което превръща скритостта в ключово оръжие. Компаниите, които засилят контрола върху идентичността, отдалечения достъп и поведенческите анализи, ще могат значително да намалят риска и да откриват тези прониквания на ранен етап.
Fortinet подчертава, че резултатите от шестмесечния анализ потвърждават тенденция, която датира от 2024 г.: продължава нарастването на инцидентите, свързани с използването на валидни акаунти и легитимни административни инструменти. Въпреки засиления фокус върху изкуствения интелект и новите видове кибератаки, тези на пръв поглед прости методи остават най-надеждният начин за проникване в корпоративните мрежи от страна на престъпниците.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
