


Прекалената самоувереност се превърна в капан. Традиционните методи за откриване са безсилни.
Киберпрестъпниците намериха начин да използват защитните механизми на Cisco срещу самите потребители. Изследователите от Raven регистрираха кампания за кражба на идентификационни данни, с която нападателите са се научили да използват технологията Cisco Safe Links. Този инструмент се вгражда в системата за филтриране на имейл трафика и подправя подозрителни връзки, като ги пренасочва за анализ през собствената инфраструктура на Cisco.
Идеята на атаката се състои в това, че потребителят или системата за сигурност по подразбиране се доверяват на домейна „secure-web.cisco.com“, като го смятат за безопасен. Именно това доверие се е превърнало в оръжие: хакерите са започнали да се прикриват с линкове с този префикс, за да заблуждават филтрите и хората.
Експертите на Raven са документирали няколко техники на хакерите за създаване на легитимни безопасни връзки, подходящи за атаки. Най-често те превземат акаунти в защитени от Cisco компании и изпращат злонамерени имейли до себе си, след което използват създадените по този начин линкове в целеви кампании. Също така те използват услуги на трети страни, които изпращат имейли през инфраструктурата на Cisco, и дори използват повторно предварително създадени работещи Safe Links.
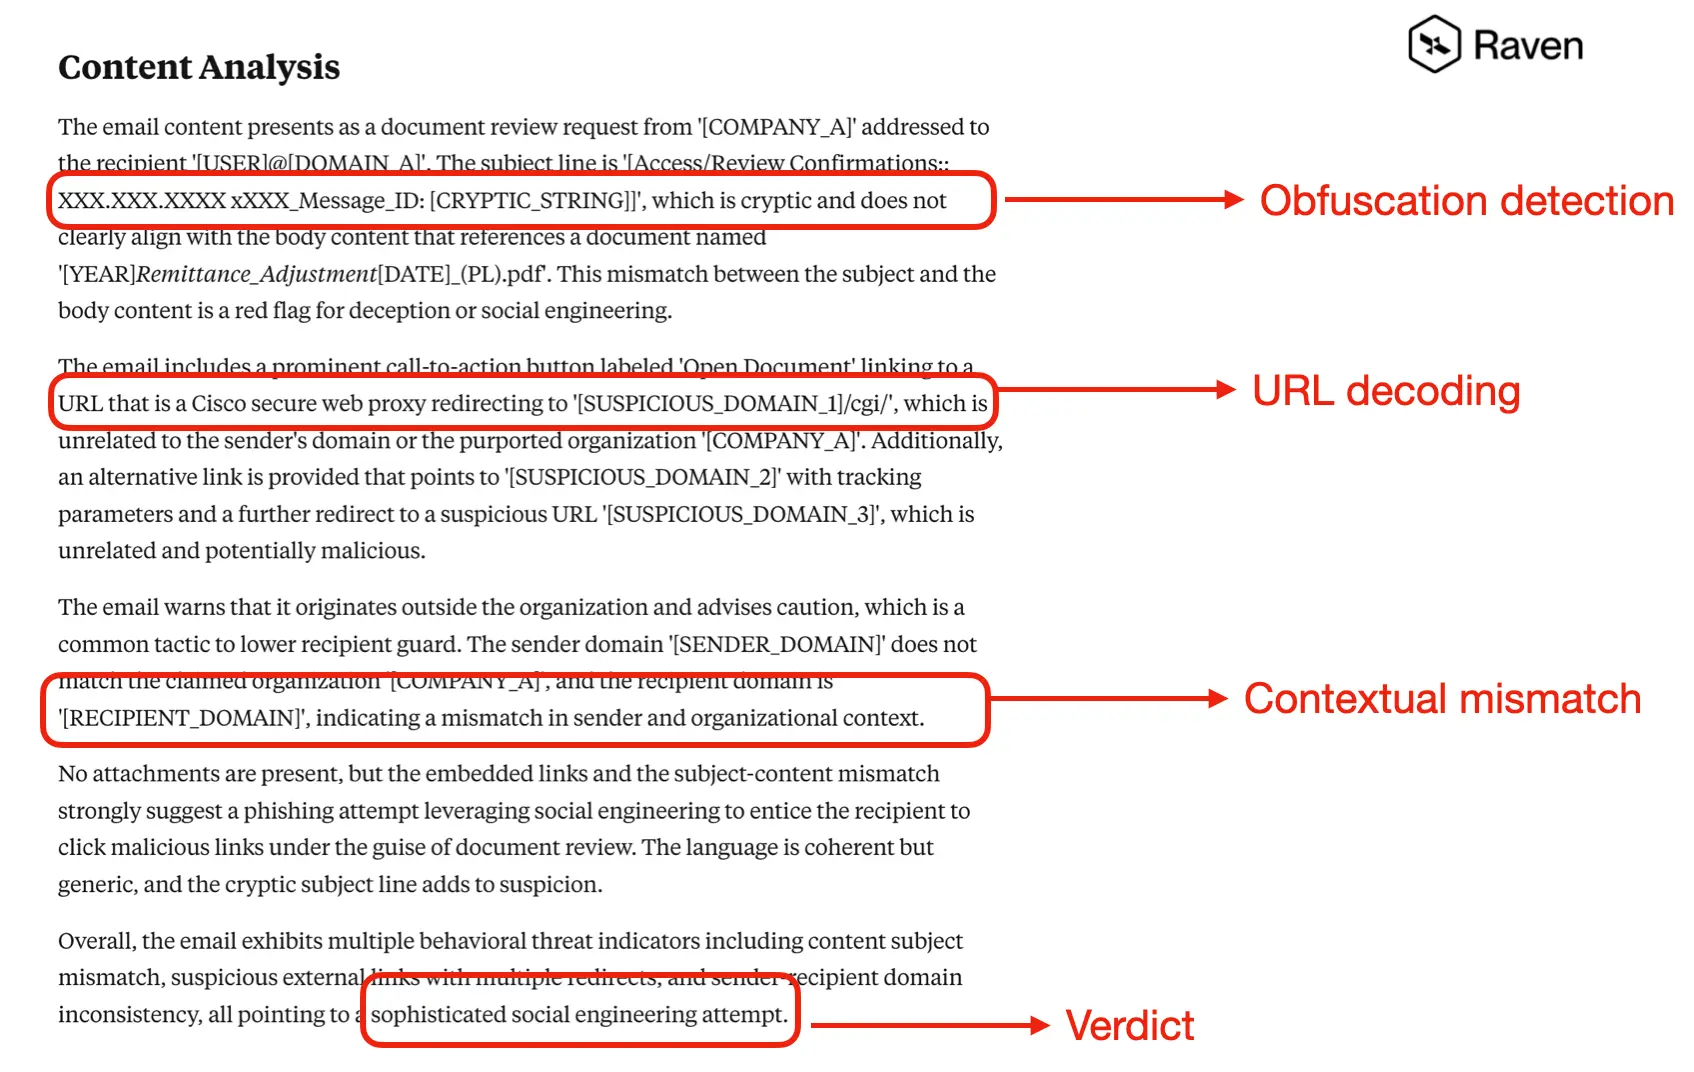
Един от най-скорошните примери е имейл с искане за преглед на документ, маскиран като услуга за електронен подпис. Той е изглеждал възможно най-професионално, с корпоративен стил и бизнес лексика. В същото време класическите пощенски филтри не сработиха, тъй като виждаха пред себе си адреса в домейна на Cisco. Само подробен анализ, отчитащ не само техническите характеристики, но и контекста на бизнес кореспонденцията, успя да установи несъответствията: подозрителни параметри в URL адресите и аномалии в бизнес процесите.
Опасността се състои в това, че подобни атаки изглеждат безупречно от техническа гледна точка. Цялото зло се крие в поведението и контекста, а не в обичайните индикатори като подправени домейни. Повечето системи за защита се фокусират именно върху репутацията на адресите, поради което домейните на Cisco се пропускат автоматично. Това показва качествена промяна в методите на киберпрестъпниците: те все повече използват доверието в добре познати брандове и познати процеси, а не уязвимости в кода.
Констатациите подчертават, че традиционните подходи – сигнатури и бази за репутация – се оказват безсилни срещу атаките, маскирани като легитимни бизнес операции. Използването на системи, базирани на изкуствен интелект, които отчитат контекста и могат да откриват поведенчески аномалии и да проверяват съответствието на имейлите с бизнес логиката, става все по-важно. Без подобни решения съществува риск да бъдат пропуснати ситуации, свързани с кампании, които на пръв поглед изглеждат легитимни, но в действителност водят до откраднати идентификационни данни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
