


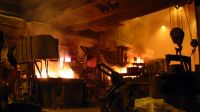


Немски стоманодобивен завод е пострадал сериозно от хакерска атака към мощностите му през тази година, съобщава ArsTechnica.
Неизвестна страна е поела неоторизиран контрол над системите, управляващи продуктовите мощности, изкарвайки от строя една от пещите, което е довело до взрив. Хакерите са проникнали във вътрешната мрежа посредством внимателно изготвена фишинг атака, за което информира Федералното бюро за информационна сигурност към немското правителство в ежегодния си доклад за състоянието на малуер сцената в Германия и по света. След компрометирането на мрежата, хакерите са извели от строя не само отделни компоненти от системата, а и самата система. Документът не съобщава името на фабриката.
„В следствие от нарушаване на работата на системите, една от пещите не е могла да бъде изключена по контролиран начин, което е довело до сериозни поражения във фабриката„, се заявява в официалния документ, издаден от немските власти по повод на инцидента. Правителственият орган изтъква също така че атакуващата страна е била не само много добре подготвена в компютърно отношение, но хакерите атакували мощностите на фабриката са имали и добри познания по технологичния процес, протичащ в стоманодобивната фабрика.
Настоящият инцидент представлява интерес, поради това, че подобни хакерски атаки, целящи физически разрушения и щети са нещо изключително рядко. Със свързването на все повече и повече индустриални системи към Интернет и уязвимостта им, която произтича от тази свързаност, заедно с недобрата грижа за сигурността и контрола на компютърната им защита, черните сценарии, включващи изведени от строя ключови инфраструктурни обекти, като системи, контролиращи язовири, електроцентрали, дори ядрени мощности, зачестиха в последните години, и то не само в литературата и киното.
Мнозина са тези, които чертаят едва ли не апокалиптични сценарии свързани с това. Почти всички новини обаче свързани с проникването в подобни системи говорят за осъществяване на атаки с цел индустриален кибершпионаж, при които цел на атакуващата страна е не да нанесе разрушения и операциите им да бъдат прекратени, а да останат, колкото се може по-дълго извън радара на специалистите обслужващи тези системи, възползвайки се максимално от присъствието си в мрежата им с цел извличането на дълготрайни ползи.
Има и изключения обаче, припомня Дан Годин от Ars. Като например кибер атаката над ядрените мощности в Натанц през 2009 г. Тогава, центрофуги, обогатяващи уран бяха изведени от строя от вирус, кръстен Stuxnet. Атаката, според множество източници е била организирана от израелските и американските официални власти с цел осуетяване на плановете на Иран по отношение на ядрената им програма. В началото на този месец пък Bloomberg написаха, че мистериозен взрив на газопровод в Турция от преди шест години е в следствие от хакерска атака. През далечната 1982 г. американското ЦРУ осъществява диверсификационни действия към транс-сибирския газопровод чрез логическа бомба – нещо, което обаче все още е повод за спекулации.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
