



По време на хакерската конференция Chaos Compute Congress, един от участниците описа алгоритъм за проникване във вградения в SD картата памет контролер, който изобщо няма никаква защита от подобна интервенция.
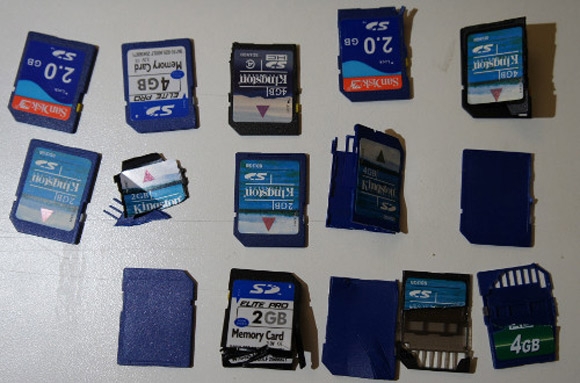
„Откритието“ е направено от китайския програмист Бани Хуанг (Bunnie Huang). Той е показал как някои SD карти памет допускат изпълнение на произволен код от вградения в тях микроконтролер. Заразяването на тези памети става чрез прихващане на прекъсванията, подавани към тях.
Китайците използват тази функция не за зареждане на вреден код, а предимно за „увеличаване“ капацитета на флаш-картата. След зареждането на нов фърмуер, картата започва да показва, че нейният обем е по-голям от действителния.
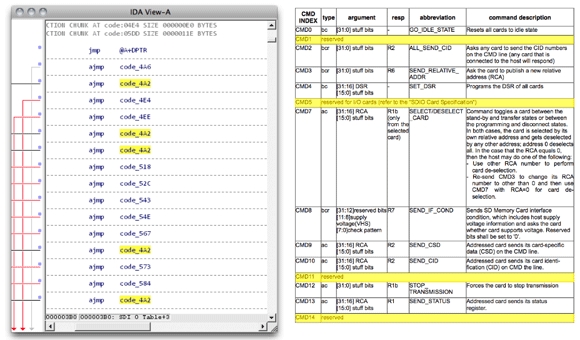
Бани Хуанг е публикувал подробен отчет (bunniefoo.com/bunnie/sdcard-30c3-pub.pdf), в който е описано прихващането на прекъсванията, представена е таблицата с машинните команди на вградения контролер и дори е показан пример на стандартната начална програма „Hello, World“. Публикувани са начините за работа на SD картите памет с дебъгер, представено е разпределението на блоковете памет, предложен е метод за внедряване на произволен програмен код и много други.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
