



Изследователи, изготвили стандарта твърдяха, че за да се „кракне“ ще са нужни хиляди години, но всичко е отнело на японците 148 дни.
Животът днес е или истински ад за специалистите по криптография, или е рай за хакерите. Зависи от гледната точка. Средностатически хакери имат умения да се справят не смо със сравнително остарели и средно силни за разкриване хеш-стандарти като MD5, а и предполагаемо „супер надеждни“ техники за криптиране стават жертва на атаките им.
Последната жертва на развенчаването на митове в криптографията е синхроничният метод (pair-based cryptography) за шифроване на данни – подход, който се твърди, че държи ключа към бъдещите супер-сигурни комуникации.
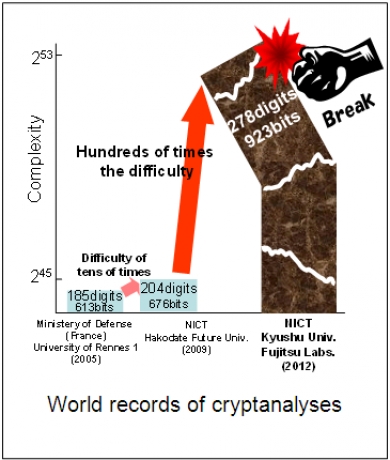
Японският електронен гигант Fujitsu Ltd., съвместно с Университета Кюшу и Японският национален институт за информационни и комуникационни технологии са успели да разбият 278-цифорва (923-битова) криптограма като са подобрили старият рекорд, който се е изразявал в кракване на 204-цифов (или 676-битов) код.
Изследователите работили с този метод в миналото са изразили увереност, че 900 и повече битовите криптограми ще отнемат на тези, които се опитат да ги разбият стотици хиляди години. Но Fujitsu и въпросните им колеги са го направили точно за 148 дена и два часа – по-малко от година с помощата на клъстър съставен от 21 компютъра снабдени с 252 процесорни ядра.
Чрез използването на паралелни методи на програмиране и някои други нови техники за атака, изледователите са съкратили времето, което би било необходимо за целите им, ако използваха не толкова съвременен метод като brute force attack, заедно с други методи.
От Fujitsu предупредиха, че „шокиращият успех на операцията“ е предупреждение към фирмите за сигурност и знак за това, че методи, което днес изглеждат като надеждни стандарти може да бъдат компрометирани по-скоро, отколкото си мислят и да станат несигурен метод за защита малко след това.
В прес-съобщение от компанията се заявява:
„С модернизирането на компютрите и криптоаналитическите методи, скоростта за успешен криптоанализ се увеличава и в същото време криптографската сигурност забавя развитието си. Следователно, важно е да оценим колко дълго може да се ползваме от дадена техника за шифроване на информацията така че да сме защитени.
Успяхме, защото се възползвахме от различни нови техники, като техника оптимизираща настройката на параметрите при което използвахме компютърна алгебра, двуизмерен алгоритъм на тъсене, който се използва в линейното търсене и др.“
Криптографическите техники са подложени на атаки от две страни – от едната страна са кракерите, които търсят нови методи, за да обърнат процеса на шифроването на данни, така че да могат да разбият подобни методи по-бързо. От другата страна са създателите на експлойти, които се опитват да открият и използват в своя полза фундаментални „пробойни“ в изграждането на самите методи, които биха напълно саботирали надеждността на въпросните методи.
Наскоро бе установено, че някои публични ключове, криптирани по стандарта RSA нямат каквато и да е сигурност. Вината за това, според публикация на швейцарски учени датираща от началото на годината е било неправилно генериране.
Преди две години пък норвежки учени публикува изследване в което се посочва, че квантовото криптографиране, може да бъде компрометирано чрез атака над фотонните детектори, които осъществяват криптирането посредством кванто-механичен ефект. Самият квантов метод за криптиране сам по себе си е достатъчно надежден, ако става дума за директна атака, но слабото му място са енкодерите/декодерите в системата, които могат да бъдат компрометирани посредством обикновен тип атаки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
