



Нападателите са започнали да използват необичайна техника за прикриване на фишинг връзки, като ги карат да изглеждат като адреси на известния сайт за резервации Booking. Новата кампания за зловреден софтуер използва японския йероглиф хирагана „ん“ (U+3093). В някои шрифтове и интерфейси той визуално наподобява наклонена черта, поради което URL адресът изглежда като нормален път в сайта, докато всъщност води до фалшив домейн.
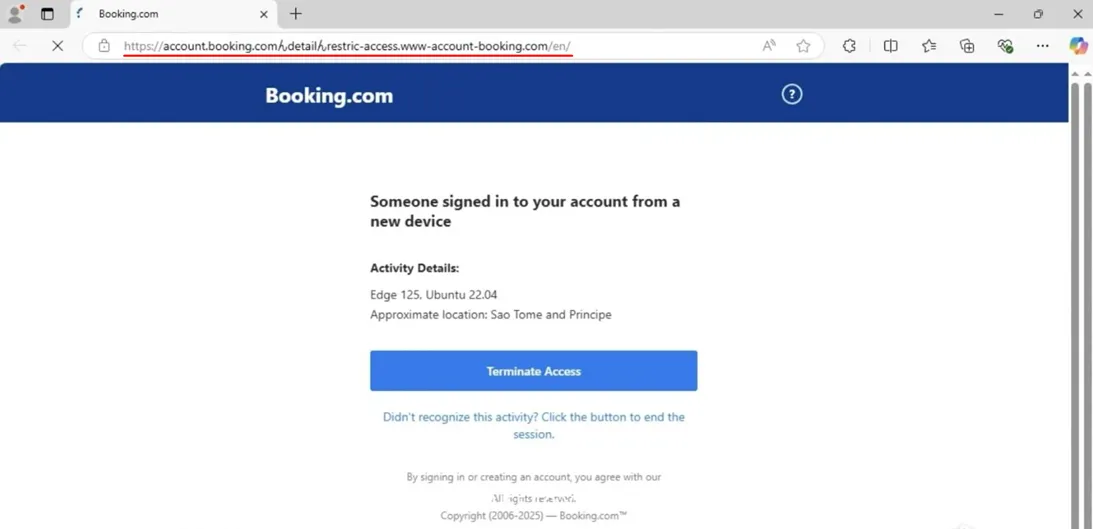
Изследовател на JAMESWT установи, че във фишинг имейли връзката изглежда като наклонена черта, но всъщност води до фалшив домейн:
https://admin.booking.com/hotel/hoteladmin/... всъщност насочва потребителя към адрес като:
https://account.booking.comんdetailんrestric-access.www-account-booking.com/en/Всичко до „www-account-booking[.]com“ е просто поддомейн, имитиращ структурата на истинския сайт. Истинският регистриран домейн принадлежи на нападателите. Когато жертвата навигира до страницата „www-account-booking[.]com/c.php?a=0“, откъдето се изтегля зловреден MSI файл от възела updatessoftware.b-cdn[.]net CDN.
Според анализа на MalwareBazaar и ANY.RUN , инсталаторът разполага с допълнителни компоненти – вероятно инструменти за извличане на информация или за отдалечен достъп.
Техниката се основава на използването на хомоглифи – символи, подобни на други, но принадлежащи към различни азбуки или Unicode набори.
Такива символи често се използват при хомографски атаки и фишинг. Пример за това е буквата „О“ от кирилицата (U+041E), която е почти неразличима от латинското „О“ (U+004F). Въпреки факта, че разработчиците на браузъри и услуги добавят защита срещу такива подправени знаци, атаките продължават да се появяват.
Това не е първият случай, в който Booking се превръща във фишинг стръв. През март Microsoft Threat Intelligence предупреди за кампания с имейли, маскирани като услуга за резервации и използващи метода ClickFix за заразяване на компютрите на служителите на хотели. През април изследователи от Malwarebytes съобщиха за подобна схема.
По същото време BleepingComputer откри друга активна кампания, насочена към клиенти на Intuit. Те заменили първата буква „i“ в адресите с главна буква „L“, която изглежда идентично в малките букви и някои шрифтове. Имейлите са създадени с оглед на мобилните устройства, при които вниманието на потребителите към детайлите на URL адреса е по-ниско. Бутонът „Verify my email“ (Провери моя имейл) е водил до intfdsl[.]us/sa5h17, а при директен достъп е пренасочвал към легитимна страница за вход в Intuit, което допълнително е прикривало атаката.
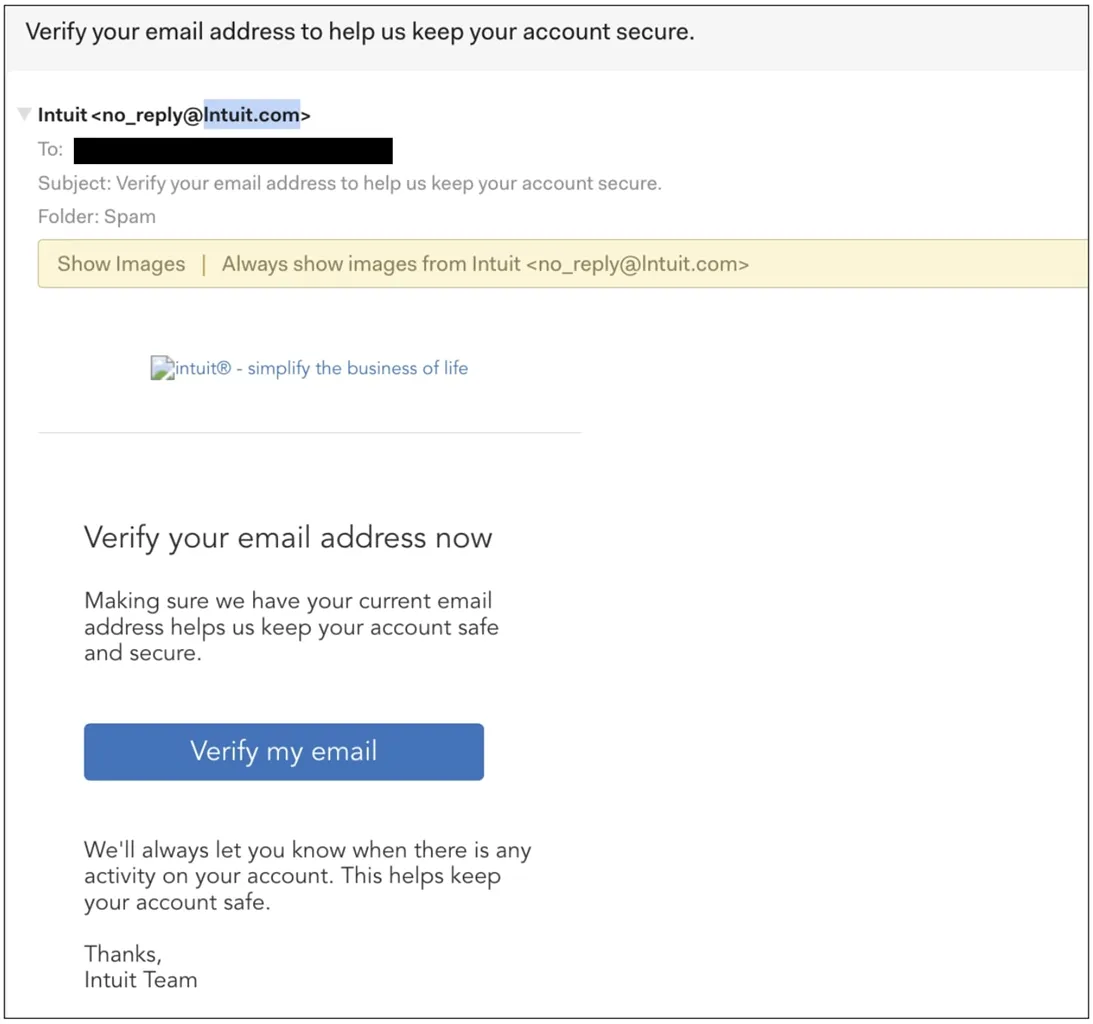
И двете кампании показват, че подмяната на символи в домейните остава работещ инструмент за социално инженерство. Проверката на линка преди кликване и вниманието към частта от домейна, разположена непосредствено пред първата единична наклонена черта остават основни мерки за защита.
Въпреки това, използването на хомоглифи като „ん“ може да заблуди дори внимателните потребители, затова е важно да допълните предпазливостта си с актуален антивирусен софтуер, който може да блокира изтеглянето на злонамерено съдържание.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
