Проблемът засяга всички версии на пакета MS Office.
Експертите от McAfee и FireEye предупредиха за нова заплаха за потребителите на операционната система Windows. Специалистите съобщиха, че голям брой хакери активно използват уязвимост от тип „нулев ден“ в MS Office за незабелязано инсталиране на вредоносен софтуер в компютърната система. Проблемът е много сериозен и засяга всички версии на MS Office пакета.
Същността на атаката е следната: хакерите изпращат електронни писма, съдържащи вредоносен Word документ с вграден OLE обект. При отварянето на документа се стартира експлойт, който зарежда маскиран като RTF документ вредоносен HTA файл от отдалечения хакерски сървър. Този файл съдържа VBS скриптове и се стартира автоматично. В крайна сметка атакуващият може да изпълни произволен код, да качи в компютъра на жертвата всякакви компютърни вируси и да получи цялостен контрол върху потребителското устройство.
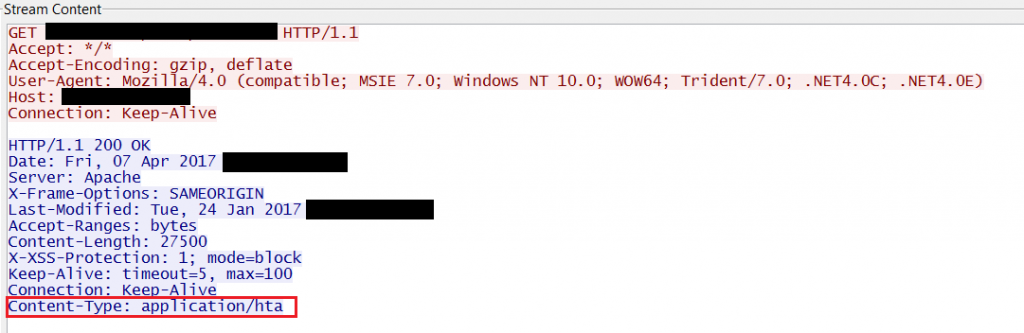
Атаката от този тип е особено опасна, понеже заобикаля всички защити на Microsoft и за разлика от другите подобни експлойти за уязвимост във Word не изисква стартирането на макрос.
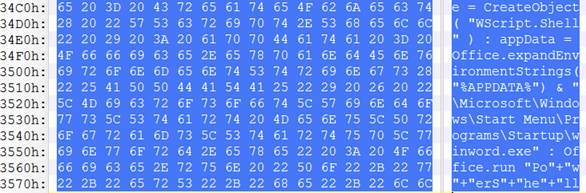
Атаката действа във всички версии на ОС Windows, включително и във Windows 10, която към днешен ден се счита за най-добре защитена.
Очаква се пачът за тази 0day-уязвимост да излезе тази седмица.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!