


Вашият браузър отдавна работи за някой друг.
В продължение на повече от десетилетие мрежата Vane Viper остава един от най-големите скрити играчи в областта на онлайн злонамерената реклама. Най-новият доклад на Infoblox, изготвен съвместно с Guardio и Confiant, показва, че мрежата е изградила цяла екосистема, в която рекламната технология се използва като прикритие за зловреден софтуер и измамни схеми. В доклада се подчертава, че през изминалата година през инфраструктурата на Vane Viper са преминали близо един трилион DNS заявки, което представлява почти половината от целия трафик в мрежите на клиентите на Infoblox.
Организацията, известна още като Omnatuor, работи като голям посредник: тя не само пренасочва трафика към сайтове за изтегляне на зловреден софтуер и фишинг сайтове, но и самостоятелно стартира рекламни кампании, които възпроизвеждат техниките на вече идентифицирани схеми за измама с кликване. Инфраструктурата му е изградена върху хиляди компрометирани сайтове, работещи предимно с WordPress. На тези ресурси се намират страници, които пренасочват посетителите към рекламни капани, зловредни разширения за браузъри, фалшиви онлайн магазини, съмнителни услуги за изтегляне на софтуер и дори мобилни троянски коне като зловредния софтуер за Android Triada.
Push известията остават един от ключовите инструменти за задържане на аудиторията: нападателите принуждават браузъра да запази разрешението за показване на съобщенията, след което рекламите продължават да пристигат чрез услугата, дори когато потребителят напусне първоначалния сайт. Тази техника превръща браузъра във фонов канал за разпространение на натрапчиви известия и злонамерени връзки.
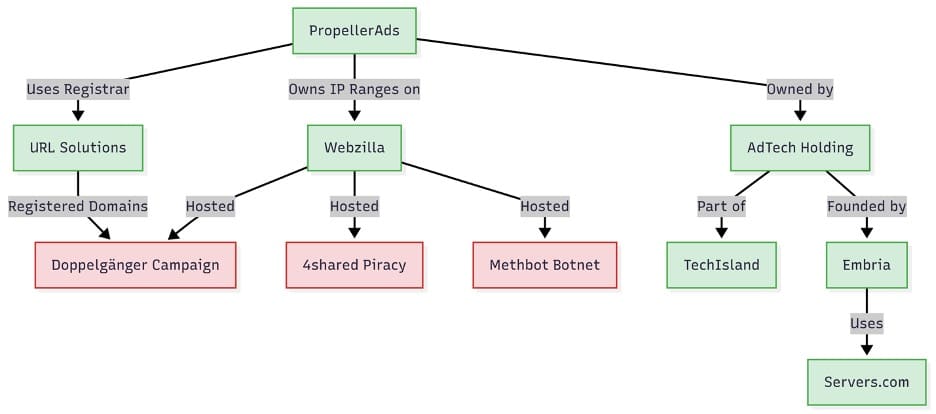
Подобна техника вече бе използвана в операцията DeceptionAds, разкрита от Guardio Labs: тогава това бе мрежата Vane Viper, която бе използвана за осъществяване на социални кампании в стил ClickFix. Линковете доведоха анализаторите до Monetag, която се оказа дъщерно дружество на PropellerAds. То от своя страна е част от AdTech Holding, регистриран в Кипър.
Разследването показа, че домейните, свързани с PropellerAds, редовно се появяват в схемите за пренасочване на трафика към комплекти за експлойти и измамни сайтове. Освен това инфраструктурата на Vane Viper се припокрива с компании като URL Solutions (известна също като Pananames), Webzilla и XBT Holdings. В допълнение към PropellerAds и Monetag, други услуги в портфолиото на AdTech Holding включват ProPushMe, Zeydoo, Notix и Adex.
Днес Vane Viper разполага с около 60 000 домейна, като повечето от тях живеят не повече от месец, но има и ресурси с многогодишна активност, включително omnatuor[.]com и propeller-tracking[.]com. От 2023 г. насам атакуващите активно регистрират нови имена на домейни чрез URL Solutions: докато през пролетта на 2023 г. броят им не надвишаваше 500 на месец, към октомври 2024 г. броят им надхвърли 3,5 хиляди. Като цяло делът на домейните Vane Viper в масовата регистрация е достигнал почти половината. Този подход дава възможност за постоянно обновяване на пула от сайтове и заобикаляне на блокирането.
Въпреки преките доказателства PropellerAds публично отхвърля обвиненията, като заявява, че услугата уж е само автоматизирана платформа за свързване на рекламодателите със сайтовете и няма нищо общо със съдържанието на рекламите. Анализаторите на Infoblox обаче посочват: не става дума за престъпник, който се крие зад рекламна мрежа, а за пълноправен атакуващ, който се е превърнал в рекламна платформа. Под прикритието на „огромен обхват и монетизация“, казват те, клиентите всъщност са изложени на рискове от заразяване и включване в глобална мрежа за измами.
Vane Viper демонстрира, че границите между законния рекламен пазар и киберпрестъпността могат да бъдат умишлено размити. Използването на ферми за домейни, услугите за push известия и широкомащабната инфраструктура е довело тази мрежа до нивото на глобален играч, който контролира огромни обеми трафик и го доставя на сенчестия пазар.
По късно от Propeller Ads опровергаха съобщението, нарекоха статията клеветническа и публикуваха отговор в своя сайт.
Клеветническата статия съдържа множество неточни, неоснователни и откровено неверни твърдения за нас и нашия бизнес. Тези твърдения са или изфабрикувани, или произлизат от непроверени източници и са умишлено написани и публикувани с единствената цел да опетнят репутацията ни и да създадат неоснователен страх, несигурност и съмнение в нашата организация, продукти и услуги., съобщават от компанията.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
