


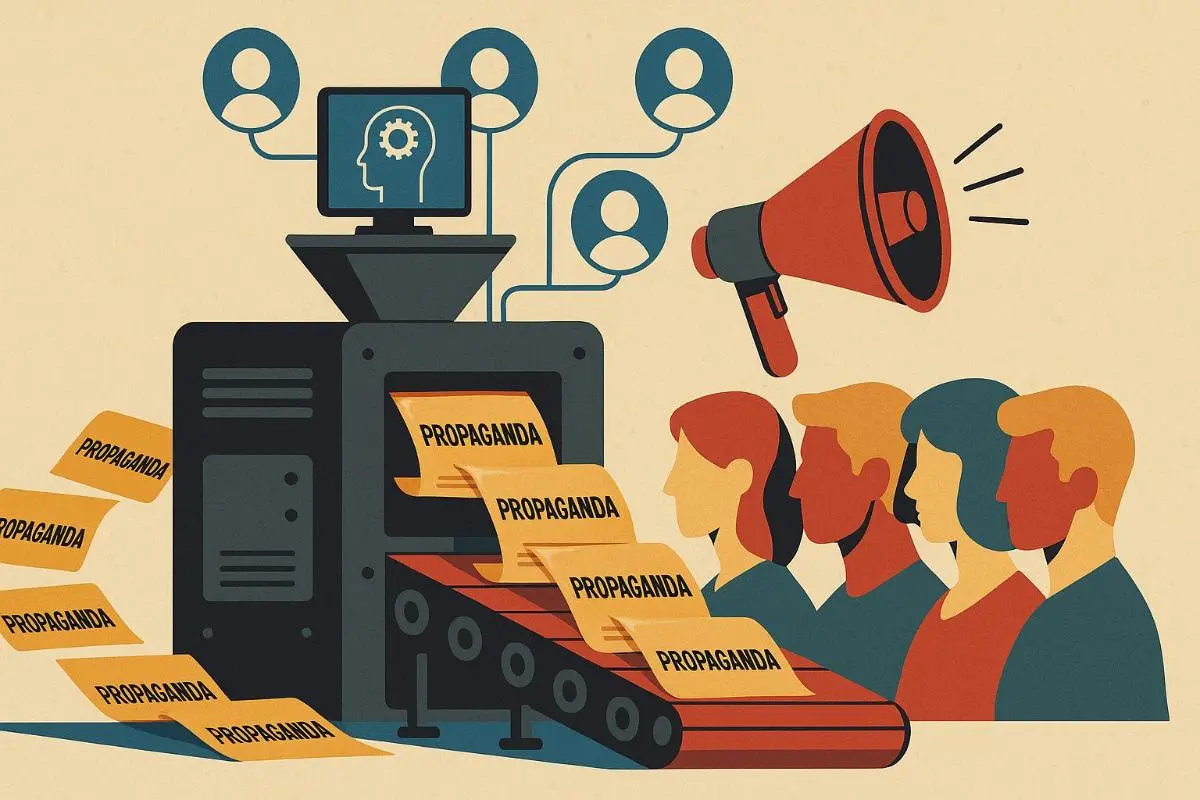

Един единствен програмист създава армия от 500 фалшиви събеседници.
Нов доклад за рисковете от използването на изкуствен интелект в информационните операции показва, че възможностите на генеративните модели вече позволяват създаването на напълно автоматизирани фабрики за пропаганда. Ако по-рано експертите спекулираха с хипотетични сценарии, то сега става дума за реално работещи технологии, които могат да се използват не само от държавите, но и от малки екипи и дори отделни хора.
Основната заплаха не е свързана с големите комерсиални услуги като ChatGPT или Claude. Тези платформи са лесни за проследяване, ограничаване на честотата на заявките или цялостно блокиране. Ключът към мащабните тайни операции се крие в използването на локални езикови модели с отворени тегла, които могат да бъдат изтеглени и стартирани на собствени локални компютри или локални клъстери. Това намалява разходите, елиминира външния контрол и прави операциите практически невидими.
Изслед ването демонстрира, че подобни системи могат да генерират съдържание от името на стотици различни персони с определени характеристики – от политически идеологии до социални и демографски профили. Автоматизираният модул може стабилно да поддържа избраната роля и да засилва изразяването на нейните възгледи в продължение на продължителен диалог. Тези агенти са в състояние да водят дискусии във форумите и социалните мрежи по такъв начин, че повечето потребители да не ги различават от истинските събеседници.
Архитектурата на напълно автономната система включва генератор на текст, модул за оценка на качеството, контролер за избора и публикуването на постове, краткосрочна памет за поддържане на контекста, график за публикуване и оптимизатор, който следи за ефективността на съдържанието и регулира по-нататъшните действия. Целият процес може да работи без човешка намеса: операторът задава целите и правилата, а след това системата действа самостоятелно.
Подобни инсталации вече могат да се изпълняват на най-обикновен стандартен хардуер, без да се налага да се наемат облачни услуги, което ги прави особено опасни в ръцете на атакуващите.
За да се идентифицират подобни кампании, е важно да се погледне отвъд анализа на отделните публикации или акаунти към целите вериги от взаимодействия. Сигналите за изкуственост могат да се видят в ритъма и последователността на отговорите, в повтарящите се фрази, в синхронните публикации от различните акаунти. Друг начин за определяне на атрибуцията е да се проследи инфраструктурата: IP адресите, моделите на прокси сървърите, следите от автоматизацията на браузъра.
Самите модели могат да бъдат заменени по всяко време, но архитектурата на управление и мрежовите следи остават. Авторите на проучването подчертават, че регулирането трябва да се съсредоточи върху инструментите за прозрачност и одит, а не върху забраната на самите модели. Малко вероятно е затворените системи да се превърнат в основно оръжие на нападателите, докато отворените модели вече са достъпни за всички.
На новите заплахи може да се противодейства само чрез разработване на анализи, споделяне на метрики и създаване на инструменти за проследяване координацията на автоматизираните мрежи.
Експертите очакват, че правителствените агенции вече експериментират с подобни технологии. Мащабни операции, използващи изкуствени персонажи, могат да се появят в публичното пространство още през 2026 г., което ще изисква спешни решения от страна на отбранителните и политическите институции.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
