



През септември нова вълна от атаки, използващи модифицирана версия на ботнета Mirai, наречена GorillaBot предизвика повече от 300 000 DDoS атаки, които засегнаха около 20 000 организации по целия свят.
Ботнетът е зловреден софтуер, който превръща обикновените мрежови устройства в „зомбита“ с дистанционно управление. Ботнетът често се използва за провеждане на DDoS атаки, при които целевият сайт или сървър е претоварен от голям брой заявки и става недостъпен.
В около 41% от атаките нападателите използваха UDP Flood, като изпращаха огромни количества пакети, за да претоварят мрежите на жертвите. Също така около 1/4 от атаките са използвали ACK Bypass Flood, при които нападателите наводняват един порт с подправени TCP ACK пакети, създавайки претоварване на ниво мрежов протокол.
Изследователите от NSFOCUS отбелязаха, че GorillaBot използва рециклиран код от Mirai и поддържа архитектури като ARM, MIPS, x86_64 и x86. Характерна особеност на GorillaBot е съобщението на заразените устройства с текст „gorilla botnet is on the device urge not a cat go away“, което е причина за името на ботнета.
За управлението на ботнета са използвани пет C2 сървъра, които в пика на атаките са генерирали до 20 000 команди на ден. Общо 113 държави са били засегнати от атаките, като най-силно пострадалите са Китай, следван от САЩ, Канада и Германия.
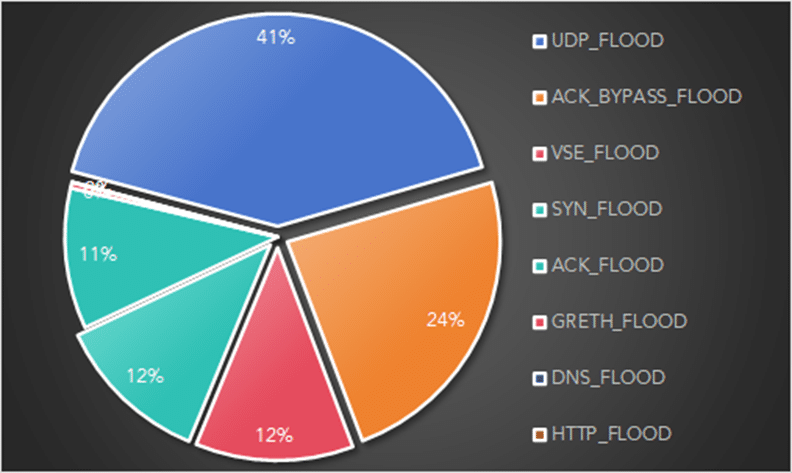
GorillaBot използва 19 различни метода за DDoS атаки, включително UDP Flood и TCP Syn/ACK Flood, което затруднява защитата на организациите. Противодействието на тези многопластови атаки изисква използването на различни техники за защита, като например ограничаване на скоростта на UDP пакетите и използване на системи за проследяване на TCP връзките за филтриране само на валидни ACK пакети.
Трафикът от така наречените „лоши ботове“, като например GorillaBot продължава да нараства. През 2023 гoдина изследователите на Imperva са блокирали около 6 трилиона заявки от такива ботове, което представлява 32% от целия интернет трафик – увеличение с 2% спрямо предходната година. Imperva отбелязва, че свързаните с ботове DDoS атаки съставляват 12,4% от бот атаките, особено в индустрии като игри, телекомуникации и здравеопазване.
Еволюцията на киберзаплахите изисква постоянна бдителност и адаптиране на защитите. Появата на нови варианти на ботнети като GorillaBot показва, че нападателите непрекъснато усъвършенстват инструментите си, като използват многопластови атаки и обхващат широк спектър от цели по целия свят.
Организациите трябва да инвестират във всеобхватни системи за сигурност и редовно да актуализират стратегиите си за защита, за да се противопоставят на все по-сложните и мащабни кибератаки в днешния цифров пейзаж.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
