



През декември 1989 гoдина Джоузеф Поп, еволюционен биолог с докторска степен от Харвард извършва първата в историята масова кибератака с цел откуп – т.нар. рансъмуер. Той изпраща 20 000 дискети на участниците в конференцията за СПИН на Световната здравна организация в Стокхолм, които достигат до 90 държави по света.
Зловредният софтуер, наречен „AIDS Trojan“ или „Aids Info Drive“ поема контрол над файла AUTOEXE.BAT при инсталирането си и започва да брои колко пъти компютърът е бил рестартиран. След 90-тото рестартиране системата блокира, като изисква от потребителя да закупи лиценз, за да продължи да работи с устройството.
Първата широкомащабна атака беше разследвана от Скотланд Ярд, който издаде заповед за арест на създателя на вируса. Случаят с изпращането на заразени дискети е повратна точка в историята на киберсигурността и проправя пътя за нов вид цифрова заплаха, която хакерите продължават да развиват и до днес. Според Кевин Каран, професор по киберсигурност в университета в Ълстър и старши член на IEEE, тактиката на киберпрестъпниците се е променила драстично през десетилетията, въпреки че основните им мотиви – получаване на пари и нарушаване на работата на системите са останали същите.
Съвременните варианти на зловреден софтуер са станали по-агресивни от своите предшественици. Докато преди жертвите са страдали само от прекъсване на работата и недостъпни данни, сега хакерите използват двойно и дори тройно изнудване, като заплашват не само с блокиране, но и с публикуване на чувствителни данни.
Нападението срещу тръбопровода Colonial Pipeline в САЩ през 2021 гoдина показа колко големи щети могат да нанесат нападателите на критичната инфраструктура. Инцидентът парализира системата, която доставя 50% от горивата в Северна Америка, което доведе до временна криза с горивата в няколко щата.
Киберпрестъпленията се превърнаха в пълноценна индустрия. Хакерските групи са създали структури, които възпроизвеждат легитимни предприятия, с партньорски мрежи, дистрибутори, доставчици и дори кол центрове за комуникация с жертвите на атаките. Представителите на тези центрове съветват жертвите как да платят откупа и да си възвърнат достъпа до данните си.
Появи се моделът „зловреден софтуер като услуга“ (RaaS), при който хакерите предоставят на колегите си готови вируси на абонаментна основа, включително обучение за използването им. Разбира се, кръгът от потенциални киберпрестъпници се разшири, тъй като усъвършенстваните инструменти станаха достъпни дори за най-неопитните.
През тази година средният размер на искания откуп ще достигне 2 млн. долара – няколко пъти повече, отколкото през предходните години. Cybersecurity Ventures прогнозира, че до 2031 година годишните щети от атаки с криптиращ софтуер могат да достигнат астрономическите 265 милиарда долара.
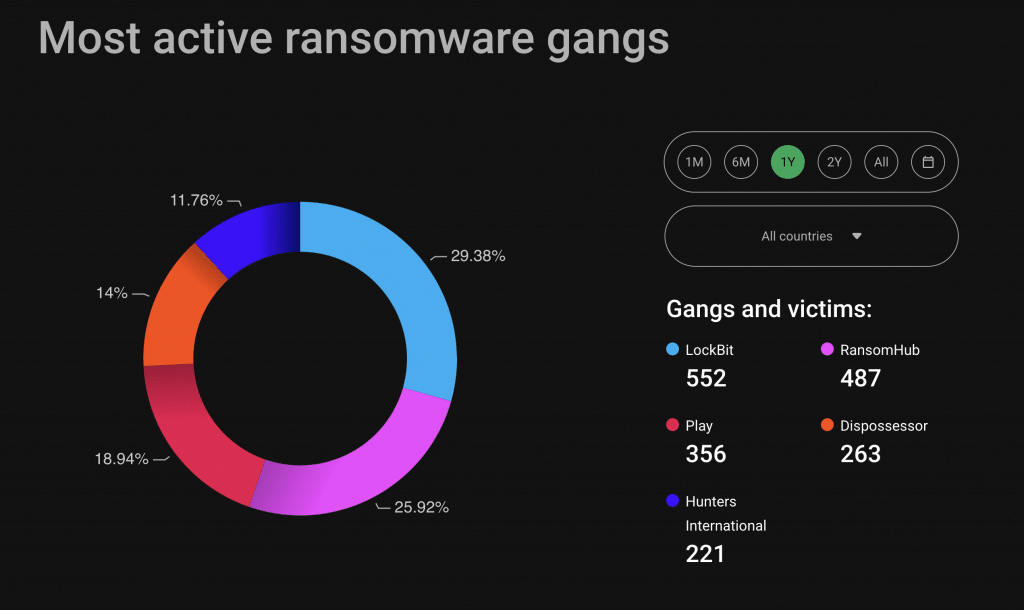
Сред най-известните групи, определящи сегашния пейзаж на рансъмуер са Black Cat, LockBit, Cl0p, Revil и Conti. Всяка от тях е специализирана в определени видове атаки и сектори на икономиката. Cl0p е известна с хакването на популярната система за прехвърляне на файлове Moveit, което засегна много големи организации.
През 2022 година руските власти обявиха ликвидирането на Revil, която беше смятана за една от най-опасните групи в киберпространството. През тази година се появи информация за изземване на даркнет сайта на бандата ALPHV/BlackCat от правоприлагащите органи, но по-късно се появиха подозрения, че картелът е инсценирал собственото си спиране.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
