



Canception надхитрява 80% от антивирусните програми и краде пароли в 50 държави.
През последните няколко месеца експертите от Cyble Research and Intelligence Labs (CRIL) проследяват мащабна и технически сложна фишинг кампания, наречена Scanception. Нейната отличителна черта е използването на QR кодове вътре в PDF-документите, които се предполага, че се изпращат от името на организации, за да се откраднат дискретно потребителските данни.
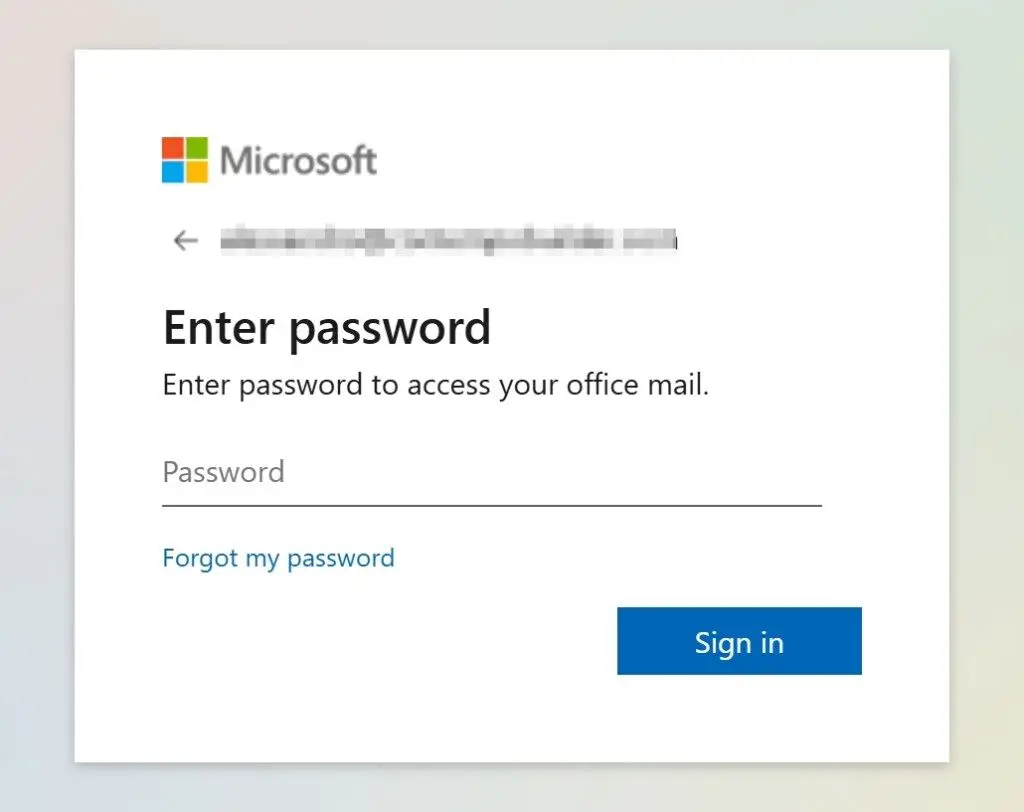
Същността на атаката се състои в това, че нападателите изпращат имейли, съдържащи прикачени PDF файлове. На пръв поглед те изглеждат като стандартни работни документи: инструкции от отдел „Човешки ресурси“, вътрешни разпоредби или финансови известия. Всеки от тях съдържа QR код, който се предлага да бъде сканиран. След като бъде сканиран, потребителят автоматично се насочва към фалшив уеб сайт, който имитира например страницата за вход в Microsoft 365.
Основният трик е да се премести атаката от корпоративния компютър към мобилните устройства. Това позволява заобикаляне на повечето механизми за защита: имейл шлюзове, антивирусни програми, системи за откриване и реагиране на инциденти (EDR) и други инструменти за защита, инсталирани на работните станции. VirusTotal не идентифицира около 80% от тези PDF файлове като злонамерени по време на анализа, което само подчертава нивото на прикритост и адаптация на заплахата.
Нападателите разполагат с повече от 600 уникални PDF документа в арсенала си, в които са приложени различни техники за социално инженерство. Те умело използват бизнес стила, фирмените лога, терминологията в областта на човешките ресурси и дори структурата на документите от няколко страници, за да заобиколят системите за статичен анализ, които обикновено анализират само първата страница на прикачения файл.
Нападателите използват доверени услуги и пренасочвания, за да прикрият целите си. Те използват като посредници платформи като YouTube, Google, Bing, Cisco и Medium. Това им позволява да заменят злонамерените връзки с надеждни адреси, като по този начин заобикалят филтрите, базирани на репутацията на домейна.
Крайната цел на атаката са AITM ( adversary-in-the-middle ) страниците, в които се похищават идентификационните данни. Сайтът изглежда като оригиналната страница за вход, но всички входни данни се прихващат от нападателите. Прилага се цял набор от защити срещу автоматичен анализ: блокиране на десния бутон на мишката, проследяване за наличие на дебъгер, пренасочване към безопасни страници при откриване на подозрителна дейност. Всичко това затруднява анализирането и откриването на заплахата.
Събирането на данните се извършва на няколко етапа. Първо се извършва снемане на пръстов отпечатък на браузъра – събира се информация за устройството и средата. След това данните се изпращат на предварително генерирани адреси с помощта на JavaScript библиотеки. Особено опасна е частта, при която в реално време се превзема многофакторното удостоверяване. Това означава, че дори да се използва OTP или потвърждение по пощата, нападателите имат време да ги прехвърлят на своя сървър и да завършат логването от името на жертвата.
След като бъдат откраднати входните данни и паролите, потребителят обикновено се пренасочва към легитимния сайт, което намалява подозренията и затруднява разследването на инцидента. Кампанията обхваща повече от 50 държави и над 70 различни сектора, включително технологии, здравеопазване, производство и финансови услуги.
Scanception е амалгама от социално инженерство, доверие в реномирани услуги и технически трикове, предназначени да заобиколят защитите и да заблудят потребителя. На фона на тази заплаха сигурността на мобилните устройства, които най-често са извън контрола на корпоративните ИТ служби, е особено актуален проблем.
Експертите препоръчват да се обърне по-голямо внимание на обучението на персонала, да се повиши осведомеността за заплахите и да се внедрят системи за управление на мобилните устройства (MDM), за да се защитят корпоративните данни дори извън периметъра на компанията.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
