



Засега не е намерен начин за разшифроване на файловете без плащане на откупа

Експертът Дариен Хус (Darien Huss) от компанията Proofpoint разкри новия рансъмуер Alma Locker, който криптира файловете на жертвите и след това иска откуп за декриптиращия ключ в размер на 1 биткойн ($581,24), който трябва да бъде заплатен не по-късно от 5 дни.
През последните месец-два се появиха много криптиращи вируси-изнудвачи, реализацията на които бе доста слаба и лесно се намираха начини за декриптирането на файловете без заплащане. Alma Locker е един от съвсем малкото рансъмуери със защитен алгоритъм за криптиране, командният сървър на който е в Tor мрежата. Също така, това е един от малкото вируси-изнудвачи, в който не са намерени слаби места и уязвимости, даващи възможност за декриптиране на файловете без да се плаща откуп.

След като попадне в системата, вирусът генерира за заразените файлове свое разширение, съставено от пет случайни символа и още осем символа – идентификатор на жертвата. Този идентификатор се състои от серийния номер на диск C:/ и MAC-адреса на първия мрежови интерфейс.

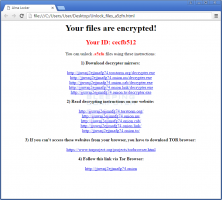
След приключване на криптирането се показва съобщение с искане за откуп в размер на 1 биткойн и линкове към Tor мрежата, водещи към допълнителни инструкции.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
