


AMD си партнира с доставчика на краудсорсинг за сигурност Intigriti, за да стартира bug bounty програма за награди за откриване на бъгове и уязвимости. Изследователите в областта на сигурността и етичните хакери ще могат да съобщават за уязвимости и бъгове в хардуера, фърмуера или софтуера на AMD чрез платформата Intigriti и да получават парично възнаграждение за това.
Възнагражденията ще варират от 500 до 30 000 долара в зависимост от сериозността на открития проблем.
Преди това подобна програма на AMD беше ограничена до тесен кръг от избрани изследователи. Новата инициатива ще позволи да се привлекат широк кръг от тестери и експерти, които да търсят проблеми в продуктите на AMD. Наградите, предлагани от АMD в платформата Intigriti зависят от сериозността на проблема и категорията на продукта.
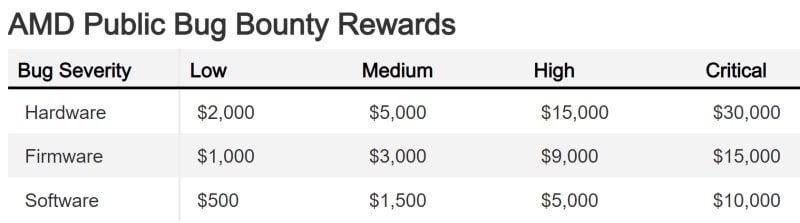
Разбира се, изследователят може да изпрати доклад за бъг директно на AMD чрез екипа за сигурност на продукта, но този начин не гарантира плащане, въпреки че в бюлетина за сигурност ще бъде споменат откривателят на бъга.
Bug bounty програмите за възнаграждение за уязвимости са от голямо значение за големите технологични компании, чиито продукти и услуги се използват широко и могат да засегнат милиони клиенти. В случая на АMD е достатъчно да си припомним уязвимостта в сигурността на TPM в процесорите AMD Zen 2 и Zen 3, уязвимостта Inception в процесорите AMD Zen 3 и Zen 4, уязвимостта Zenbleed в системите, базирани на Zen 2, множеството бъгове в библиотеката AMD AGESA за BIOS на дънни платки с чипсети AMD от серията 600 за процесорите Ryzen 7000.
Други големи корпорации в технологичния сектор също са въвели bug bounty програми, за да гарантират, че техните системи и продукти са защитени от неоткрити уязвимости, като например проекта Circuit Breaker на Intel.
Успешните „ловци“ на бъгове могат да печелят добре – много етични хакери още през 2020 година печелеха над 90 000 долара годишно. През 2023 година Google изплати поне 10 млн. долара под формата на възнаграждения за открити уязвимости, а Polygon Technology изплати цели 2 млн. долара на изследовател, открил критична уязвимост в неин софтуер.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
