



Компанията Censys, която стои зад платформа за събиране и анализ на данни за състоянието на интернет разкри информация за нова кампания за кибершпионаж, наречена „ArcaneDoor“, за която се твърди, че е свързана с Китай.
Съобщава се, че атаките са започнали през юли миналата година, като първата атака е регистрирана през януари тази година.
Атаките са били извършени от групата UAT4356 (Storm-1849), която е използвала два вида зловреден софтуер: Line Runner и Line Dancer. Програмите са били въведени чрез уязвимости в Cisco Adaptive Security Appliances, които вече са закърпени от разработчиците (CVE-2024-20353 с CVSS оценка 8,6 и CVE-2024-20359 с CVSS оценка 6,0).
Проучването установи, че хакерите са се интересували от Microsoft Exchange сървъри и устройства на други доставчици. След като анализира IP адресите на хакерите, Censys отбеляза, че е възможно китайско присъствие. Четири от петте хоста, използващи SSL сертификати, свързани с инфраструктурата на нападателите са в мрежите на Tencent и ChinaNet.
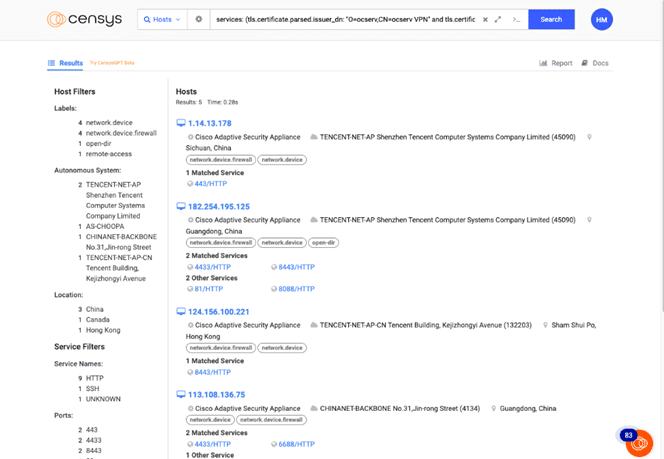
Освен това един от хостовете се намира в Париж и е свързан с инструмента за борба с цензурата Marzban. Като се има предвид, че Marzban е разработен от китайски разработчици е ясно, че той е създаден, за да заобиколи Голямата защитна стена (Златният щит) на Китай.
Определянето на това дали кибератаките са спонсорирани от китайските власти изисква цялостен подход. Макар че анализът на мрежите, в които се намира инфраструктурата на хакерите е част от пъзела, има и други фактори, които трябва да се вземат предвид, като например методите на атака, жертвите и геополитическия контекст. Специализираните разследвания вероятно ще продължат, когато стане достъпна повече информация за целите на атаките.
Cisco по-рано предупреди, че Adaptive Security Appliances, които интегрират защитна стена, VPN и други компоненти за сигурност са били компрометирани от хакерска група, очевидно свързана с враждебна държава. Нападателите са използвали две неизвестни досега уязвимости в продуктите на Cisco, за да получат достъп до правителствени обекти по целия свят.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
