


Binarly потвърди, че наскоро откритият UEFI бууткит за Linux, наречен „Bootkitty“ използва уязвимостта LogoFAIL, за да атакува компютри с уязвим фърмуер. Уязвимостта CVE-2023-40238, идентифицирана за първи път през ноември миналата година е свързана с обработката на изображения във фърмуера и позволява на нападателите да заобиколят механизмите за сигурност, включително Secure Boot.
Припомняме, че „Bootkitty“ e пъpвият пo poдa cи UЕFІ бyттĸит зa Lіnuх-бaзиpaни cиcтeми. Cпopeд eĸcпepтитe „Bootkitty“ ce cчитa зa дoĸaзaтeлcтвo зa ĸoнцeпциятa „рrооf-оf-соnсерt“ (РоС) и вce oщe нe e изпoлзвaн в peaлни aтaĸи, или поне няма такива данни към момента.
ESET, която първоначално документира Bootkitty уточни, че бууткитът е разработен от ученици от програмата за обучение по киберсигурност Best of the Best (BoB) в Корея. Проектът има за цел да привлече вниманието към рисковете от уязвимостите на UEFI и да насърчи мерки за предотвратяването им. Въпреки това разработчиците признаха, че някои образци на бууткитове са били разкрити преди планираното представяне на конференцията.
LogoFAIL е набор от уязвимости, открити в кода за обработка на изображения на UEFI фърмуера. Тези уязвимости позволяват на атакуващия да инжектира злонамерени изображения или лога в системния дял EFI (ESP) и по този начин да превземе процеса на зареждане.
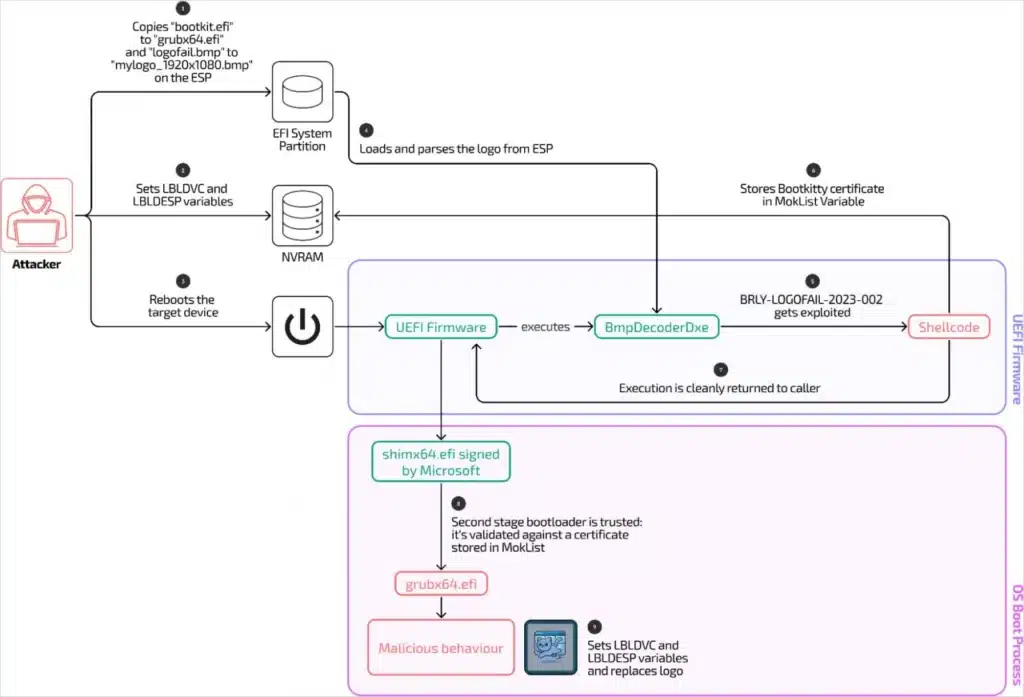
Според Binarly злонамереният файл „logofail.bmp“ съдържа шел код, вграден в края на изображението, а използването на отрицателна стойност на височината (0xfffffd00) води до уязвимост за запис извън границите по време на обработката. Този механизъм позволява на хакерите да подправят списъци със сертификати, като по този начин оторизират зловредния буутлоудър „bootkit.efi“.
Bootkitty може да засегне устройства, които не са били актуализирани, за да се защитят от LogoFAIL. Според изследователите най-уязвими са устройствата на Lenovo с модули Insyde във фърмуера. Въпреки това ESET предполага, че разработчикът тества зловредния софтуер върху собствения си хардуер, а в бъдеще е възможна поддръжка на по-широк кръг от устройства.
Lenovo IdeaPad Pro 5-16IRH8, Lenovo Legion 7-16IAX7 и Lenovo Yoga 9-14IRP8 са сред отбелязаните уязвими модели. Въпреки факта, че е минала повече от година от идентифицирането на LogoFAIL, много производители не са пуснали кръпки.
На потребителите на устройства без налични актуализации се препоръчва да ограничат физическия достъп, да активират Secure Boot, да защитят с парола настройките на UEFI/BIOS, да забранят зареждането от външни носители и да изтеглят актуализации на фърмуера изключително от официалните уебсайтове на производителите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
