



Новият рансъмуер Brain Cipher започна активно да атакува организации по целия свят. Неотдавнашен инцидент, който привлече общественото внимание се случи в Индонезия, където националният център за данни беше подложен на мощна кибератака.
Атаката (проведена на 20 юни) доведе до криптиране на правителствените сървъри, което наруши работата на имиграционните служби, паспортния контрол, издаването на разрешителни и други онлайн услуги.
В резултат на атаката бяха нарушени работата на повече от 200 правителствени агенции. Хакерите поискаха откуп от 8 млн. долара в криптовалутата Monero, за да предоставят декриптиращо устройство и да не публикуват предполагаемите откраднати данни. Индонезийското правителство отказа да изпълни исканията на киберпрестъпниците и експертите се опитват сами да декриптират информацията.
След атаката индонезийският президент Джоко Уидодо нареди одит на правителствените центрове за данни след като откри, че няма резервни копия за голяма част от съхраняваната информация. Изданието Bleeping Computer разкри, че по време на разговорите хакерите са заявили, че възнамеряват да издадат „прессъобщение за качеството на защитата на личните данни“, което вероятно потвърждава кражбата на данни.
Индонезийското правителство потвърди, че зад атаката стои изцяло нов рансъмуер, наречен Brain Cipher. Въпреки, че първоначално Brain Cipher не е имал сайт, последните бележки за откуп вече съдържат връзка към такъв сайт, което показва използването на тактиката на двойния откуп.
През последните 2 седмици Bleeping Computer откри множество образци на вируса Brain Cipher, качени в различни сайтове за споделяне на зловреден софтуер. Образците са създадени с помощта на конструктора LockBit 3.0, чийто код е публикуван онлайн през 2022 година.
След изтичането на кода конструкторът е използван активно от други киберпрестъпници за стартиране на собствени рансъмуер кампании. Например операторите SEXi са използвали конструктора и наскоро са атакували център за данни в Чили.
Brain Cipher има някои незначителни промени в шифъра. Една от промените е, че вирусът не само добавя разширение към криптирания файл, но и криптира името на файла.
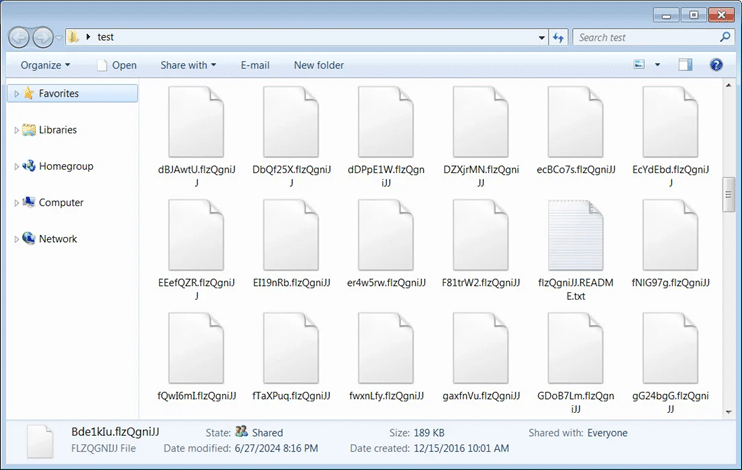
Освен това рансъмуерът създава бележки за откуп във формат README.txt. Бележките обобщават случилото се, съдържат заплахи и връзки към сайтове за преговори, и изтичане на данни в мрежата Tor.
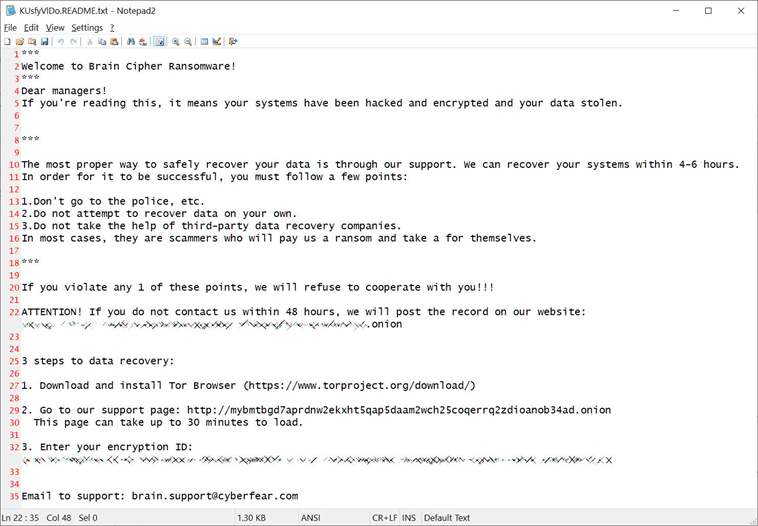
В една от бележките хакерите се отклоняват от модела именуват файла „How To Restore Your Files.txt“ (Как да възстановите файловете си).
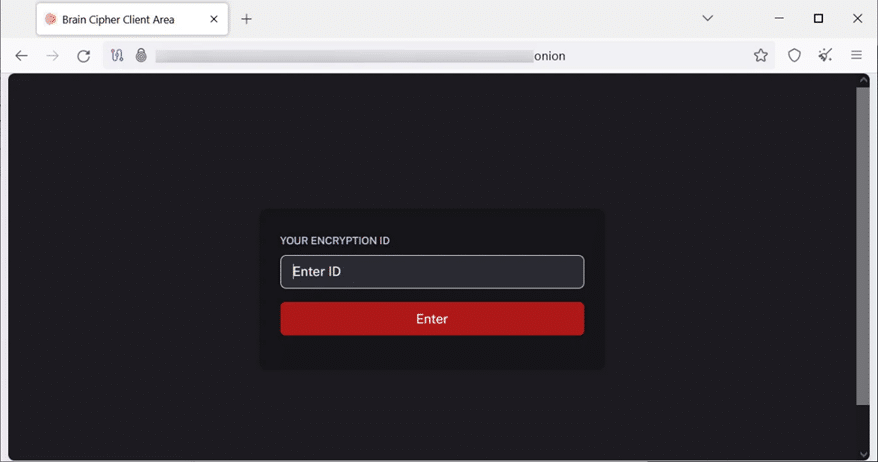
Всяка жертва има уникален идентификационен номер за криптиране, който се въвежда в сайта за преговори в Tor. Както и при други кампании, сайтът за преговори е доста прост – той съдържа чат система за комуникация с хакерите.
Подобно на други рансъмуери, Brain Cipher прониква в корпоративните мрежи и се разпространява и на други устройства. След като получат данните на администратор на домейна на Windows, нападателите разгръщат вируса в мрежата. Преди да криптират файловете обаче, нападателите крадат корпоративни данни, като ги използват за изнудване на жертвата. Също така, ако се съди по преговорите, групата за изнудване е поискала откуп в размер от 20 000 до 8 милиона долара.
Тъй като Brain Cipher се основава на изтеклия код на LockBit 3.0, той вече е бил подробно анализиран в миналото. Освен ако Brain Cipher не е направил значителни промени в алгоритъма за криптиране, понастоящем не са известни начини за безплатно възстановяване на криптирани файлове.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
