


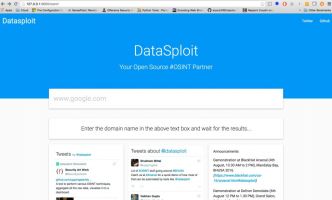

На хакерската конференция Black Hat 2016 бе представено приложението Datasploit, което може да се използва за автоматизирано търсене на данни за потенциалните жертви. Пакетът Datasploit е предназначен за осъществяване на атаки, използващи социална инженерия. Приложението бе предназначено преди всичко за специалисти, тестващи информационната сигурност, но сега вече е достъпно за всички.

Сорс кодовете на Datasploit са вече публикувани в GitHub и сега могат да бъдат използвани от всеки. Кодовете са написани на езика за програмиране Python и работят с MongoDb, Django, Celery и RabbitMq.
Работата с Datasploit е съвсем лесна: достатъчно е задаване базовите данни на жертвата, като например име, домейн или имейл. Програмата самостоятелно намира в Глобалната мрежа телефонните номера, адреса, данните за акаунтите и друга подобна информация. По време на демонстрацията Datasploit показа, че може да намира всякакви API ключове, стари и уязвими субдомейни и други.
Програмистите възнамеряват да добавят в Datasploit нови функции, например геолокация. Ще бъде обновен интерфейса на приложението и ще бъде осигурена съвместната работа на Datasploit с други известни хакерски инструменти – на първо време с Maltego и Burp Suite.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
