



Какво се крие зад неочакваното сътрудничество между съперничещи си групи?
Неотдавнашно проучване на ESET разкри тесни връзки между различните рансъмуер групи – RansomHub, Medusa, BianLian и Play. Общата връзка между тях е специализираният инструмент за деактивиране на защити с името EDRKillShifter, първоначално разработен от членовете на RansomHub. Сега той се използва при атаки от други групи, въпреки затворения характер на техните модели на разпространение.
EDRKillShifter използва техника, известна като Bring Your Own Vulnerable Driver (BYOVD). Същността ѝ се състои в това, че нападателите инсталират легитимен, но уязвим драйвер на заразените устройства, чрез който се деактивират инструментите за откриване и реагиране на заплахите. Това позволява на програмата за криптиране да работи без риск да бъде спряна от антивирусните и другите защити.
Както отбелязват изследователите, авторите на рансъмуер рядко актуализират своите криптиращи програми, за да избегнат грешките, които могат да навредят на репутацията им. Следователно защитният софтуер има време да се научи как да ги открива ефективно. В отговор на това партньорските рансъмуер програми все по-често използват инструменти за деактивиране на защитата, за да подготвят системата за стартиране на криптографа.
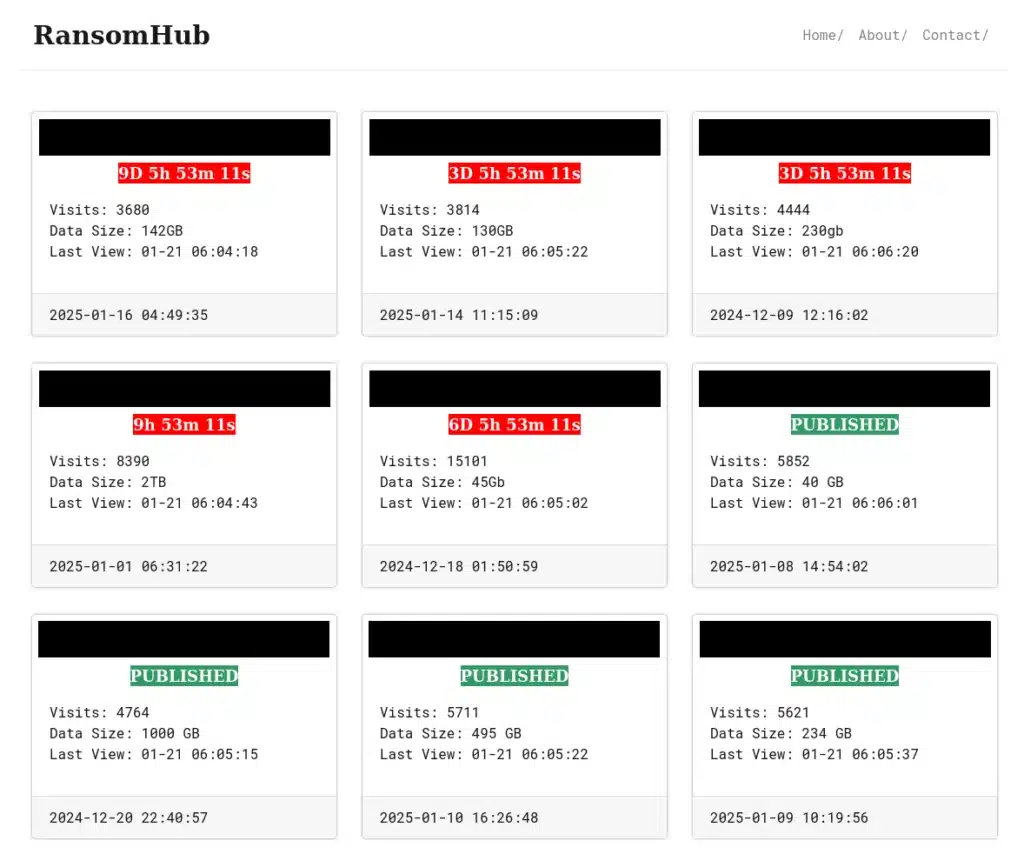
От особен интерес е фактът, че EDRKillShifter е създаден специално за афилиейтите на RansomHub и сега се използва в атаките от името на Medusa, BianLian и Play. Освен това последните две фракции традиционно не приемат нови членове и разчитат само на доверени съюзници. Това показва потенциално сътрудничество между членовете на различните престъпни мрежи.
ESET предполага, че някои членове на затворените RaaS групи, въпреки вътрешната си изолация, споделят инструментите си с конкурентите, включително с новодошлите. Това поведение е особено нетипично за тези, които обикновено се придържат към един набор от доказани хакерски инструменти.
Изследователите смятат, че редица скорошни атаки може да са дело на един и същ извършител, получил условното име QuadSwitcher. В редица отношения действията му са сходни с тези на групата Play, което може да показва пряка връзка.
Освен това EDRKillShifter е забелязан и в атаки от името на друг участник (афилиейт), CosmicBeetle, който го е използвал поне три пъти от името на RansomHub и LockBit.
Използването на подобни BYOVD техники, особено в корпоративна среда, става все по-често срещано. През 2024 г. групата Embargo използва MS4Killer, за да деактивира решенията за сигурност, а съвсем наскоро Medusa беше забелязана със своя собствен драйвер ABYSSWORKER, изпълняващ подобни функции.
За да се предотврати задействането на тези инструменти, е необходимо да се блокират действията на нарушителите, преди те да получат администраторски права. В корпоративните системи трябва да се активира разпознаването на потенциално опасните приложения и да се следи инсталирането на драйвери, особено на такива с известни уязвимости.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
