


Мащабна международна акция прекрати три големи киберпрестъпни кампании, предава Infosecurity-Magazine. Наскоро провелата се с успех операция Endgame 3.0 се простира на територирията на 11 държави. Тя е насочена към операторите на три престъпни схеми и зловредните програми зад тях: Rhadamanthys, VenomRAT и Elysium Endgame. Разследванията и действията на правоприлагащите органи продължават. Поредните успешни действия, свързани с Endgame се провеждат между 10-ти и 13-ти този месец. Нанесен е сериозен удар над инфраструктурата и на трите киберпрестъпни мрежи.
Rhadamanthys е заплаха, позната от 2022. Обичайният ѝ вектор на разпространение е чрез GoogleAds и други методи. Традиционно тя действа, като троянски кон, прикрита, като популярни приложения (AnyDesk, Zoom, Notepad++ и др.). Отличителното при нея е, че зловредната програма бива пакетирана с реалните изпълними файлове на легитимни програми. По този начин, тя не буди подозрение в жертвите си. Още в началото се разпространява по MaaS (malware-as-a-service) модел с месечен абонамент, започващ от около $250 месечно. Нейната достъпност я прави привлекателна за много киберпрестъпни структури. Става дума за модулна и постоянно развиваща се заплаха, притежаваща високи нива на защита срещу анализ и детекция. Основната ѝ функция е кражбата на данни от браузъри, криптопортфейли и др.
Симптоматично за постоянната ѝ еволюция е версия на Rhadamanthys, в която е включена AI OCR функционалност. Благодарение на нея, Rhadamanthys успява да „прочита“ информация от изображения. Една от последните версии на Rhadamanthys участва и в популярните ClickFix атаки.
VenomRAT е зловредна програма, рекламирана често като легитимен инструмент за отдалечен достъп. Заплахата е позната от 2020 и се разпространява също по MaaS бизнес модела. Става дума за сложна и модерна заплаха с мултимодулна структура, високи нива на защита и разнообразни функционалности. VenomRAT може да краде информация, да записва натисканите клавиши (кийлогинг), преодолява защитите в Windows, като UAC, експлоатира уязвимости. Освен това, авторите ѝ включват руткит компонент, който скрива процесите и файловете ѝ.
В Endgame 3.0 участват разследващи органи от осем европейски държави, САЩ, Австралия и Канада. Операцията е координирана от Европол, Евроджъст, американското правосъдно министерство, ФБР. Операцията е подпомогната от частни киберзащитни организации, като Proofpoint, Bitdefender, Lumen, HaveIBeenPwned, Abuse.ch и др.
В хода на операцията са иззети над 1000 сървъра и над 20 домейна. В Гърция е арестуван основният оператор на VenomRAT.
„Деактивираната инфраструктура на зловредния софтуер се състои от стотици хиляди заразени компютри, съдържащи няколко милиона откраднати идентификационни записа“, пишат Европол в специално съобщение. „Много от жертвите не са и предполагали, че системите им са били заразени. Основният заподозрян за кражбата на информация е имал достъп до над 100 000 криптопортфейла на стойност вероятно милиони евро“.
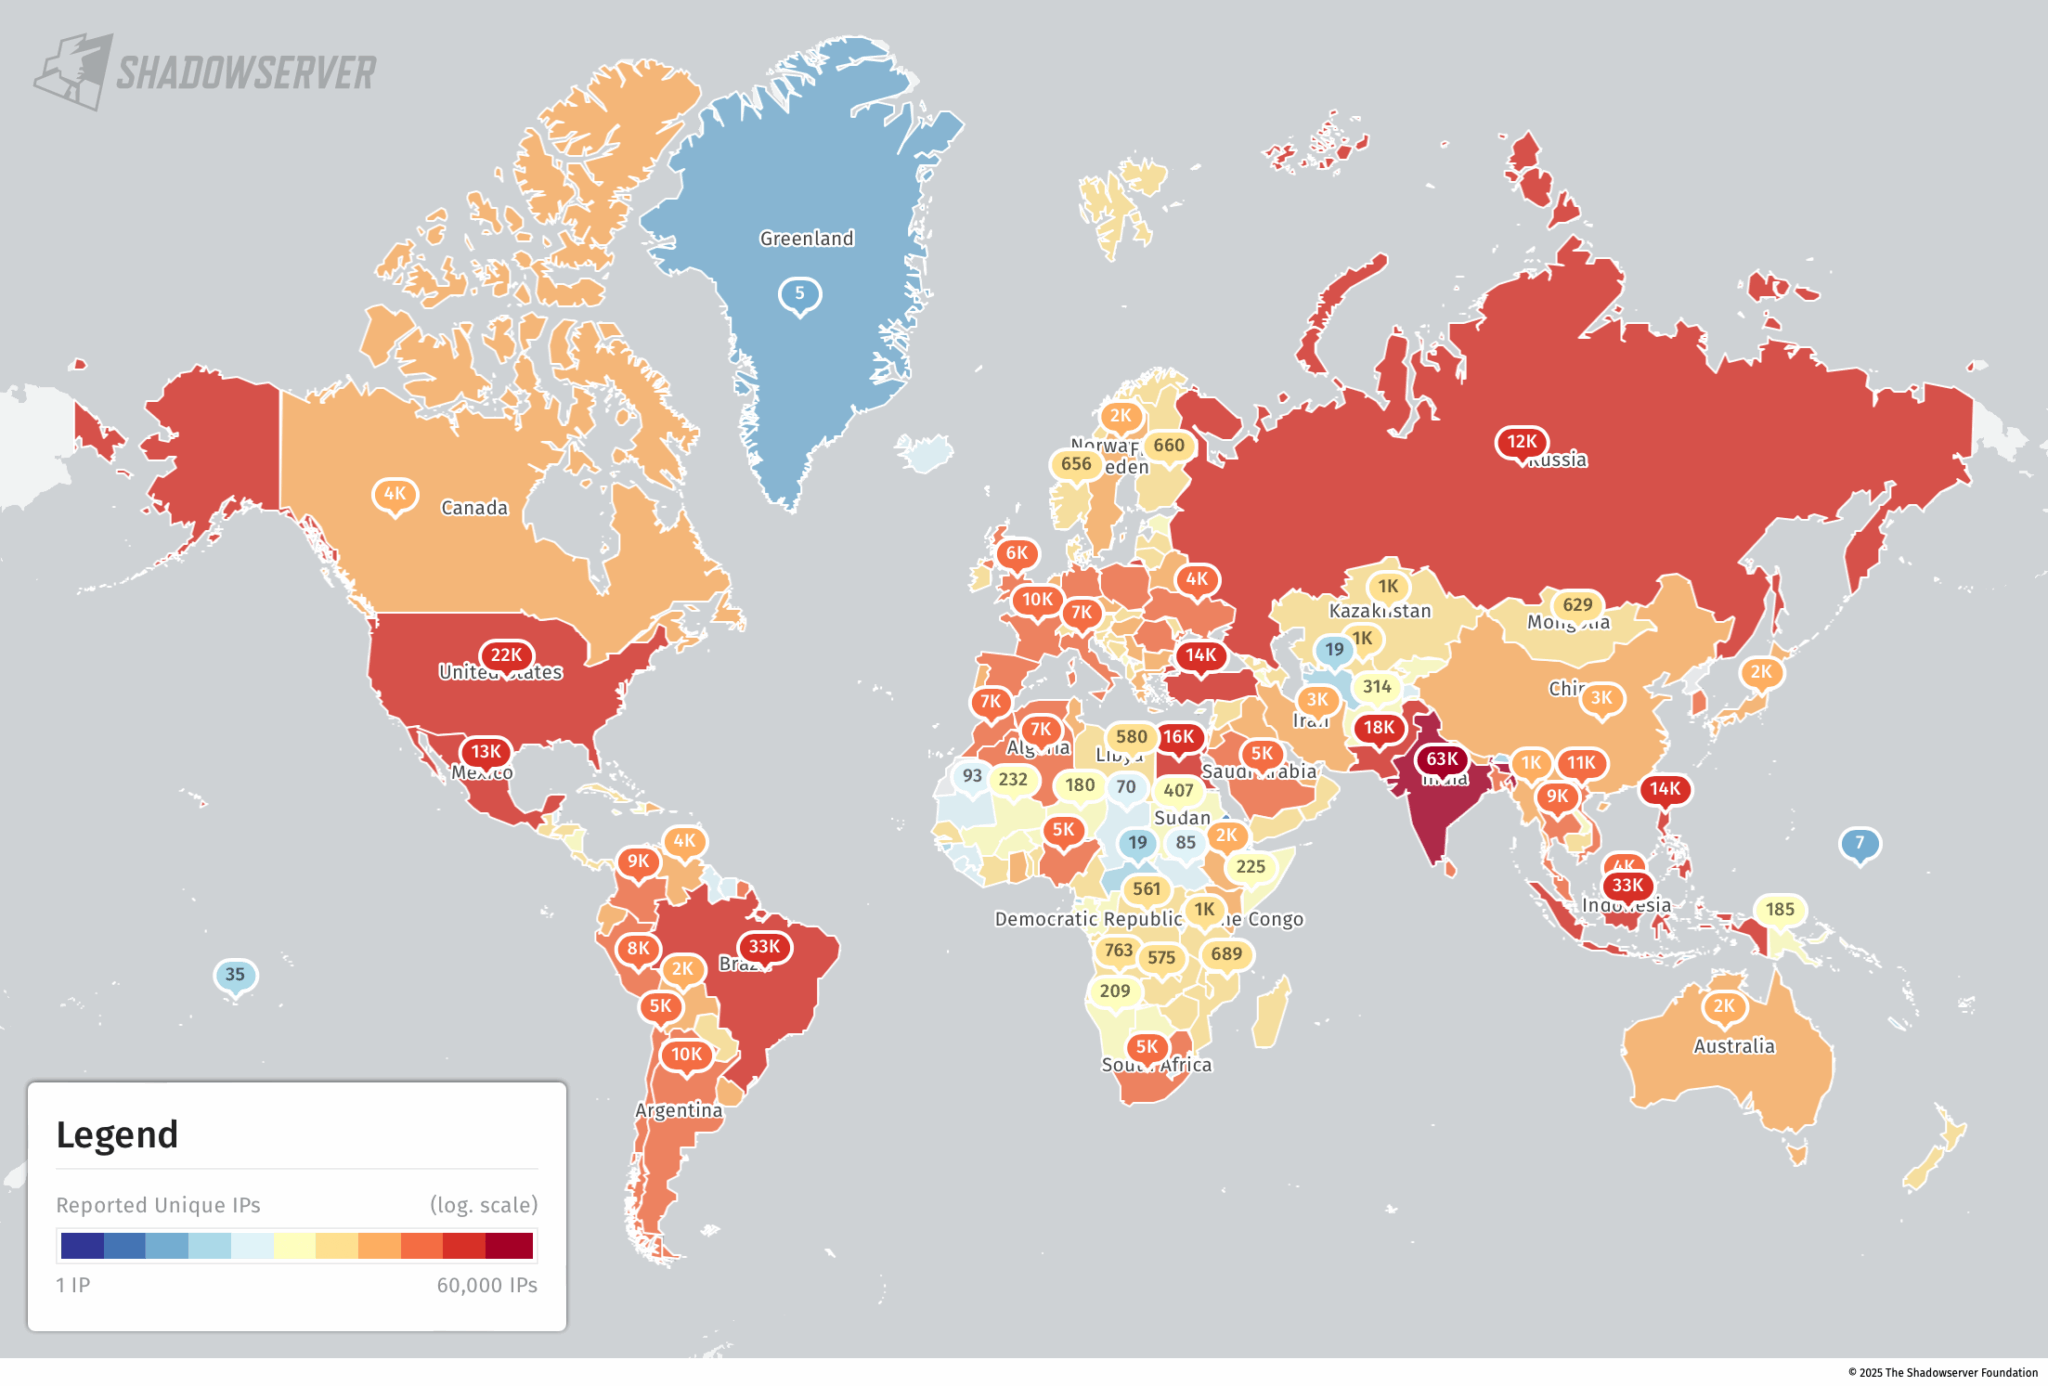
По-долу може да видите и разпределението на инфектираните системи с Rhadamanthys в глобален мащаб. Източник: The Shadowserver Foundation, една от страните, участвала в операцията.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
