



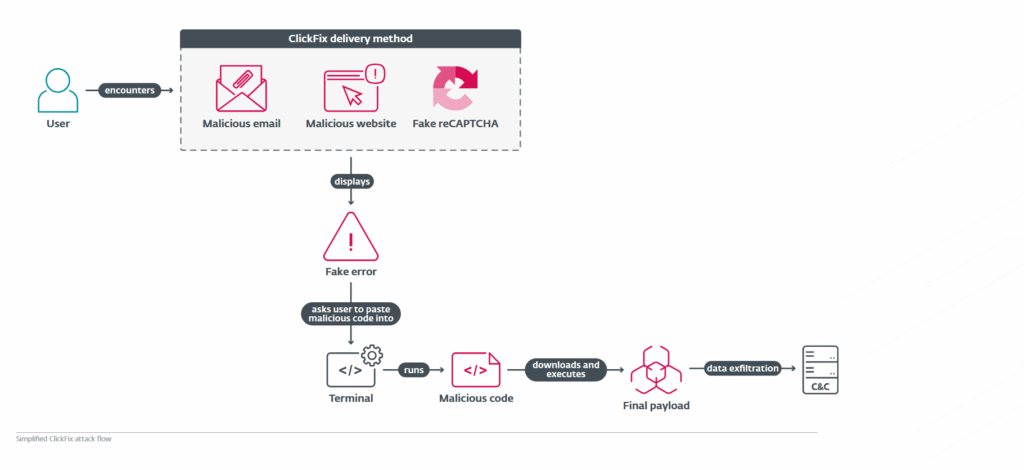
Компанията за киберсигурност ESET публикува редовния си доклад за заплахите през първата половина на 2025. Един от акцентите в него се явява ClickFix. Става дума за сравнително нов вектор за атака от сферата на социалното инженерство. При него пред жертвата най-често се появява фалшиво съобщение за грешка или такова за верификация. Съобщение, придружаващо грешката го кара да копира и вмъкне зловреден скрипт, а след това да го изпълни на системата си. ClickFix атаките са демонстрирали ръст от 517% в последните шест месеца в сравнение със същия период на миналата година.
Киберпрестъпниците, използващи ClickFix като метод за атака, доставят различни типове зловредни програми. Такива, които крадат пароли и лична информация, троянски коне, рансъмуер, RAT (remote-access-trojan) и др. Сигнатурата, с която дадената заплаха бива засичана от ESET е с дефиниция HTML/FakeCaptcha. А проблемът изглежда наистина сериозен. Детекциите на HTML/FakeCaptcha съставляват цели осем процента от всички блокирани атаки за въпросния период – на второ място след традиционния фишинг. Въпросната атака се изпълнява с успех, както със системи с Windows, така и към macOS. ESET са регистрирали атаки към Линукс системи, но не и ефективни такива.
„Това, което прави тази нова техника от социалното инженерство толкова ефективна е, че при нея за жертвата е лесно да следва инструкциите. Достатъчно правдоподобно изглеждаща е да подлъже жертвата, че може сама да се справи с възникнал проблем, и се опира на възможността, че жертвата няма да обърне голямо внимание на точните команди, които са били накарани да вмъкнат и изпълнят на устройството“, пише Душан Лачика от ESET. Според него, този тип се явява и пример за това как киберпрестъпниците бързо приемат нов метод, веднъж оказал се ефективен. Лачика се надява Microsoft и Apple да създадат скоро някакви предупреждаващи механизми, които да предпазват от подобни атаки. Като например тези за макросите в Word и Excel.
Любопитно в доклада на компанията е описанието на случващото се на рансъмуер сцената. Данни на техни колеги от защитната индустрия очертават интересна тенденция през 2025. Докато броят на атаките и този на различните рансъмуер групи се увеличава, броят на плащанията намалява. Това е породило в последните месеци истинска война между различните рансъмуер групи, като са засегнати и най-големите – RansomHub. В тази киберпрестъпна война, специално внимание заема сравнително нова RaaS (ransomware-as-a-service) група с името DragonForce. Те осъществяват атаки към интернет ресурсите на конкуренцията, разкривайки тайните им. Вследствие на това, атакуваната група най-често изчезва от престъпната сцена. Именно това се случва със споменатата RansomHub – до скоро най-актуалната рансъмуер банда. Подобни атаки водят до публикуването на зловредния код, използван от групите, имена на участниците в атаките, потребителски имена и паролите им, адреси на биткойн портфейли и др.
Повече за това и други от тенденциите на киберпрестъпната сцена през първата половина на 2025 може да намерите тук (pdf).
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
