


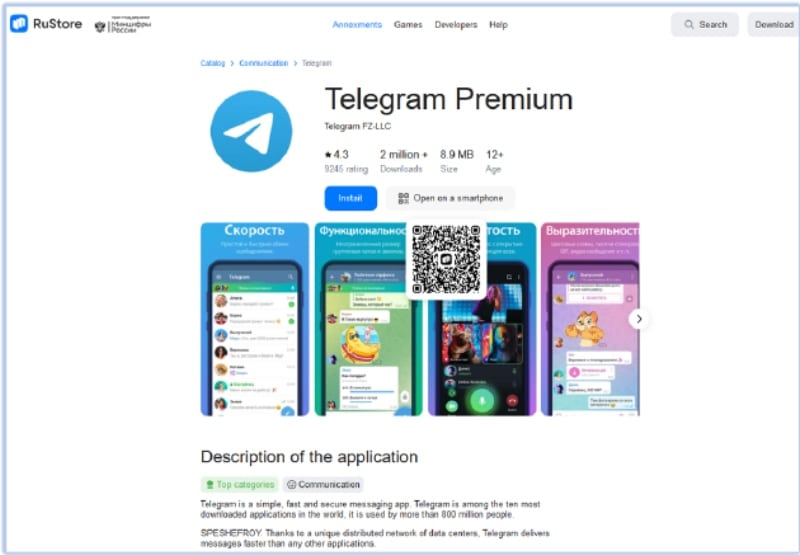
Специалистите от компанията за информационна сигурност Cyfirma откриха ново зловредно приложение, наречено FireScam, което е насочено към кражба на данни от потребителите на устройства с Android. Зловредният софтуер се маскира като фалшиво приложение Telegram Premium и се разпространява чрез страница в GitHub, имитираща руския магазин за цифрово съдържание RuStore.
Според изследователите на Cyfirma, APK-дроперът GetAppsRu.apk се доставя на устройството на жертвата чрез страницата, имитираща RuStore, която е била защитена от откриване от защитата на Android. Той получава необходимите разрешения за сканиране на устройството за инсталирани приложения, както и достъп до паметта на устройството и разрешение за изтегляне на допълнителни пакети. След това модулът извлича и инсталира основния зловреден софтуер Telegram_Premium.apk, който на свой ред иска разрешение да следи известия, данни от клипборда, съдържание на SMS и други.
Когато се стартира за първи път, зловредният софтуер показва страница за въвеждане на данни, подобна на тази, която се вижда при оторизация в Telegram. Въведените от потребителя данни се открадват и след това се използват за достъп до месинджъра.
FireScam също така установява връзка към базата данни Firebase Realtime Database, където се предава информацията, открадната от устройството на жертвата. Според Cyfirma откраднатите данни се съхраняват временно в базата данни и след като нападателите ги филтрират, те се изтриват или се преместват някъде другаде.
Зловредният софтуер също така установява постоянна връзка с отдалечен сървър, което позволява на нападателите да изпълняват различни команди на устройството на жертвата, включително да изискват определени данни, да конфигурират допълнителни настройки за наблюдение и да изтеглят допълнителен зловреден софтуер. FireScam е в състояние да проследява промените в активността на екрана на устройството, като улавя различни събития с продължителност над 1000 ms. Зловредният софтуер следи отблизо всички трансакции, като се опитва да прихване чувствителните данни за плащанията на жертвата. Всичко, което потребителят въвежда и копира в клипборда се категоризира и се предава на отдалечен сървър.
Въпреки, че Cyfirma няма представа кой е операторът на новия зловреден софтуер, компанията заяви, че кампанията е „сложна и многопластова заплаха“, която „използва усъвършенствани техники за маскиране“. Компанията посъветва потребителите да бъдат предпазливи по отношение на изпълнимите файлове, които изтеглят от потенциално ненадеждни източници.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
