



След обявените през септември планове за скорошно добавяне в браузъра на функции, базирани на AI агенти, сега Google представи подробно своя подход към сигурността на потребителите в Chrome.
Използването на агентски функции в браузъра, които могат да извършват действия от името на потребителя, като например резервиране на билети или извършване на покупки, осигурява определени удобства, но също така е свързано с рискове за сигурността, които могат да доведат до загуба на данни или пари.
Google отбеляза, че основната нова заплаха, която създават нападателите за агентските браузъри, е „индиректното инжектиране на подсказки“ с цел „принуждаване на агента да извършва нежелани действия, като например иницииране на финансови транзакции или кражба на чувствителни данни“. Атаката може „да се появи в злонамерени уебсайтове, в съдържание на трети страни в iframe или в съдържание, генерирано от потребителите, като например препоръки“.
За контролиране на действията на AI агентите се използват няколко модела. Google е създал модел на Gemini, базиран на User Alignment Critic, който проверява действията, генерирани от модела за планиране на конкретна задача. Той „се стартира след приключване на планирането, за да провери повторно всяко предложено действие“ и да го одобри или отхвърли. Ако планираните задачи не отговарят на целите на потребителя, той иска от модела-планировчик да преразгледа стратегията. Google отбеляза, че моделът User Alignment Critic вижда само метаданните на предложеното действие, а не нефилтрирано, недостоверно уеб съдържание, което гарантира, че не може да бъде директно заразен от интернет.
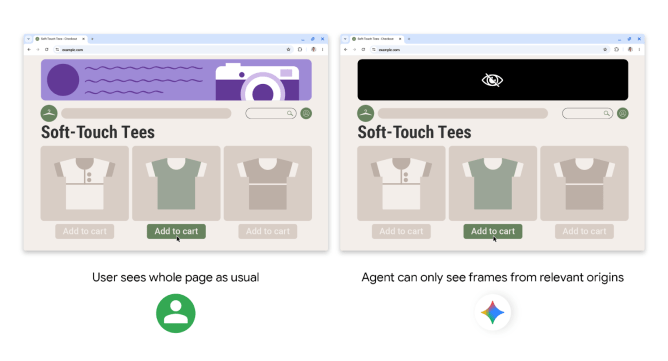
За да предотврати достъпа на агентите до забранени или ненадеждни сайтове, Google използва Agent Origin Sets, които ограничават достъпа на модела до източници само за четене и за запис. В първия случай това са данните, от които на Gemini е разрешено да извлича съдържание. Например, в сайт за онлайн пазаруване обявите са подходящи за задачата, но рекламните банери не са. По същия начин на агента е разрешено да кликне или да въведе текст само в определени iframe рамки на страницата.
„Това разграничение гарантира, че агентът има достъп само до данни от ограничен набор от източници и че данните могат да се прехвърлят само към регистрируеми източници. По този начин се ограничава векторът на заплахата от изтичане на данни от различни източници. То също така дава възможност на браузъра да прилага част от това разделение, например като дори не изпраща данни за модели извън набора само за четене“,
обяснява Google в публикация в своя официален блог.
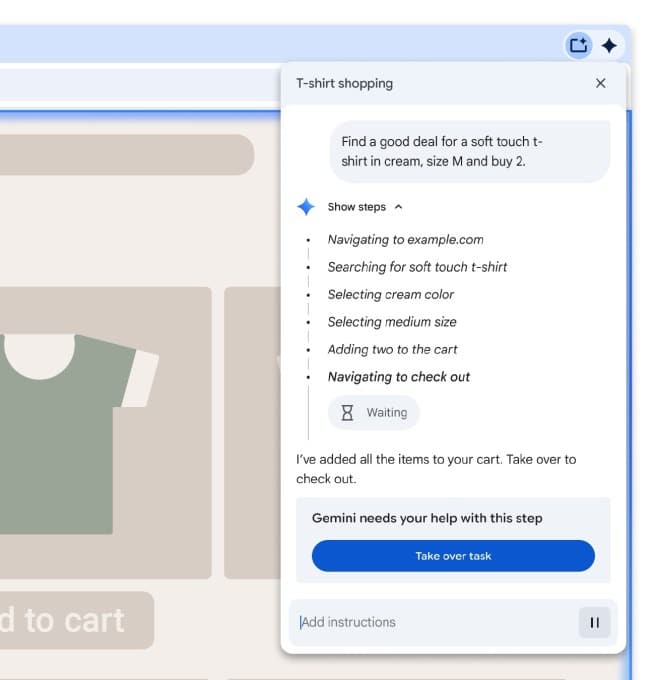
С друг модел, Observe, компанията също така контролира навигацията в страниците чрез анализиране на URL адресите, за да предотврати преминаването на потребителите към злонамерени URL адреси, генерирани от модела.
В същото време потребителите могат да контролират процеса: Gemini в Chrome „описва подробно всяка стъпка в работен дневник“ с възможност за спиране и поемане на контрола по всяко време.
Например, преди да преминете към чувствителен сайт с информация като банкови или медицински данни, агентът иска потвърждение от потребителя. За сайтове, които изискват логване, той пита потребителя за разрешение да използва мениджъра на пароли в Chrome (агентът няма пряк достъп до съхраняваните пароли).
Агентът също така ще иска потвърждение от потребителя, преди да извърши действия като извършване на покупка или изпращане на съобщение.
Компанията твърди, че разполага и с класификатор на подсказките, за да предотврати нежелани действия, и тества способността на агентите да противодействат на атаки, разработени от изследователи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
