



Как хакерите маскират развъдниците на вируси, за да ги класират високо в резултатите от търсенето?
Компанията за киберсигурност eSentire съобщи за нова операция за разпространение на информационния инструмент Vidar чрез фалшиви уеб сайтове, маскирани като инструменти за активиране на Windows, като например KMSPico, които са толкова популярни в страните от ОНД.
KMSPico и другите KMS активатори са незаконни инструменти за активиране на Windows и други продукти на Microsoft, които заобикалят лицензионните ограничения. Потребителите често ги търсят в интернет, за да активират софтуера си безплатно, без да закупуват лиценз. Само че тези инструменти често се използват от хакерите за разпространение на зловреден софтуер.
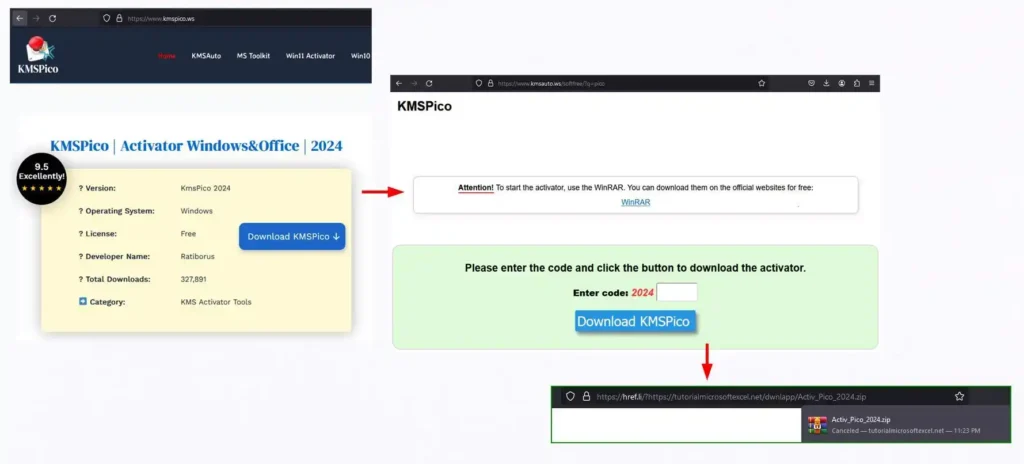
При инцидента, който eSentire разследва, потребител е отишъл в уеб сайта „kmspico[.]ws“ и едва не е изтеглил заразен с вирус активатор. След обстоен анализ на сайта и неговото съдържание експертите стигнаха до следните заключения:
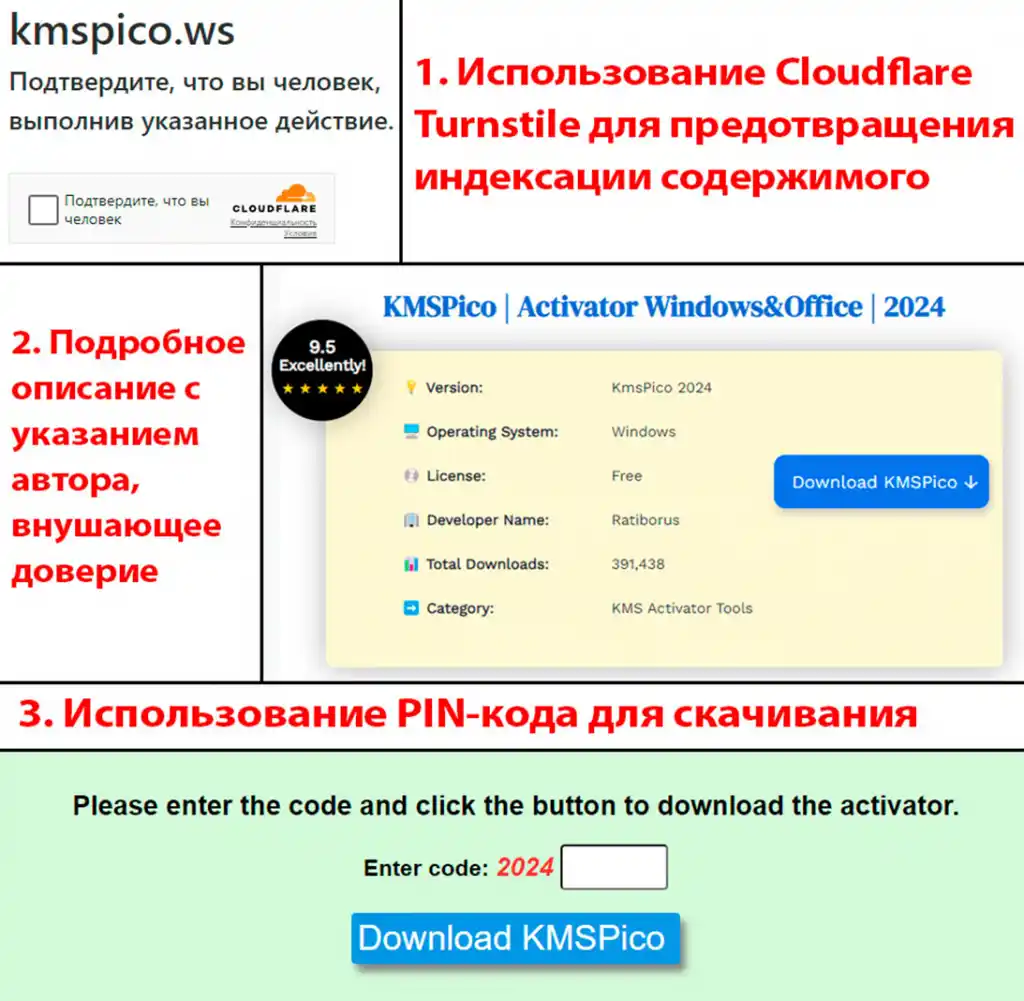
„Сайтът „kmspico[.]ws“ е защитен от системата Cloudflare Turnstile CAPTCHA и изисква въвеждането на код, за да се изтегли финалният ZIP пакет“, отбелязват от eSentire. „Тези стъпки са крайно необичайни за легитимните сайтове за изтегляне и имат за цел да скрият страницата и крайния зловреден файл от автоматичните уеб скенери.“
Изтегленият ZIP архив, анализиран от експертите, съдържа Java зависимости и изпълнимия файл „Setuper_KMS-ACTIV.exe“. При стартирането си този файл деактивира мониторинга на поведението от страна на Windows Defender и стартира скрипт AutoIt. Скриптът AutoIt на свой ред декриптира и стартира зловредния софтуер Vidar Stealer.
Самият Vidar е много добре познат похитител на данни. Зловредният софтуер е способен да събира данните за логване, паролите, историята на браузъра, бисквитките, данните за автоматично попълване и финансова информация, като например данните за разлоичните банкови карти и портфейли за криптовалути. Събраните данни се изпращат до сървър за управление и контрол, където нападателите имат достъп до тях.
В разглежданата кампания Vidar Stealer използва Telegram, за да съхранява IP адреса на C2 (Command and Control) сървъра, като го скрива в легитимни услуги. Този метод дава възможност на хакерите да контролират заразените системи, без да разкриват своята инфраструктура.
Подобни атаки с допълнително изполване на социалното инженерство често използват фалшиви уеб сайтове, които имитират легитимен софтуер, като например Advanced IP Scanner. Именно с негова помощ, според неотдавнашен доклад на Trustwave SpiderLabs, хакерите напоследък разпространяват Cobalt Strike.
Така можем да стигнем до заключението, че всеки софтуер, независимо дали е официално лицензиран или не, трябва да се изтегля само от надеждни и сигурни източници. Повечето съмнителни сайтове, предлагащи най-различен софтуер, в крайна сметка се оказват развъдници на зловреден софтуер, който е старателно скрит от автоматичните системи за уеб сканиране.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
