


От 2021 година хакери извършват целенасочени атаки срещу различни сектори в САЩ, Европа и Азия. Целта на атаките е да се откраднат данни и да се установи дългосрочен достъп до компрометираните организации.
От Cisco Talos (подразделение, занимаващо се с изследвания в областта на заплахите за информационната сигурност) обясняват, че създаването на дългосрочен достъп до системите на жертвите е необходимо, за да може LilacSquid да изпомпва данни към своите сървъри. Целите на атаката включват ИТ организации, които създават софтуер за изследователския и промишления сектор в САЩ, енергийни компании в Европа и фармацевтични компании в Азия.
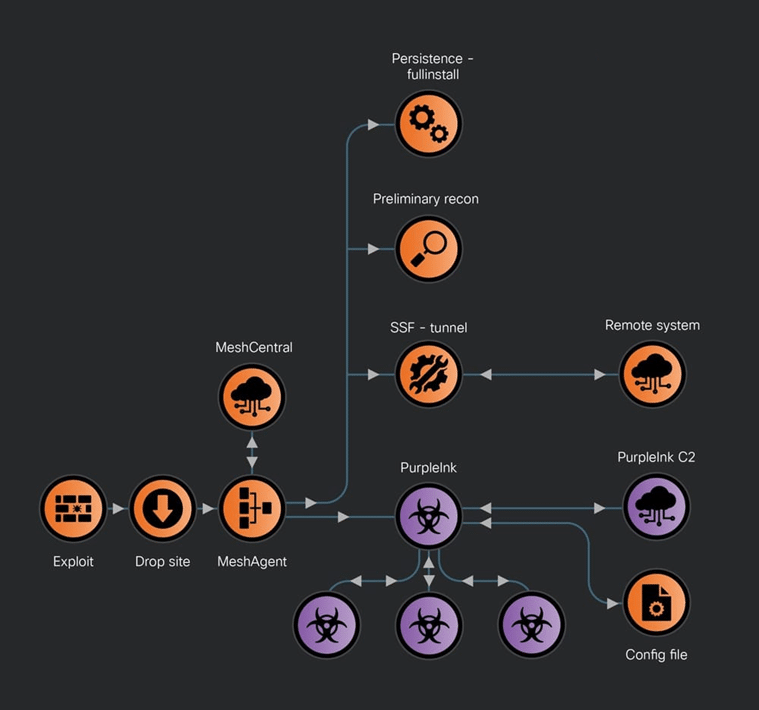
Атаките на LilacSquid използват или известни уязвимости за компрометиране на уеб сървъри, или компрометирани RDP пълномощия за доставяне на зловреден софтуер и инструменти с отворен код.
Най-забележителната особеност на кампанията е използването на MeshAgent – инструмент за отдалечено управление с отворен код, който служи като канал за доставяне на специална версия на Quasar RAT – троянец с кодовото име PurpleInk.
Алтернативните методи за заразяване чрез използване на компрометирани RDP идентификационни данни включват две възможности: или разгръщане на MeshAgent, или инсталиране на .NET downloader InkLoader за доставяне на PurpleInk. Cisco Talos откри и инструмента InkBox, който е бил използван за разгръщане на PurpleInk преди InkLoader.
PurpleInk, поддържан от LilacSquid от 2021 година насам е сложен и многофункционален зловреден софтуер, който може да извършва файлови операции, да извлича системна информация, да стартира отдалечено шел и да се свързва с C2 сървър.
Използването на MeshAgent е забележително, тъй като преди това е било използвано от севернокорейската Andariel, подразделение на групата Lazarus, в атаки срещу южнокорейски компании. Друго припокриване с Andariel е използването на инструменти за тунелиране за поддържане на достъпа: LilacSquid използва Secure Socket Funneling (SSF), за да създаде комуникационен канал към своята инфраструктура.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
