


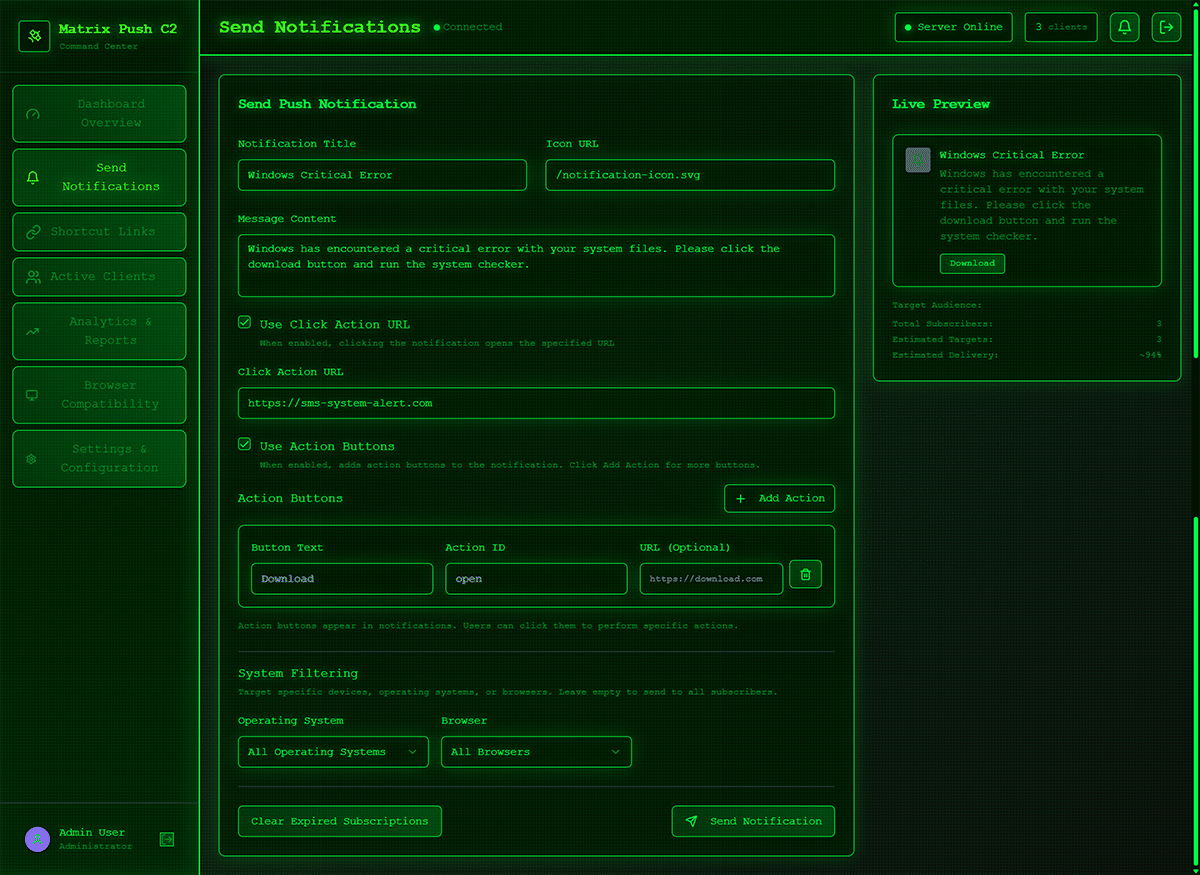

Компанията за киберсигурност BlackFrog алармират за нова престъпна кампания, която експлоатира вградена в модерните браузъри характеристика. Става дума за възможността браузъра да показва нотификации от дадени сайтове. За да получавате такива нотификации е нужно да се съгласите конкретния сайт да ви ги показва. Киберпрестъпниците използват за целта специално изготвени от тях страници или компрометирани от тях сайтове.
„Те превръщат уеб браузърите в средство за извършване на атака. Подмамват потребителите с фалшиви системни нотификации, пренасочват ги към зловредни сайтове, следят инфектираните потребители в реално време. Дори сканират системата за наличието на криптопортфейли“, пишат BlackFrog. Веднъж разрешил уведомленията, браузърът на жертвата става пряка командна линия между престъпниците и десктопа на жертвата. BlackFrog наричат атаката безфайлова, защото реално жертвата не сваля и инсталира нищо (зловредно) на системата си, за да я стартира.
Освен самата атаката, огромно впечатление прави контролния панел и подробния и лесен за управление интерфейс. Освен това, самите атаки са мултиплатформени. Те се изпълняват през браузъра и не зависят от особеностите на операционната система.
Веднъж разрешила жертвата нотификациите, атакуващата страна получава жива връзка към него. Посредством браузъра, тя събира телеметрична информация за системата, изготвяйки ѝ пълен профил. Посредством панела се виждат всички действия в браузъра в реално време. В допълнение, контролиращият има на свое разположение готови темплейти, като страници, които имитират популярни сайтове. Самите темплейти могат да бъдат редактирани, за да показват различна информация или да бъдат преведени на езика на жертвата.
„Чрез използването на познато брандиране и дизайн, атакуващата страна експлоатира доверието, което потребителя има в компании, които разпознава“, пишат специалистите. Така например, пред жертвата може да се появи съобщение, имитиращо Coudflare страница. Или съобщение, което е направено така, че да изглежда, че идва от Pay-Pal. Което да гласи: “Засечено е необичайно вписване. Верифицирайте акаунта си сега“. И всичко това може да се изпрати от атакуващата страна с клик на мишката.
BlackFrog сравняват богатите възможности на контролния панел на Matrix Push C2 с тези използвани в легитимни маркетингови кампании. И по всичко изглежда, че е така. Управляващият го разполага даже със страница, в която проверява успеха на кампаниите си. С подробен анализ за дейностите на жертвите си (от панела може да провежда атаки към множество цели), време на активност и под.
Защитата срещу такъв род атаки не е трудна. Просто проявявайте благоразумие и помислете преди да кликате върху каквото и да е. Повечето интернет потребители днес, особено мобилните, не се замислят за разрешенията, които дават. „Последвай“, „харесай“, „разреши“, „сподели“, много от нас се замислят постфактум на какво точно са кликнали. Или какво са разрешили на дадена страница или платформа. И докато чрез проактивно поведение, подобни атаки може да се осуетят, то веднъж кликнали „разреши“ може да не може да се върнете.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
