


Във вторник Microsoft пусна актуализация на сигурността за своите операционни системи Windows. Този път в Patch Tuesday компанията е отстранила 79 уязвимости, повечето от които са категоризирани като „критични“ и „високорискови“. Според Microsoft четири уязвимости от този списък вече се използват в реални условия, затова компанията съветва да изтеглите актуализацията за сигурност възможно най-скоро.
Повечето от уязвимостите (67) са открити в различни версии на Windows, включително Windows 10, Windows 11 и Windows Server. Версиите на Windows 7 и 8.1 вече не фигурират в докладите за сигурност на Microsoft, но те също са потенциално изложени на риск. При липса на убедителна причина все пак трябва да обмислите ъпгрейд до Windows 10 (22H2) или Windows 11 (23H2), за да продължите да получавате актуални актуализации за сигурност, отбелязват от Microsoft. Имайте предвид обаче, че поддръжката на Windows 10 ще приключи през 2025 година.
Последният пач за сигурност включва и някои актуализации за Windows 11 24H2, но последната, чиято премиера се очаква тази есен все още се тества в рамките на програмата Windows Insider и все още не е достъпна за всички потребители на Windows 11.
Затворени уязвимости от типа „нулев ден“
Както беше отбелязано по-горе, няколко уязвимости в сигурността вече се използват при реални атаки. В момента се спори дали една от тях, а именно CVE-2024-43461 се експлоатира активно. Microsoft не предостави допълнителна информация за тези уязвимости от типа „нулев ден“ в последния си доклад за сигурността, но те бяха разкрити от експерта по киберсигурност Дъстин Чайлдс в блога Zero Day Initiative. Чайлдс твърди, че експертите са открили уязвимост, която позволява да се експлоатират фалшиви данни. Те са докладвали за нея на Microsoft, но компанията не я е включила в списъка с уязвимости, които се използват в реални условия.
В таблицата по-долу са посочени най-опасните уязвимости в сигурността в доклада на Microsoft Patch Day за септември 2024 година.
Легенда:
- RCE: Remote Code Execution (Отдалечено изпълнение на код);
- EoP: Elevation of Privilege (Издигане на привилегии);
- SFB: Security Feature Bypass (Заобикаляне на функцията за сигурност).
Уязвимостите, които вече са експлоатирани в реални условия, са отбелязани в червено в таблицата.
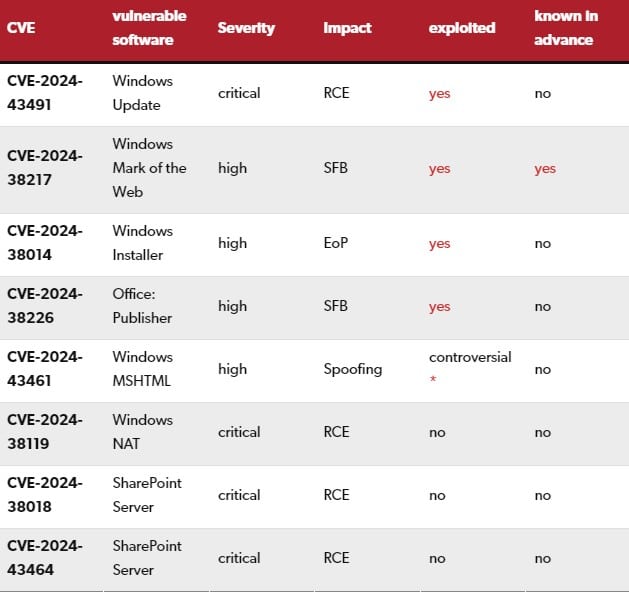
Според Microsoft уязвимостта CVE-2024-38217 (заобикаляне на функциите за сигурност) не само е използвана, но е била известна предварително. Тази уязвимост засяга функцията Mark of the Web (MotW) в изтеглените файлове, която позволява заобикаляне на механизмите за сигурност.
Що се отнася до CVE-2024-43491, това е единствената уязвимост с отдалечено изпълнение на код сред четирите уязвимости от нулев ден. Тя засяга само някои по-стари версии на Windows 10 и може да бъде отстранена само чрез инсталиране на актуализацията KB5043936 и след това чрез инсталиране на актуализацията KB5043083. Microsoft заявява, че по-новите версии на Windows 10 не са засегнати от тази уязвимост.
Уязвимостта CVE-2024-38014 (повишаване на привилегиите, EoP) съществува в инсталатора на Windows за всички поддържани в момента версии на Windows, включително сървърни версии. Хакер, който използва тази уязвимост може да получи системни разрешения без взаимодействие с потребителя. Точният механизъм не е ясен, но е обичайно нападателите да комбинират EoP уязвимости с RCE уязвимости, за да стартират отдалечено зловреден код.
Други критични уязвимости на Windows
В доклада се посочват и няколко критични уязвимости, една от които е свързана с Windows. Тези уязвимости все още не са експлоатирани в реална среда. Уязвимостта RCE CVE-2024-38119 е свързана с функцията за превод на мрежови адреси (NAT) и изисква нападателят да се намира в същата мрежа като жертвата. Това е така, защото NAT обикновено не поддържа маршрутизация, което означава, че не може да бъде използвана извън границите на мрежата.
Съществуват седем уязвимости, свързани с Windows Remote Desktop Services, включително четири RCE уязвимости. В доклада се посочва и по една уязвимост в Microsoft Management Console (CVE-2024-38259) и Power Automate за настолни компютри (CVE-2024-43479).
Уязвимости в Microsoft Office
Новият пач за сигурност отстранява и 11 уязвимости, свързани с продуктите на Microsoft Office, включително една уязвимост от типа „нулев ден“ и две критични уязвимости. Неизвестен изследовател на сигурността е открил уязвимост за заобикаляне на функцията за сигурност (CVE-2024-38226) в Microsoft Publisher. Нападателите веднага започнаха да я използват. Според съобщенията това изисква нападателят да убеди потребителя да отвори специално подготвен файл в Publisher. Ако успее, макросите на Office заобикалят правилата и зловредният код се изпълнява.
Microsoft също така изтъкна две RCE уязвимости в SharePoint Server (CVE-2024-38018, CVE-2024-43464) като „критични“. Друга RCE уязвимост (CVE-2024-38227) в SharePoint Server и една във Visio (CVE-2024-43463) са отбелязани като „високорискови“.
Уязвимости в SQL Server
Бяха затворени 13 проблема със сигурността в SQL Server. 6 от тях бяха свързани с уязвимости RCE с оценка по CVSS 8,8. Компанията също така затвори 3 EoP уязвимости и четири изтичания на данни.
Актуализации на браузъри
Последната актуализация на сигурността за браузъра Edge на Microsoft е версия 128.0.2739.63 от 3 септември, базирана на Chromium 128.0.6613.120. Тя обаче все още не се е появила в доклада за актуализациите на сигурността. Актуализацията на Edge 128.0.2739.67 от 5 септември поправя само няколко грешки. Google пусна нова актуализация на сигурността на Chrome на 10 септември. С нея се отстраняват няколко високорискови уязвимости.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
