Изглежда, че рансъмуер атаките няма да излязат от мода за престъпниците. Поне не и в обозримо бъдеще. Те осигуряват сериозни, макар и не предварително гарантирани приходи на криминалния свят. Освен това, самите атаки регистрират еволюция по всички фронтове – от методите за разпространение, първоначалния вектор на зараза, масовост или тясно персонализиране, скриване на дейността срещу анализ, нивата на криптиране на информацията. Все по-често те се предлагат под формата на „рансъмуер-като-услуга“, бизнес модел, при който даже и не толкова умел в техническо отношение престъпник може да наеме срещу процент от „печалбата“ зловредния код, панела за управление и сродните му инструменти, както и сървърната инфраструктура, за да нанася щети.
Освен традиционните методи за разпространение – чрез масови спам кампании и в експлойт комплекти, рансъмуер атаките все по-често обаче следват модела на професионалните хакерски APT (advanced persistent threat) групировки „на щат“ към правителства и държави – отличават се с висока степен на сложност, като авторите им разбират в детайли начина на функциониране на мрежите и администрирането им, действията са им поетапни и добре преценени и използват широк спектър от инструменти, за да постигнат своята цел. Именно на този тип рансъмуер атаки спират вниманието си Microsoft в блог публикация от тази седмица, озаглавена: „Човешки оперираните рансъмуер атаки: Предотвратимо бедствие“.
„Известно е, че тези атаки се възползват от слабости в конфигурирането на мрежата и уязвими услуги, за да доставят опустошителни рансъмуер товари. И докато рансъмуерът е най-видимото предприето действие тук, човешките оператори доставят също допълнително зловреден код, крадат данни за вписване, достигат и извличат информация от компрометираните мрежи“, описват ситуацията екипа на Microsoft Threat Protection Intelligence. „Базирайки се нашите изследвания, може да кажем, че тези кампании изглеждат незаинтересовани от това да останат скрити и демонстрират, че могат да действат необезпокоявано в мрежите. Човешките оператори компрометират акаунти с по-високи привилегии, повишават привилегии или използват откраднати записи за разпространение в мрежата, да си осигурят трайно присъствие и да продължат незабелязано инфилтрирането си в целевите среди“.
Примери за подобни атаки са операторите зад Doppelpaymer, Ryuk,Bitpaymer, Revil и др.
В случая на Doppelpaymer, атакуващата страна използва като първоначален вектор за атака крадени записи за вписване на привилегировани акаунти, заедно с често използвани инструменти, като PsExec и Group Policy. Обичайно те атакуват сервизни акаунти или например такива, които служат за управление на продукти за сигурност, които притежават администраторски привилегии, деактивирайки антивирусния софтуер или други механизми за контрол на защитата. Освен това, често се забелязява и присъствието на банковия троянец Dridex, който вероятно е бил доставен в първоначалния етап на атаката чрез фалшиви обновления, документи със зловредно съдържание, дошли като писма с прикачен файл в тях или е бил доставен чрез ботнета на Emotet.
Едни от най-честите пропуски, които специалистите регистрират при вече компрометираните мрежи и системи са различни пропуски, направени от управляващите ги, като липса на базисна хигиена по отношение на контрола на записите за вписване, акаунти, имащи прекалено високи привилегии, лесни за налучкване пароли за RDP или за локална администрация, необслужени съобщения за подозрителна активност, идващи от поставените решения за защита. Сред споменатите често използвани инструменти за пробив в мрежата са освен PsExec, също и Mimikatz, ProcDump, а действията на хакерите по отношение на проникване в мрежовата среда обикновено търсят достигането на най-високи привилегии, като например акаунт на ниво администратор на домейна.
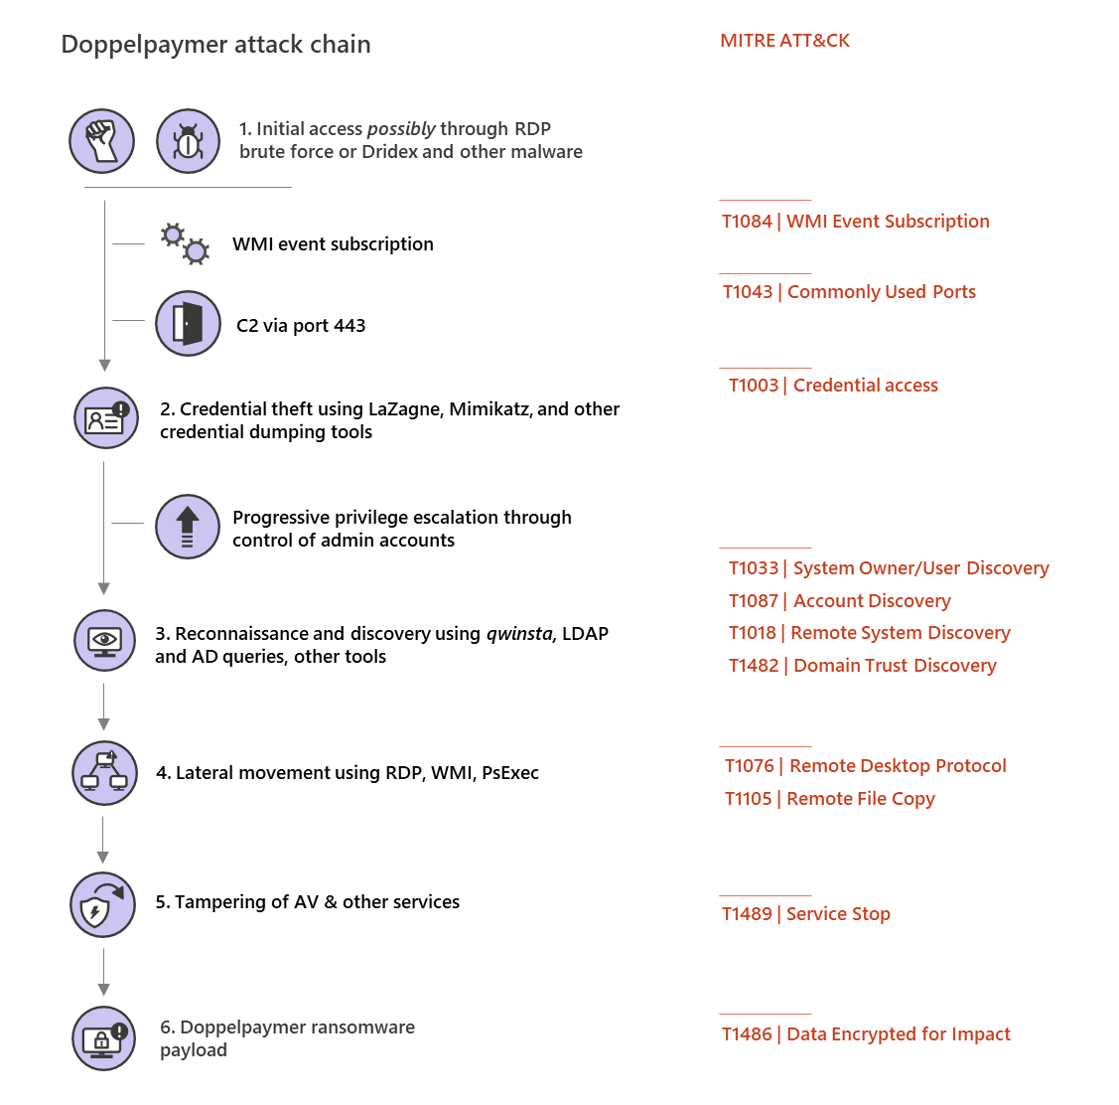
Принцип на действие на групировката
След влизане в мрежата, атакуващата страна започва обследване на периметъра и търси най-подходящите за взлом системи, активни RDP сесии, както и системи, в които могат да останат възможно най-дълго време незабелязани.
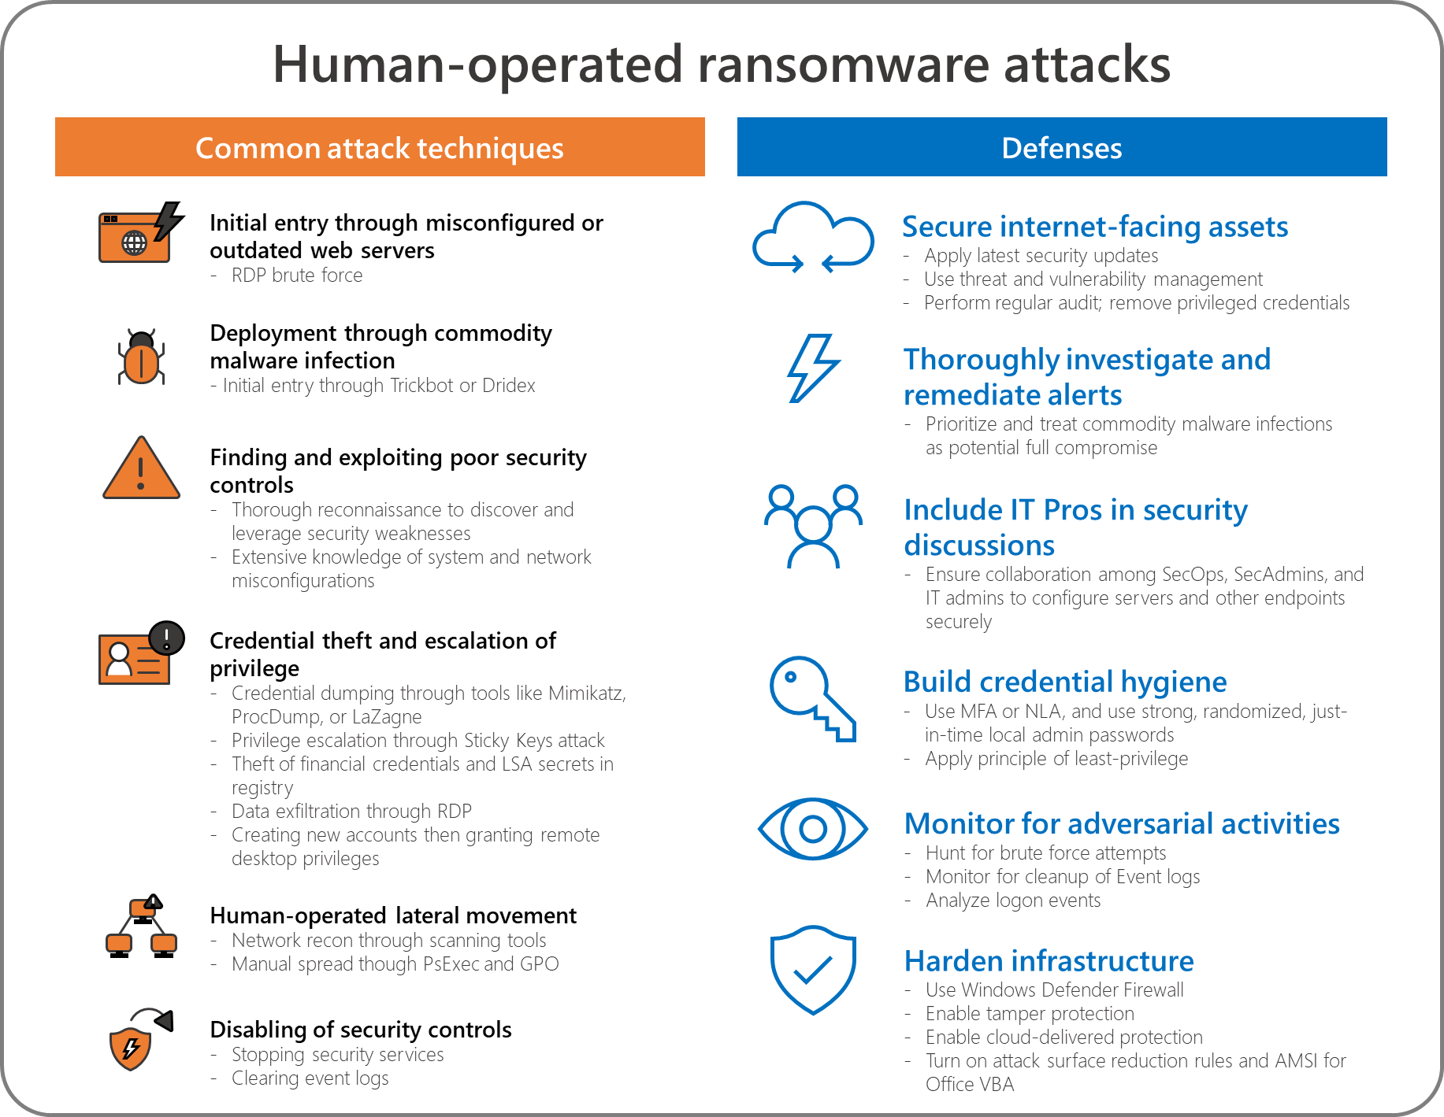
Microsoft разглеждат също така и действията на още два типа атаки: на Ryuk и на престъпен колектив, известен с името PARINACOTA. Заедно с това, те дават и ред съвети, които ако се спазват могат да спрат или да ограничат до минимум разрушителните действия на хакерите. Тук се включва спазването на базисни правила за защита на акаунтите: основни хигиенни изисквания, като употребата на сложни за отгатване, уникални пароли, включването на мултифакторна защита, спиране на ненужната комуникация между крайните точки, управление на слабостите и общо заздравяване на защитата на мрежата и системите, обезпечаване сигурността на RDP порталите, задействане на механизмите за възможно най-ниски привилегии, избягване на използването на сервизни акаунти с ниво на администратор и такива, отговарящи за домейна като цяло, наблюдение на неуспешните опити за вписване и други.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!