


Microsoft потвърди, че уязвимост в Windows Shell, която беше отстранена в месечната актуализация за сигурност с оценка CVSS 4,3 се експлоатира активно. Уязвимостта CVE-2026-32202 позволява кражба на потребителски данни без никакви действия от страна на жертвата: атакуващият може да открадне хеша на NTLM автентификацията чрез автоматично обработвани LNK файлове.
Уязвимостта се отнася към типа „спуфинг“ (spoofing) – атакуващият подменя данните, за да представи злонамерен обект за доверен. Формално Microsoft описва сценарий, при който жертвата трябва да стартира злонамерен файл, но във веригата от експлойти на хакерската група APT28 Windows обработва LNK файла автоматично и кражбата на потребителски данни се случва без никакви действия от страна на потребителя.
След стартирането на злонамерения обект от жертвата атакуващият получава достъп до част от поверителните данни на засегнатия компонент, но не може нито да промени разкритата информация, нито да ограничи достъпа до ресурса.
Уязвимостта е открита от изследователя от компанията Akamai Маор Дахан, който е уведомил Microsoft за нея. Според него проблемът е възникнал поради непълно отстраняване на февруарската уязвимост CVE-2026-21510 (CVSS 8,8) в Windows Shell. APT28, известна също под имената Fancy Bear, Forest Blizzard, GruesomeLarch и Pawn Storm е използвала уязвимостта в комбинация с CVE-2026-21513 (CVSS 8,8) в MSHTML Framework. И двете уязвимости позволяват заобикаляне на функциите за мрежова сигурност – Microsoft ги е отстранила едновременно.
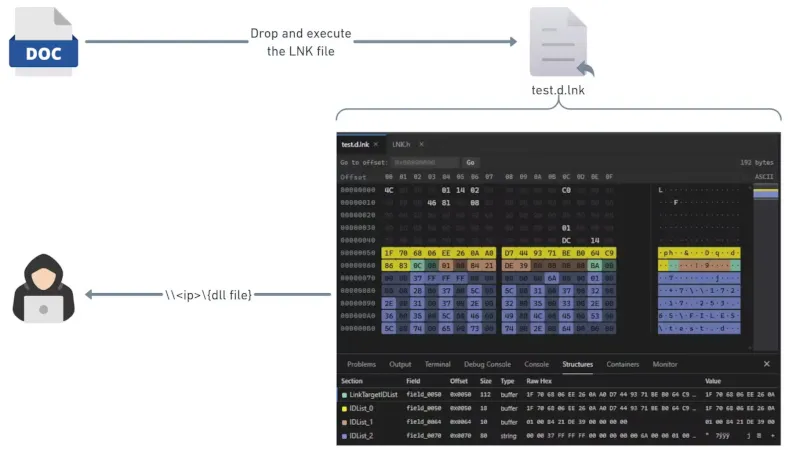
От техническа гледна точка атаката се основаваше на механизма за анализ на пространството от имена на Windows Shell. Хакерската група APT28 поставяше динамична библиотека (DLL) на отдалечен сървър и я зареждаше на компютъра на жертвата чрез UNC път. Windows обработваше такава DLL като обект на контролния панел (CPL), без да проверява мрежовата зона. Февруарският пач добави проверка на SmartScreen за цифров подпис и зона на произход на CPL файла, което намали риска от отдалечено изпълнение на код. Въпреки това механизмът за удостоверяване остана същият: компютърът на жертвата продължаваше да се свързва със сървъра на атакуващия и автоматично изтегляше CPL файла, разрешавайки UNC пътя и установявайки SMB връзка без участието на потребителя.
Ако пътят към файла сочи към мрежов ресурс във формат UNC (например, \attacker.com\share\payload.cpl), Windows автоматично установява връзка с този сървър по протокола SMB. След това системата изпраща NTLM (Net-NTLMv2) хеш за удостоверяване без знанието на потребителя. След като прихване хеша, атакуващият може да го пренасочи към друг сървър (атака NTLM relay) или да получи паролата офлайн.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
