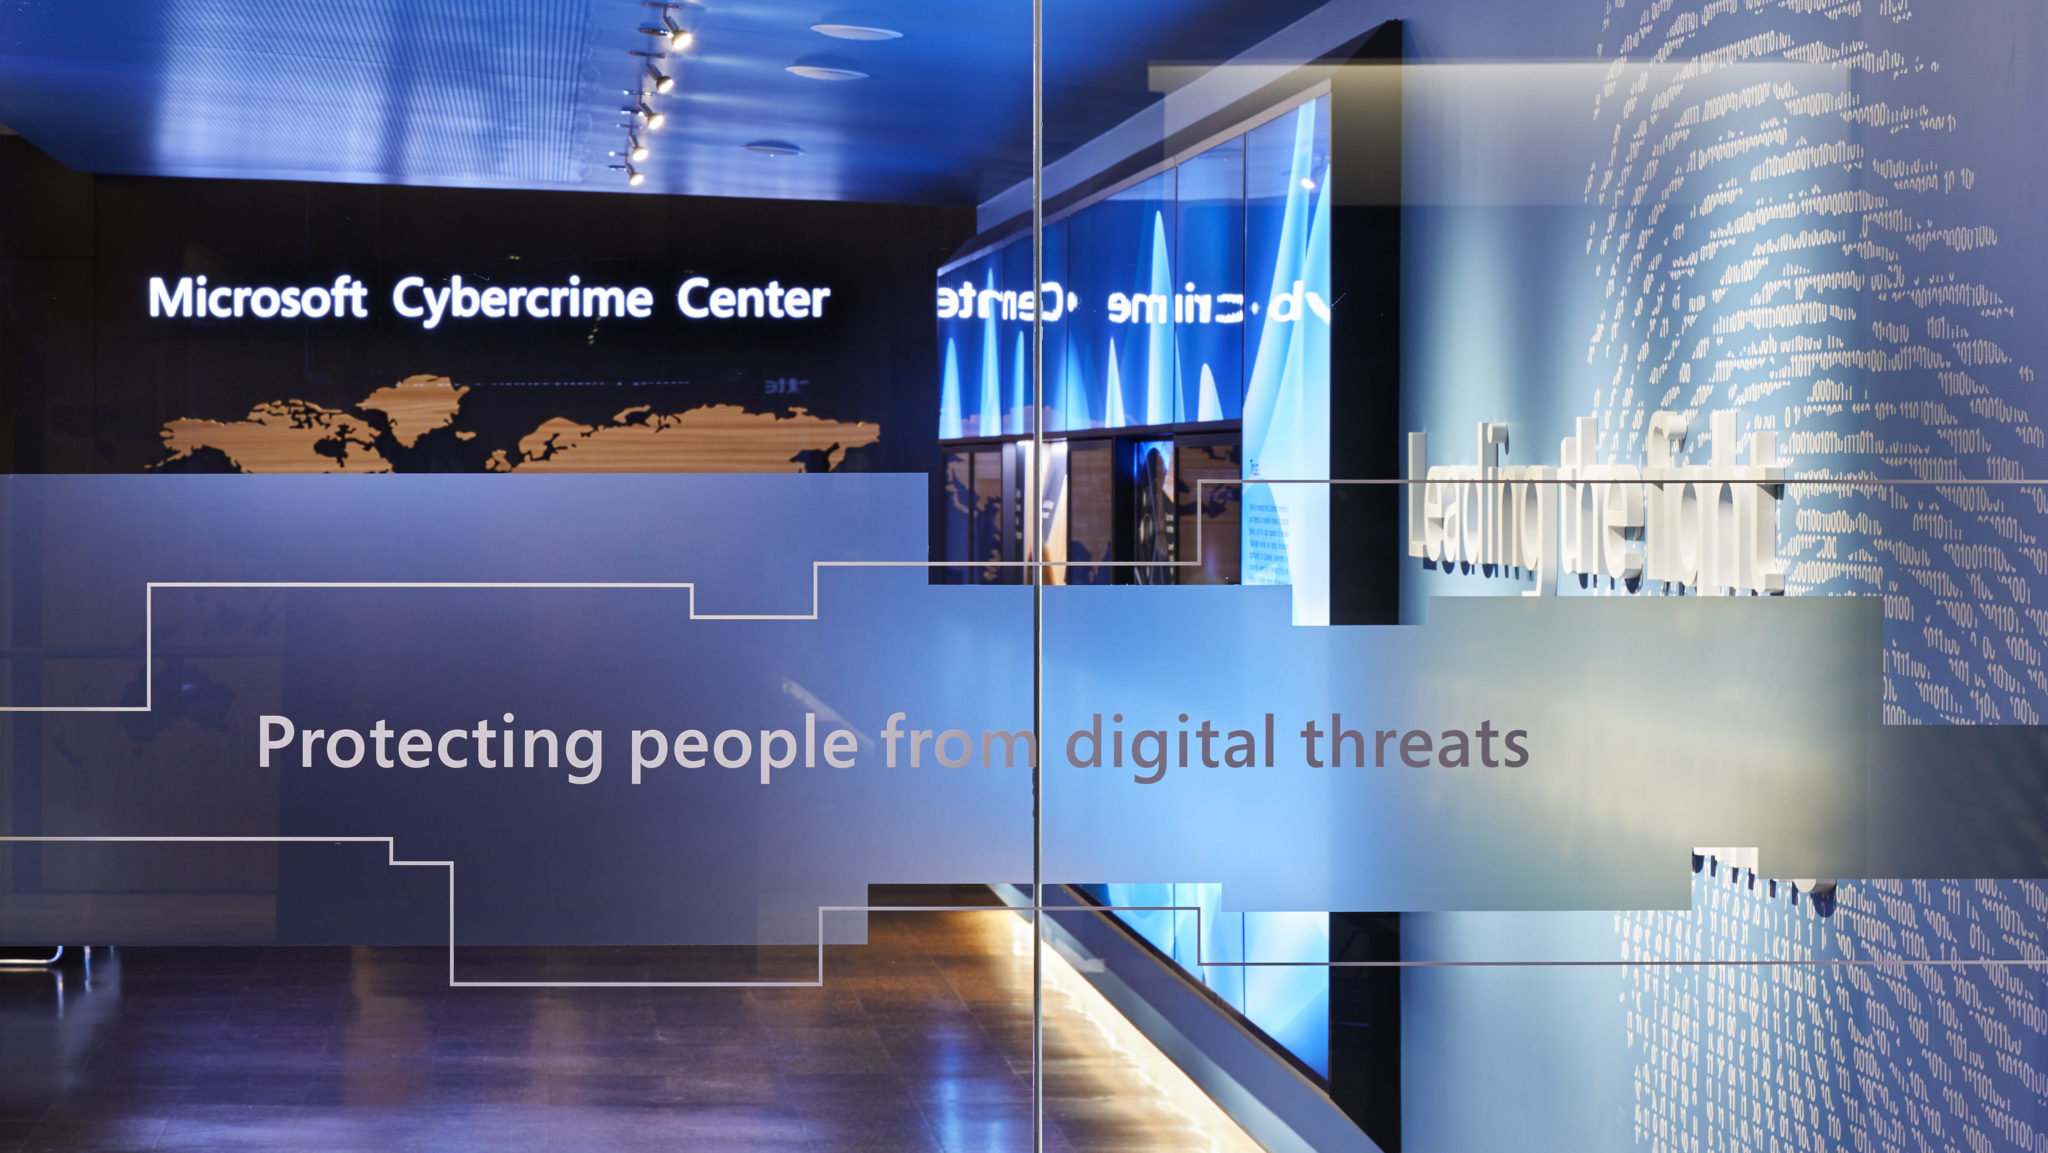
Microsoft води съдебна битка срещу група хакери, за да се опита да спре атаките им. Те са базирани в Северна Корея и използват фишинг имейли и фалшиви уебсайтове, за да се представят за компанията. Целта им е да крадат информация от потребителите.
Американският окръжен съд за Източния окръг на Вирджиния пусна документи на 27 декември по дело, заведено от Microsoft срещу група, наречена Thallium. Това сочи публикация в блога на компанията от понеделник.
Съдът е наредил Microsoft да придобие контрол върху 50 домейна, които престъпниците са използвали за атаките си
Thallium използва техника позната като “spear phishing”, за да създава персонализирани имейли. С тях подвежда получателите да кликнат на линкове. Чрез тях хакерите получават достъп до тяхната информация за login и евентуално жертвите се заразяват с вирус. Престъпниците са използвали малуер от рода на BabyShark и KimJongRAT.
Обикновено съобщенията от този род изглеждат като изпратени от легитимен източник с цел привличане на вниманието на потенциалната жертва. Например мейлът може да изглежда като от някоя институция. ФБР засича такива, маскирани като съобщения от Националния център за изчезнали и експлоатирани деца.
Повечето жертви са от САЩ, Япония и Южна Корея. Работят основно в правителствения сектор, неправителствени организации, университети и други подобни.
Това е четвъртата национална група, срещу която Microsoft завежда дело. Преди това бяха взети мерки срещу групи от Китай, Русия и Иран.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!