


Microsoft заяви, че хакерите все по-често използват изкуствен интелект в своите операции, за да ги ускорят, да разширят мащаба на злонамерената си дейност и да намалят техническите бариери на всички етапи. В наскоро публикуван доклад на Microsoft Threat Intelligence се посочва, че хакерите използват генеративен AI за изпълнение на широк спектър от задачи, включително разузнаване, фишинг, развитие на инфраструктура и създаване на злонамерен софтуер.
Отбелязва се, че все по-често хакерите използват AI инструменти за съставяне на фишинг писма, превод на съдържание, обобщаване на откраднати данни, отстраняване на грешки в злонамерения софтуер, както и за писане на скриптове и настройка на инфраструктурата.
„Повечето случаи на злонамерено използване на AI са свързани с използването на езикови модели за генериране на текст, код или медия. Хакерите използват генеративен AI за съставяне на фишинг примамки, превод на съдържание, обобщаване на откраднати данни, създаване и отстраняване на бъгове в злонамерен софтуер, както и за писане на скриптове и настройка на инфраструктурата. В тези сценарии AI действа като усилвател на възможностите, който намалява техническите сложности и ускорява изпълнението, докато човекът-оператор запазва контрол над целите, избора на мишени и решенията за разгръщане.“
се казва в съобщението на Microsoft
Специалистите на софтуерния гигант са открили множество случаи, в които различни киберпрестъпни групи са използвали АИ в своите атаки. В такива операции AI инструментите помагат за създаването на реалистични личности, автобиографии и комуникации за наемане на работа в западни компании. В доклада също се описва как AI се използва за разработване на злонамерен софтуер и създаване на инфраструктура. Хакерите използват големи езикови модели за писане на софтуерен код, неговата оптимизация и отстраняване на грешки, както и прехвърляне на отделни компоненти на различни езици за програмиране. В някои случаи са регистрирани признаци за използване на ИИ за динамично генериране на скриптове или промяна на поведението по време на тяхното изпълнение.
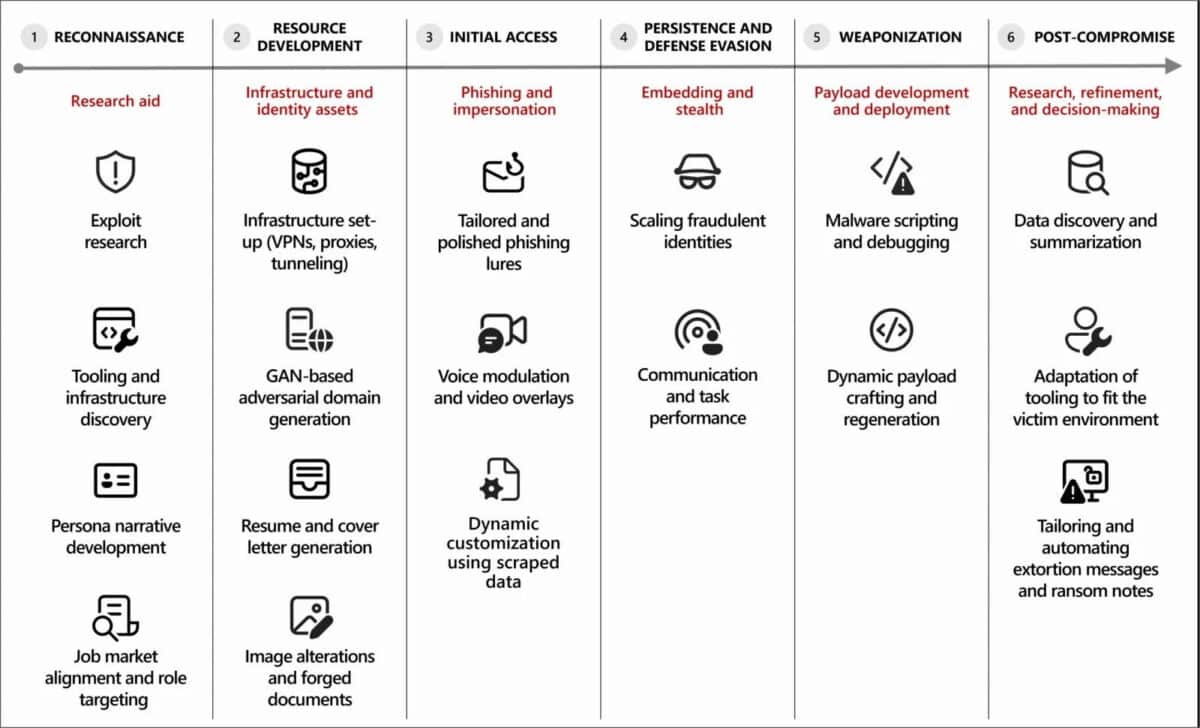
Специалистите на Microsoft са забелязали, че някои групировки са използвали AI за бързо създаване на фалшиви корпоративни сайтове, разгръщане на злонамерена инфраструктура, както и за тестване и отстраняване на неизправности в работата на различни инструменти. Когато AI-системите се опитват да задействат механизми за защита от злонамерено използване, хакерите използват специално формирани заявки, които им позволяват да ги заобикалят.
Тъй като много злонамерени кампании, насочени към ИТ специалисти, разчитат на злоупотреба с легитимен достъп, Microsoft препоръчва на организациите да разглеждат подобни схеми като вътрешни рискове. Тъй като атаките с използване на ИИ повтарят обичайните кибератаки, на специалистите по ИТ сигурност се препоръчва да се съсредоточат върху откриването на аномално използване на акаунт данни, засилване на защитата на системите за идентификация от фишинг и осигуряване на сигурността на самите ИИ-системи, които могат да станат цели в бъдещи атаки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
