


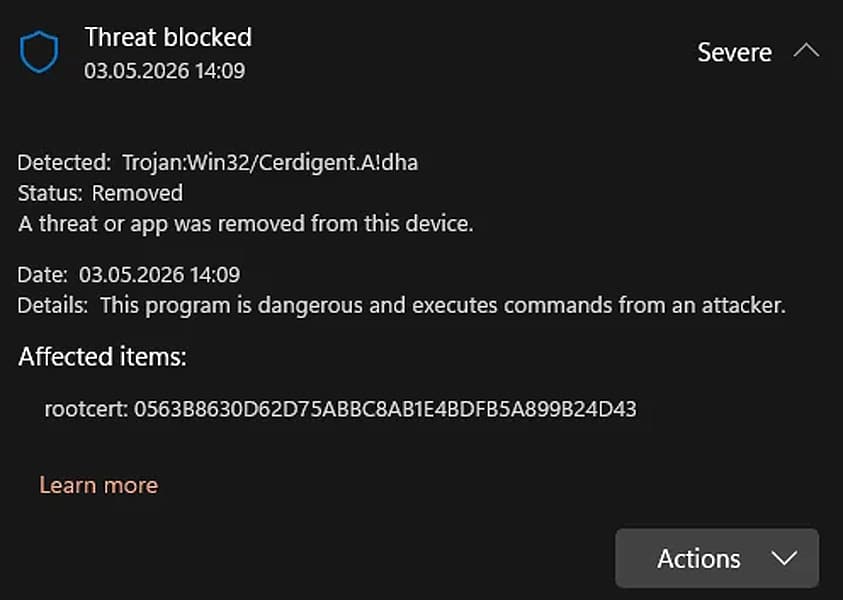
Microsoft Defender разпознава легитимни коренови сертификати на DigiCert като Trojan:Win32/Cerdigent.A!dha, което води до масови фалшиви сигнали, а в някои случаи и до премахване на сертификатите от Windows.
Според експерта по киберсигурност Флориан Рот, проблемът се появи за първи път, след като Microsoft добави тези правила за откриване в актуализация на сигнатурите на Defender на 30 април. Вчера администратори от цял свят започнаха да съобщават, че записите на кореновите сертификати на DigiCert са били маркирани като зловреден софтуер и на засегнатите системи са били премахнати от хранилището за доверие на Windows.
Според публикация в Reddit относно фалшивите положителни резултати, откритите сертификати са:
0563B8630D62D75ABBC8AB1E4BDFB5A899B24D43
DDFB16CD4931C973A2037D3FC83A4D7D775D05E4
На засегнатите системи тези сертификати бяха премахнати от хранилището AuthRoot под този ключ в системния регистър:
HKLM\SOFTWARE\Microsoft\SystemCertificates\AuthRoot\Certificates\Тези фалшиви положителни резултати предизвикаха тревога сред потребителите на Windows, като някои от тях помислиха, че устройствата им са заразени и преинсталираха операционната система за всеки случай.
Microsoft е отстранила проблемите с откриването на заплахи в актуализацията на Security Intelligence с версия 1.449.430.0, като най-новата версия вече е 1.449.431.0. Други съобщения в Reddit сочат, че поправката възстановява и преди това премахнати сертификати на засегнатите системи.
Новите актуализации на Microsoft Defender ще се инсталират автоматично, а потребителите на Windows могат и ръчно да принудят актуализацията, като отидат в „Сигурност на Windows“ > „Защита от вируси и заплахи“ > „Актуализации за защита“ и кликнат върху „Провери за актуализации“.
След публикуването на тази статия Microsoft потвърди, че фалшивите положителни резултати са свързани с откриването на компрометирани сертификати от скорошно нарушение на DigiCert. Фалшивите положителни резултати се появяват малко след разкрития инцидент със сигурността на DigiCert, който позволи на злонамерени лица да получат валидни сертификати за подписване на код, използвани за подписване на зловреден софтуер.
Според доклада за инцидента на DigiCert, в началото на април атакуващите са се насочили към екипа за поддръжка на компанията, като са създали съобщения за поддръжка, съдържащи злонамерен ZIP файл, маскиран като скрийншот.
Трябва да се отбележи, че сертификатите, маркирани от Microsoft Defender, са коренови сертификати в хранилището за доверие на Windows и не съответстват на отменените сертификати за подписване на код на DigiCert, използвани за подписване на зловреден софтуер.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
