



OpenAI представи Aardvark – изследователски агент с изкуствен интелект, базиран на GPT-5, за откриване на софтуерни уязвимости.
OpenAI отбелязва, че всяка година се откриват десетки хиляди нови уязвимости в корпоративните бази данни и базите данни с отворен код. Експертите се сблъскват с нелеката задача да откриват и отстраняват уязвимостите преди нападателите. Aardvark представлява пробив в областта на изкуствения интелект и изследванията в областта на сигурността. Той е автономен агент, който може да помогне на разработчиците и екипите по сигурността да откриват и отстраняват уязвимости в сигурността в голям мащаб.
Aardvark непрекъснато анализира хранилищата с изходен код, за да идентифицира уязвимости, да прецени дали те могат да бъдат използвани, да определи сериозността им и да предложи целеви поправки.
Той проследява предаванията и промените в базите с кодове, идентифицира уязвимостите, определя как те могат да бъдат експлоатирани и предлага решения. Aardvark не използва традиционни техники за анализ на софтуера, като например фазиране или анализ на състава на софтуера. Вместо това той използва LLM-базирани разсъждения и инструменти, за да разбере поведението на кода и да идентифицира уязвимостите. Aardvark търси грешки по същия начин, по който го прави един изследовател на сигурността: чрез четене на код, анализиране, създаване и изпълнение на тестове, използване на инструменти и други.
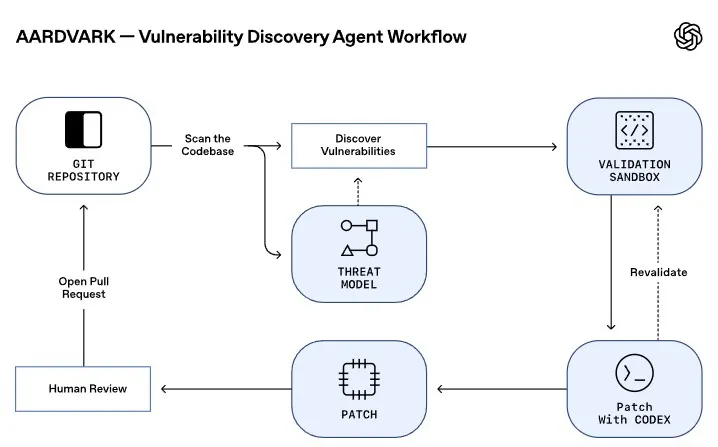
Aardvark използва многоетапен конвейер за идентифициране, обяснение и отстраняване на уязвимости:
- Анализ: Aardvark започва с анализ на цялото хранилище, за да създаде модел на заплахите, който отразява разбирането на целите за сигурност и архитектурата на проекта.
- Сканиране: Aardvark сканира за уязвимости, като проверява за промени на ниво ангажимент в цялото хранилище и модела на заплахата при добавяне на нов код. Когато за първи път се свържете с хранилище, Aardvark сканира историята му, за да идентифицира съществуващи проблеми. Aardvark обяснява откритите уязвимости стъпка по стъпка, като анотира кода за потвърждаване от човека.
- Валидация: След като Aardvark открие потенциална уязвимост, той ще се опита да я стартира в изолирана среда, за да потвърди, че тя може да бъде използвана. Aardvark описва стъпките, предприети за осигуряване на точни, висококачествени и ниски нива на фалшиви положителни резултати.
- Поправка: Aardvark се интегрира с OpenAI Codex, за да поправя откритите уязвимости. Той прикрепя генерирана от Codex и сканирана от Aardvark кръпка към всяко откритие за човешка проверка и ефективно прилагане на кръпката с едно кликване.
Въпреки че Aardvark е проектиран да осигурява сигурност, OpenAI е установила по време на тестовете, че той може също така да открива логически грешки, непълни кръпки и проблеми с поверителността.
Aardvark работи непрекъснато с вътрешните кодови бази на OpenAI и тези на външни партньори в продължение на няколко месеца. В OpenAI той е установил сериозни уязвимости и е допринесъл за подобряване на сигурността на софтуера. При сравнителни тестове на „златни“ хранилища Aardvark идентифицира 92% от известните и изкуствено създадени уязвимости, демонстрирайки висока пълнота и ефективност в реални условия.
Aardvark беше приложен и към проекти с отворен код, където откри множество уязвимости, на десет от които бяха присвоени идентификатори Common Vulnerabilities and Exposures (CVE). OpenAI отбелязва, че възнамерява да предлага безплатно сканиране на избрани некомерсиални хранилища с отворен код, за да допринесе за сигурността на екосистемата и веригата за доставки на софтуер с отворен код. Компанията наскоро актуализира своята координирана политика за разкриване на информация, за да се съсредоточи върху разработчиците, сътрудничеството и мащабируемото въздействие, а не върху строгите крайни срокове за разкриване, които могат да окажат натиск върху разработчиците.
Aardvark вече е на разположение в затворена бета версия, за да се тестват и подобряват възможностите му в реална среда. OpenAI кани избрани партньори да се присъединят и да работят директно с екипа на компанията за подобряване на точността на откриване, работните процеси за валидиране и качеството на отчетите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
