


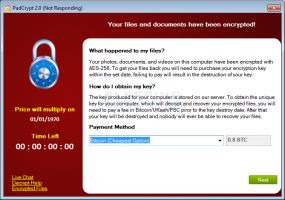

Шведски специалист по информационна сигурност съобщи в своя блог abuse.ch за нова версия на рансъмуера PadCrypt. Главна особеност на този шифроващ потребителските данни компютърен вирус е наличието на чат за връзка в реално време с изнудвачите, за да се обсъди сумата на откупа. Освен чат, който изисква връзка с C&C сървър, PadCrypt разполага и с деинсталатор.

Лоурънс Абрамс (Lawrence Abrams) от компанията Bleeping Computer сподели, че за първи път среща компютърен вирус с деинсталатор. Това няма кой знае какво значение, понеже след деинсталирането на вируса, файловете си остават шифровани, въпреки че съобщението за заплащане спира да се появява.
PadCrypt се разпространява с помощта са спам писма, които съдържат вредоносен ZIP архив. Файлът е скрит като PDF документ с име DPD_11394029384.pdf.scr, който при отваряне инсталира изнудваческия софтуер.
След инсталирането PadCrypt сканира локалните дискове за наличието на doc, jpg, pdf, gif и други подобни файлове, и ги шифрова с помощта на симетричния блоков алгоритъм за шифроване AES. След като успее да шифрира потребителските файлове, вирусът извежда съобщение с искане на откуп.
Сега C&C сървърите, използвани от този рансъмуер са изключени и PadCrypt вече не е опасен.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
