



Оказа се, че подкуп от страна на Агенцията за Национална Сигурност е накарал RSA Security да внедри „задна врата“ в алгоритъма за генериране на псевдослучайни числа.
Спред Reuters, АНС е заплатила на отдела Dual_EC_DRBG (Dual Elliptic Curve Deterministic Random Bit Generation) 10 милиона щатски долара, за да внедрят ненадежден алгоритъм за генериране на случайни числа. Тази сума може и да изглежда нищожна, но на практика съставя една трета от доходите на това подразделение. През 2005 година доходите от продажбите на BSAFE-библиотеките са достигнали едва $27,5 милиона от всичките $310 милиона доход на RSA Security. През 2006 година компанията е закупена от технологичния гигант EMC за $2,1 милиарда.
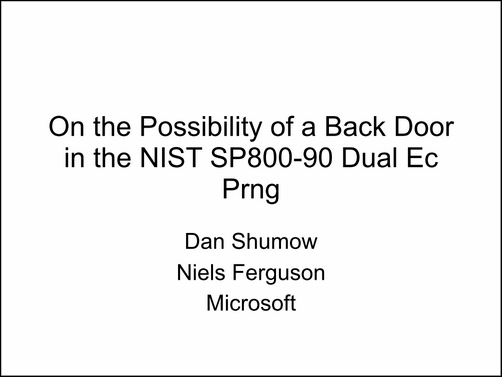
Още през 2007 година, специалисти от Microsoft забелязват, че генераторът далеч не е съвършен и неговите недостатъци могат да бъдат използвани като „идеален черен вход“ във всеки алгоритъм за шифроване на информацията, използващ Dual_EC_DRBG.
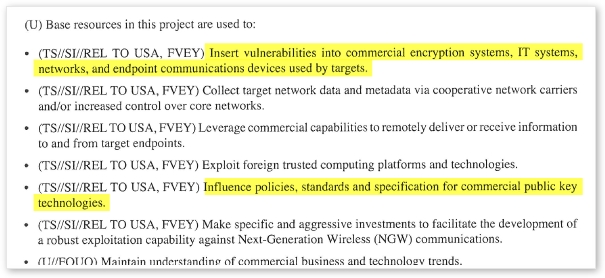
Подозренията останали споделени само в тесен кръг експерти по шифроване, но когато Сноудън разпространи информация за незаконната дейност на АНС, производителят започна да препоръчва да не се използва Dual_EC_DRBG.
Този случай потвърждава информацията на Сноудън, че АНС може да разшифрова на практика всички широко използвани алгоритми за криптиране на компютърните данни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
