Не оставяйте вашите компютри без надзор по време на обновяване.
Експертът по информационна безопасност сами Лайхо (Sami Laiho) разкри съвсем лесен начин за заобикаляне на криптирането BitLocker в ОС Windows 10, като едновременно с това се получават и администраторски права. „Това е дребен, но безумен бъг във функцията Feature Update, известна по-рано като Upgrade“ – написа специалистът в своя блог.
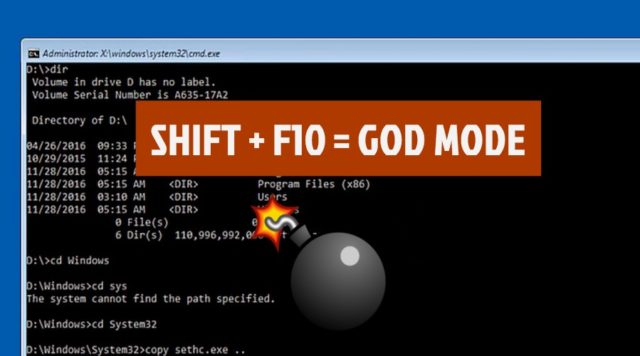
Проблемът е следният: по време на обновяване, операционната система изключва BitLocker, когато Windows PE (Preinstallation Environment) инсталира в компютъра образа на Windows 10. Оказа се, че по време на обновяване може да се влезе в режима за диагностика чрез натискане на комбинацията от клавиши SHIFT+F10 и по този начин да се извика конзолата за работа от команден ред. По време на обновяването BitLocker е изключен и атакуващият получава пълен достъп до дисковете на компютъра. Това не е всичко. Истинският проблем е, че конзолата се стартира с администраторски права и по този начин всеки потребител, на който не са делегирани администраторски права, получава пълен достъп до защитена с BitLocker компютърна система.
Лайхо е уведомил Microsoft за проблема и сега се подготвя екстрен пач. Дотогава се препоръчва компютрите да не се оставят без надзор по време на обновяване. Експертът предлага и лесен трик за предпазване от от този бъг: в папката %windir%\Setup\Scripts\ трябва да се постави файл с име DisableCMDRequest.tag.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!