



По думите на експертите, вирусът е подходящ за осъществяване на атаки срещу само един топ банкомати. От Symantec обаче отказват да уточнят, за кой точно тип ATM става дума. За да може да проведе подробно изследване, антивирусната компания е била принудена да наеме един от тези банкомати.
Следва обаче да се отбележи, че за успешното осъществяване на атаката злоумишлениците трябва да имат локален достъп до устройството. Изследователите са уверени, че във връзка с това хакерите са избирали изключително банкомати, поставени далеч от любопитни очи.
За целта хакерите трябва да свържат към разположен в самото устройство USB-порт мобилен телефон, който след това да използват като контролер. Това им позволява не само да се заразят банкомата с новата версия на Ploutus, но също така и да осъществяват отдалечен контрол над неговите по-нататъшни действия с помощта на SMS-и.
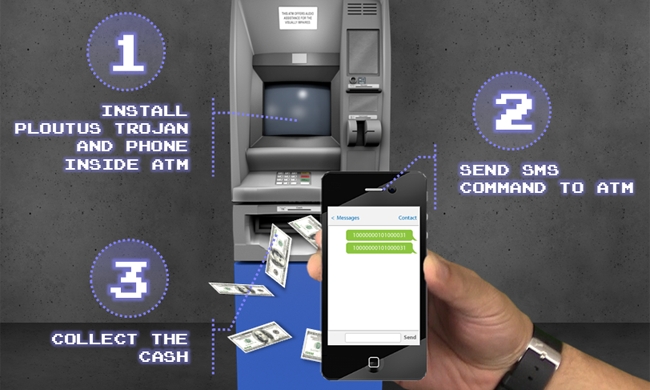
„След получаването на съответното съобщение телефонът изпраща през USB-порта специален мрежов пакет“, пояснява експертът на Symantec Даниел Регаладо.
Целия доклад на Symantec можете да прочетете на този адрес.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
