IT експертът от България, известен в Twitter като VessOnSecurity, предупреди че е открил нов много опасен вирус.
IT експертът съобщи, че действията на този вирус много приличат на поведението на ботнета Mirai, който през 2016 година изключи няколко държави от Глобалната мрежа с помощта на мощна DDoS атака. „Все още не зная какво точно е това, но се разпространява твърде агресивно… Атаката прилича на Mirai, но това не е Mirai. Използва се добре компресиран файл с полиморфни команди“ – каза VessOnSecurity.
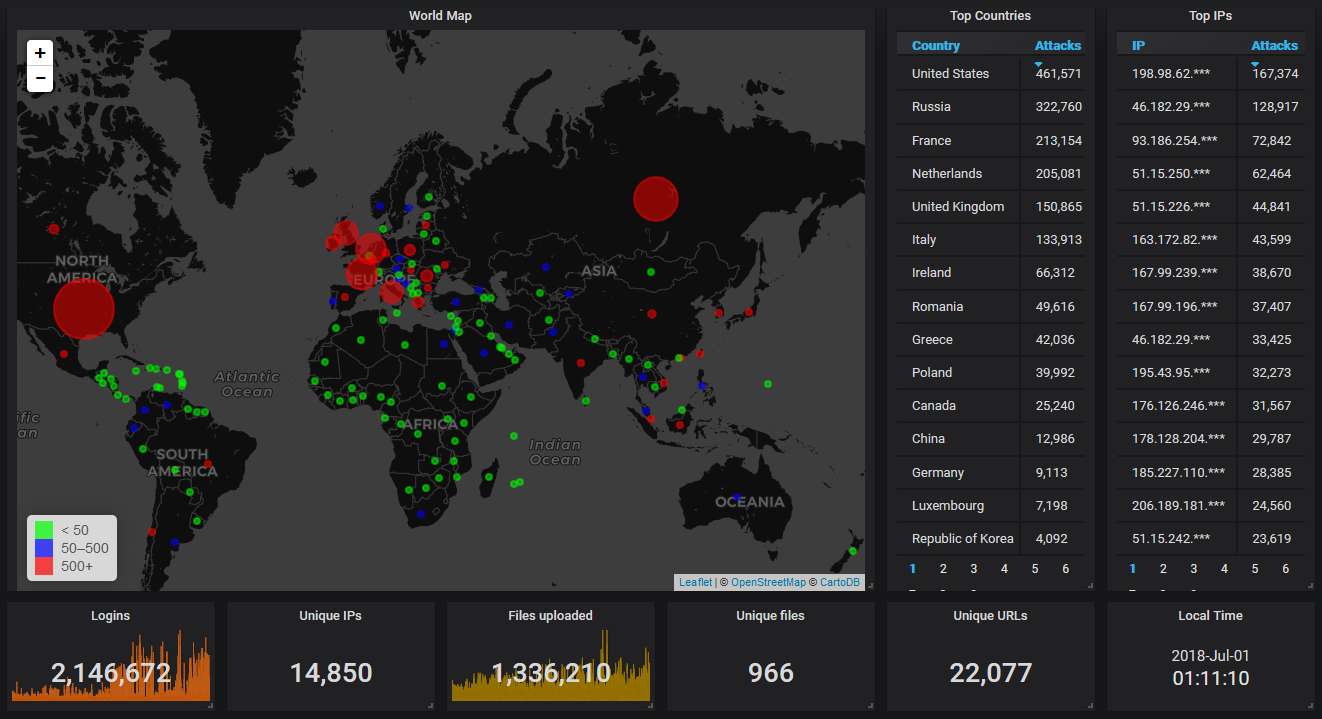
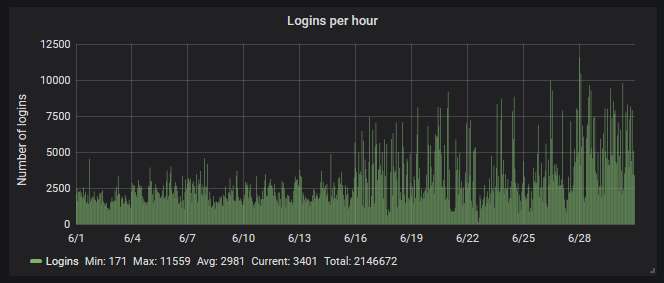
След няколко дни специалистът публикува картата на разпространение на вируса. „Както обикновено, общата картина показва, че на първо място по разпространение на заразата е САЩ. Обърнете внимание на необикновено големия брой уникални IP и URL адреси. Причината е червей, подобен на Mirai, за което предупредих преди няколко дни“ – допълни VessOnSecurity. Според неговите данни, броят на атаките, извършвани с помощта на неизвестния засега вирус, се увеличава с всеки изминал час. Информацията от 1-ви юли показва, че вирусът извършва ново нападение на всеки 1,2 секунди.
Според URL адресите, с които контактува новия вирус, той има нещо общо с печално известния Mirai. В указателите се споменава Mirai и неговата модификация Sora.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!