


Производителят на битова техника Whirlpool съобщи в края на миналата година, че мрежата му е станала жертва на атака. Отговорност за атаката са поели от група, известна с разпространението на рансъмуер от семейството на Nefilim. Подобно и на други рансъмуер групи, и Nefilim са хакери, които използват двойно изнудване в стратегиите си.
В края на една наистина лоша година за полето на киберсигурността, каквато беше 2020, на рансъмуер сцената се появява хакерска група, която днес е известна, като Nefilim (или Nephiim), която е известна, че компрометира недобре обезопасени Citrix инстанции за осъществяване на отдалечена връзка, влиза в мрежите на жертвите си, краде чувствителни данни, след което доставя към системите криптовирус и заплашва атакуваната компания да публикува откраднатите данни, ако не бъде платен откуп – т.нар. „двойно изнудване“, станало запазена марка на рансъмуер групите днес.
През юни миналата година, от новозеландския CERT екип издадоха бюлетин по сигурността, визиращ конкретно операторите зад Nefilim. Те предупредиха, че хакерите компрометират мрежи на организациите чрез системи за отдалечен достъп, като VPN и RDP. Най-често това става атакувайки компании, които използват слаби пароли, такива, които не използват мултифакторна защита и необновени системи за отдалечен достъп.
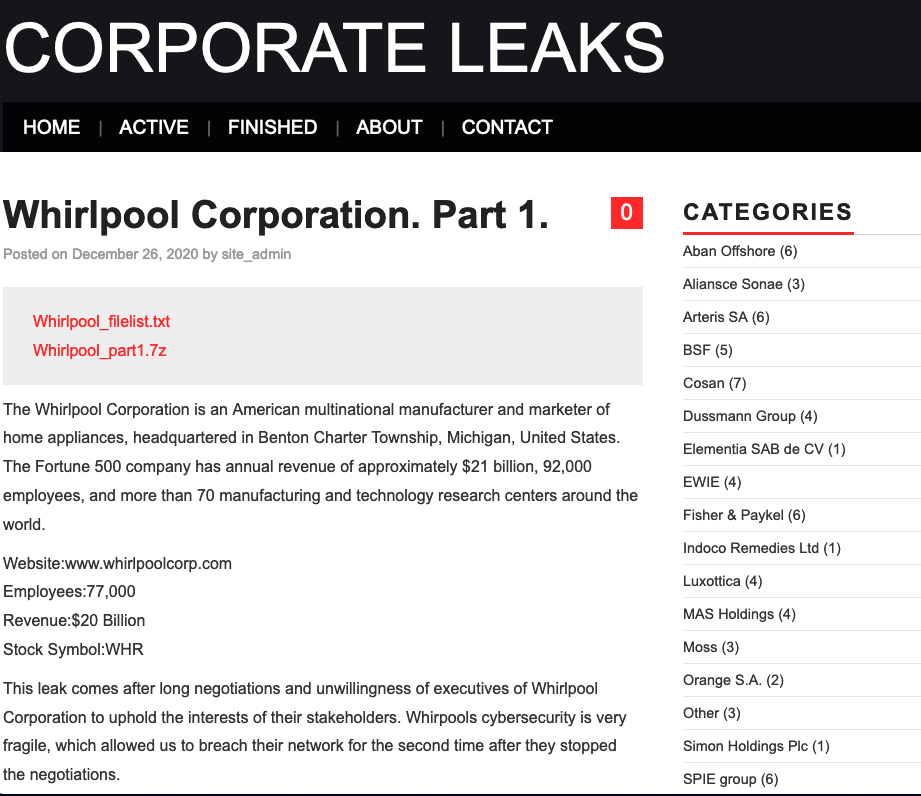
Самата атака към Whirlpool Corporation е била осъществена през ноември, като от компанията споделят, че към момента на атаката не са отчели нарушения в оперативната им дейност и не е била достигната клиентска информация. „Зловредната програма беше засечена и действията ѝ – ограничени“, твърдят от компанията. Но явно пробивът в мрежите им е бил повече от това. Както свидетелства за ISMG Брет Карлоу от Emsisoft, киберпрестъпната група е публикувала на специален сайт в даркуеб пространството два файла, които твърдят, че са откраднати във въпросната атака. „Това изтичане на информация идва след проведени продължителни преговори и нежелание от страна на мениджмънта на Whirlpool Corporation да защити интересите на своите акционери. Сигурността на Whirlpool Corporation е много крехка, което ни позволи да компрометираме мрежата им за втори път след като те спряха преговорите“, пишат на сайта операторите на Nefilim на 26-ти миналия месец.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

















