


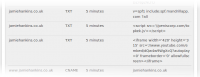

В уеб-пространството се появи информация за твърде екзотична разновидност на XSS атака (Сross Site Sсriрting – вмъкнат в потребителска уеб-страница вреден код, който взаимодейства със сървъра на хакера). Този път кодът е вмъкнат в текстовата част на DNS записа, която може да съдържа до 255 символа. Уязвими за тази атака са сайтове, предлагащи информация за домейните в удобен текстов вид. Регистрирана бе успешна XSS атака на известния сайт who.is (всъщност по-точно е да се посочи jamiehankins.co.uk):

В двата текстови записа за домейна jamiehankins.co.uk, тагът <script> е с препратка към скрипт, който пуска Harlem Shake и заставя буквите в уеб-страницата да „танцуват“. Тази уязвимост вече е отстранена от администраторите на сайта, но има потребители, които са записали действието на тази XSS атака. Клипът се нарича „This is why you sanitize your inputs“ и може да се преведе и като „Това се случва, защото не се грижиш за входните данни“.
В скрипта няма нищо вредно, освен безобидна шега, а би могло да има. Атаката е твърде специфична и към нея са уязвими малко подмножество уеб-сайтове. Всъщност това е още едно напомняне за това, колко важно е да се проверява и изчиства въведения от потребителите текст, независимо от къде е изпратен.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
