



Хакери са модифицирали tj-actions/changed-files, за да копират идентификационните данни от паметта на сървъра.
Програмното осигуряване с отворен код, използвано от повече от 23 000 организации, бе компрометирано със зловреден код, който краде идентификационните данни. Хакерите са получили неоторизиран достъп до акаунта на един от поддръжниците на проекта, което е довело до мащабна атака срещу веригата за предоставяне на услуги.
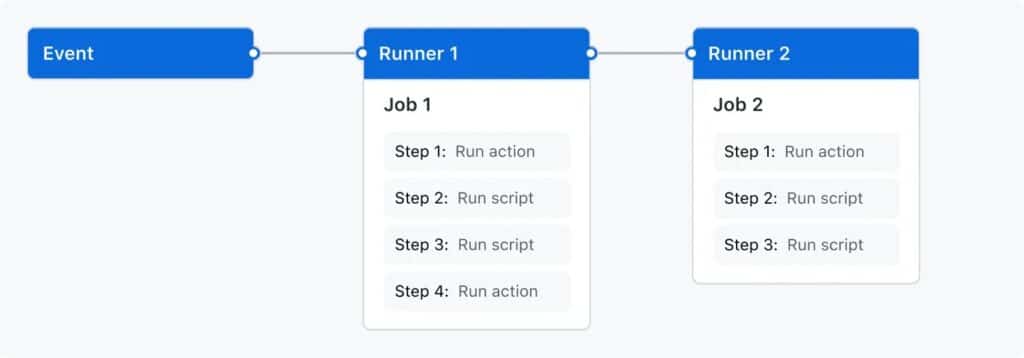
Целта на атаката е била tj-actions/changed-files, популярен инструмент в GitHub Actions, който помага за автоматизирането на процесите при разработката. Нападателите са направили промени в кода, които са го накарали да копира съдържанието на паметта на сървърите, да извлича идентификационните данни и да ги записва в лог файлове. В резултат на това хиляди хранилища, които са се доверили на инструмента, без да го желаят, публично са разкрили своите секретни ключове и пароли.
Експерти по сигурността отбелязват, че уязвимостта на GitHub Actions се състои във възможността за промяна на кода и достъпа до секретните променливи без строга проверка. Много потребители не записват вече фиксираните версии на кода, а вместо това използват общи тагове, което позволява на хакерите да манипулират файловете, без да бъдат открити.
Подозрителната дейност е забелязана за първи път от изследователи на StepSecurity, които откриват неочаквана мрежова връзка. Не след дълго изследователите на Wiz потвърдиха, че при атаката са изтекли данни, включително ключовете за достъп до AWS, личните токени за достъп до GitHub, npm токените и частните RSA ключове. Според тези данни засегнати са десетки хранилища, включително и корпоративни хранилища.
Поддържащият проекта tj-actions потвърди, че нападателите са получили достъп до идентификационните данни на @tj-actions-bot, но методът на компрометиране е неизвестен. Паролата е променена и акаунтът вече използва passkey, механизъм за двуфакторно удостоверяване по стандарта FIDO, за допълнителна защита.
От GitHub заявиха, че инфраструктурата им не е била компрометирана. Като предпазна мярка компанията временно е спряла акаунтите, свързани с атаката, и е премахнала злонамерените промени. Достъпът е възстановен след отстраняването на заплахата.
Инцидентът подчертава опасностите от атаки по веригата за предоставяне на услуги в екосистемата с отворен код. Миналата година подобна атака се случи с xz Utils, програма за компресиране на данни, при която нападателите създадоха задна вратичка, която даваше възможност за привилегирован достъп до сървърите.
На администраторите се препоръчва незабавно да проверят системите си за възможно компрометиране и да преразгледат политиката си за сигурност, като използват само одобрените версии на кода, а не общи тагове. Подробни инструкции за защита са публикувани от експерти от StepSecurity, Wiz и Semgrep .
Съвсем наскоро бе съобщено за друга атака, насочена към разработчиците на GitHub. Нападателите са използвали фишинг кампания и са изпратили фалшиви сигнали за сигурност, съобщаващи за „необичаен опит за влизане“ от IP адрес в Исландия. В тези имейли се предлага спешна актуализация на паролата и активиране на двуфакторна автентикация, но линковете водят до зловредното OAuth приложение „gitsecurityapp“.
Зловредното приложение искаше идентификационните данни, които даваха възможност за пълен контрол върху хранилищата на жертвата, управление на потребителите, промяна на дискусиите, работа с организациите и изтриване на хранилищата. След въвеждане на данните приложението генерираше токена на OAuth и го изпращаше на отдалечен сървър, предоставяйки на хакерите пълен контрол върху компрометирания акаунт. Атаката е засегнала около 12 000 хранилища.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
