



Реално да повишиш привилегиите си само за две секунди. Колко искат хакерите за новия инструмент за проникване?
В нелегалните хакерски форуми се появи нов експлойт за локално повишаване на привилегиите (LPE) в операционните системи Windows. Според твърденията на продавача под псевдонима „vulns-rock“ експлойтът засяга няколко версии на Windows едновременно, включително и най-новите. Сред тях са: Windows Server 2022, Windows Server 23H2, Windows Server 2019, Windows 10 22H2, Windows 10 21H2, Windows 10 1809, Windows 11 23H2, Windows 11 22H2, Windows 11 21H2.
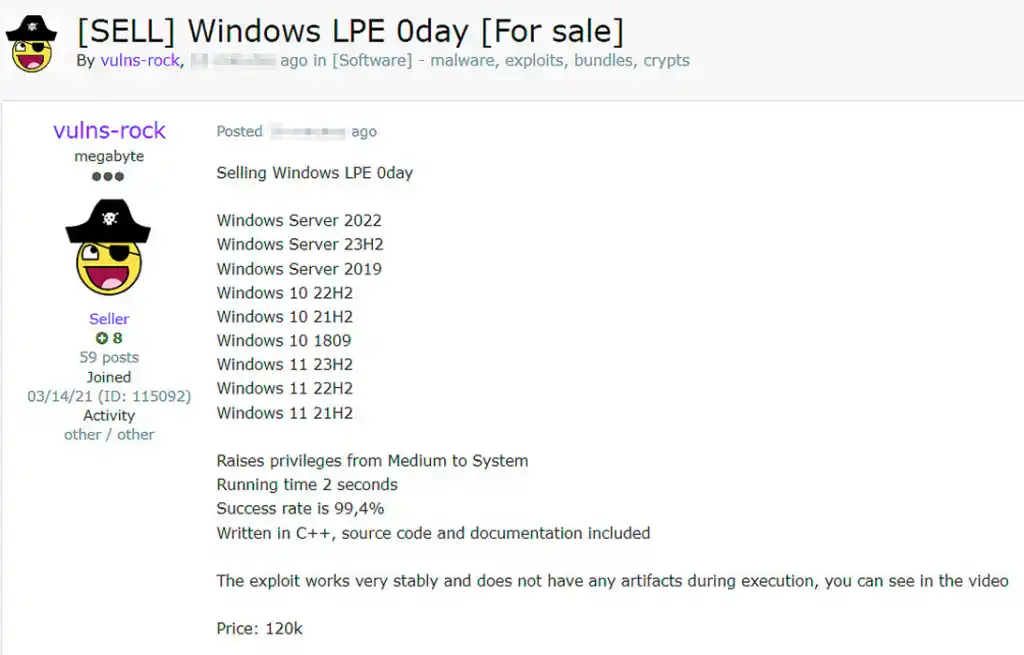
Според киберпрестъпника, който иска 120 000 долара за стоката си, експлойтът дава възможност за ескалиране на привилегиите до ниво SYSTEM само за 2 секунди, като се подчертава, че успеваемостта е 99,4 процента. Експлойтът е написан на C++ и включва сорс кода и подробна документация.
Освен това експлойтът е и изключително стабилен и не оставя следи при изпълнението си. Това позволява на нападателите тайно да изпълняват код с повишени привилегии на компрометираните системи, което може да има сериозни последици.
Появата на такъв експлойт на пазара акцентира върху продължаващите заплахи от страна на киберпрестъпниците и уязвимостите в широко използваните операционни системи.
На организациите се препоръчва да бъдат бдителни, да прилагат своевременно актуализации на сигурността и да прилагат цялостни мерки за киберсигурност, за да намалят рисковете, свързани с такива уязвимости и експлойти.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
