


Google увеличи значително възнагражденията за докладване на уязвимости, които позволяват успешна атака с отдалечено изпълнение на код (RCE) в приложения за Android. Компанията увеличи максималната сума за изплащане на парични възнаграждения на до 450 000 долара.
Актуализациите засягат „Програмата за възнаграждение за мобилни уязвимости (Mobile Vulnerability Reward Program или Mobile VRP)“. Тя вече включва т.нар. приложения от първо ниво, включително услугите Google Play, Google Search, Google Cloud и Gmail.
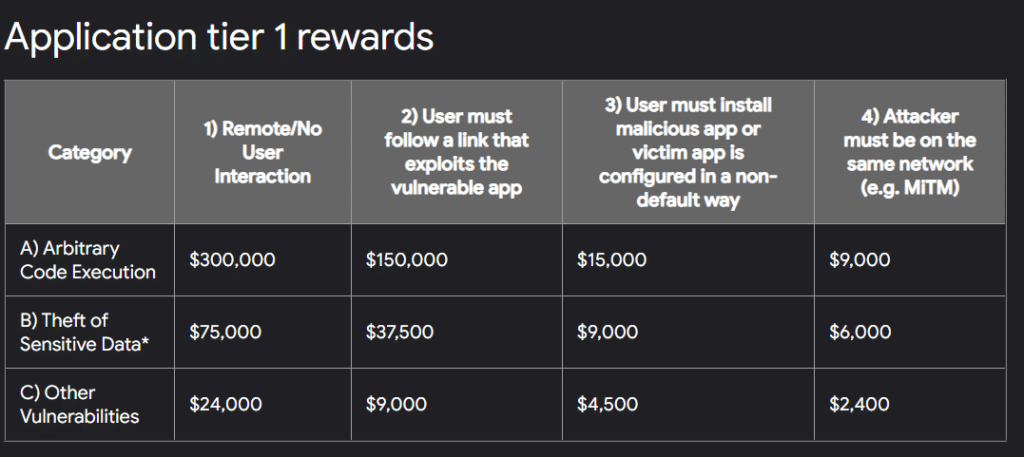
В рамките на програмата Mobile VRP компанията вече предлага 300 000 долара за уязвимости, които позволяват изпълнението на код от разстояние и без участието на потребителя. Трябва да се отбележи, че по-рано сумата за откриване на такива уязвимости беше 10 пъти по-малка – 30 000 долара. Освен това, ако докладът за грешка е с изключително качество и включва анализ на първопричината, предложения за отстраняване и други препоръки, изследователите могат да получат до 450 000 долара.
Беше обявена и награда от 75 000 долара за експлойти, чието изпълнение дава възможност за кражба на чувствителни данни без взаимодействие с потребителя. За докладите с ниско качество, които не предоставят точно и подробно описание на уязвимостта, доказателство за концепцията, прости стъпки за възпроизвеждане на уязвимостта и ясна демонстрация на въздействието на бъга ще бъде изплащана половината от наградата.
Като цяло таблицата с възнагражденията на Google вече изглежда така, без да включва увеличените възнаграждения за доклади с изключително качество:
Кристофър Блазяк, инженер по информационна сигурност в Google подчерта, че програмата Mobile VRP, стартирала през май миналата година вече е дала значителни резултати:
„Най-важното е, че получихме повече от 40 валидни доклада за грешки в сигурността, а наградата за изследователите е близо до 100 000 долара.“
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
