


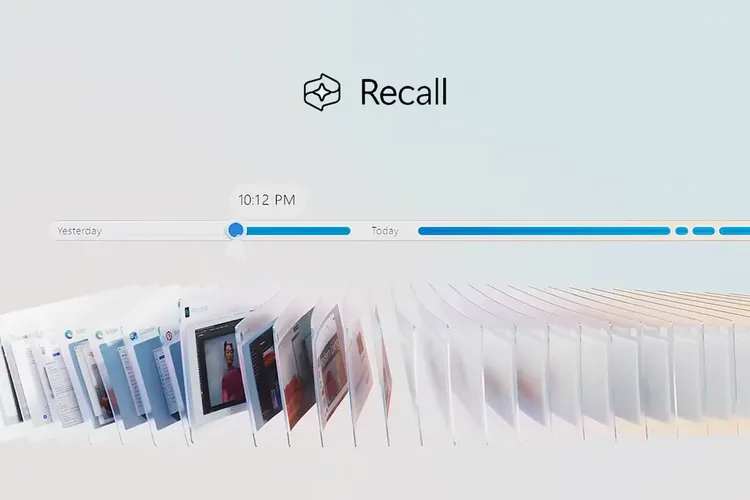

Microsoft направи промени във функцията за записване на дейностите Recall за Windows 11, след като тя предизвика разгорещен дебат относно поверителността на потребителите. Функцията Recall постоянно прави скрийншоти на действията на потребителя на компютъра и след това ви позволява да се върнете към определена дейност по всяко време.
Според издание The Verge, потребителите ще могат да деактивират функцията за правене на скрийншоти при първоначалното конфигуриране на операционната система.
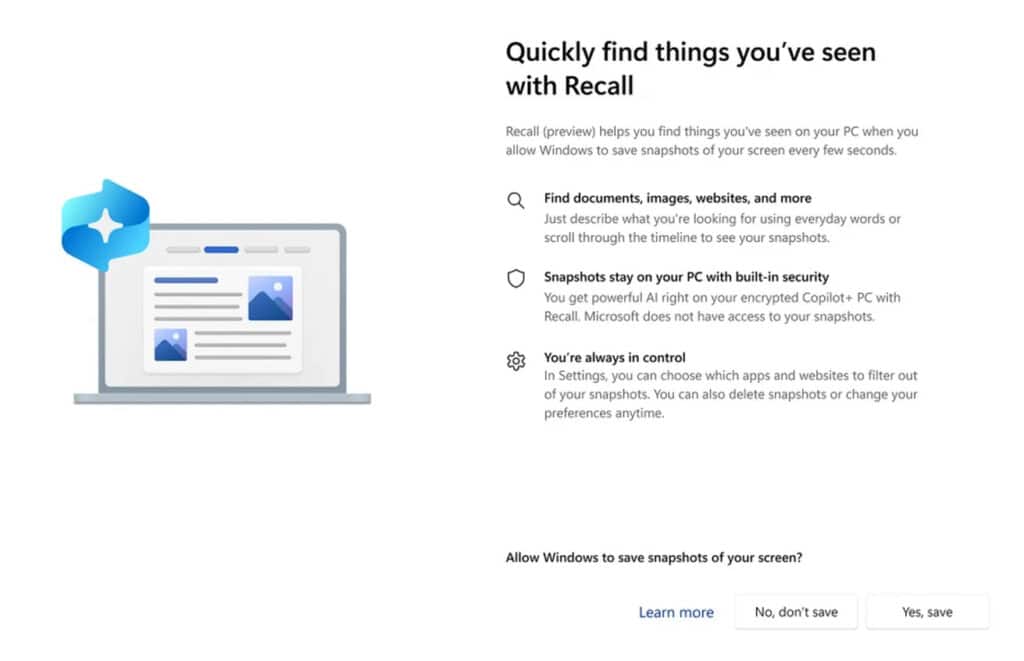
Функцията Recall ще бъде налична, когато лаптопите от марката Copilot Plus PC бъдат пуснати в продажба. Първоначално Microsoft планираше да активира функцията Recall в компютрите по подразбиране, но сега компанията заяви, че ще даде на потребителите възможност да избират дали да включат или изключат спорната функция. Изборът ще бъде направен по време на процеса на първоначална настройка на нов Copilot Plus компютър.
„Освен ако не е избрано друго, Recall ще бъде изключена по подразбиране.“
каза Паван Давулури, ръководител на подразделението за Windows
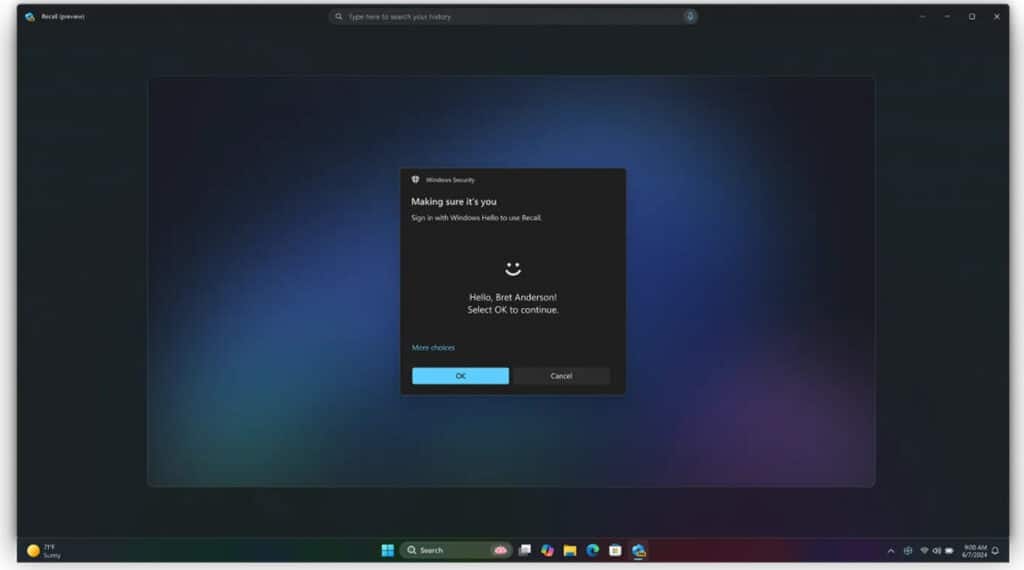
Преди да използвате Recall, компанията ще изисква и оторизация чрез Windows Hello. Потребителят ще трябва да предостави изображение на лицето си, пръстов отпечатък или да използва ПИН код, преди да получи достъп до Recall.
„Освен това, за да преглеждате хронологията си и да търсите в Recall ще се изисква доказателство за присъствието на собственика на компютъра.“
казва Давулури
Той отбеляза, че външно лице няма да може да използва търсенето в Recall, без да се е удостоверило преди това.
Това удостоверяване ще се прилага и за защита на скрийншотите, създадени от Recall.
„Добавяме допълнителни нива на защита на данните, включително декриптиране точно навреме, защитено от Windows Hello Enhanced Sign-in Security (ESS). По този начин снимките от Recall ще бъдат декриптирани и достъпни само след удостоверяване на потребителя.“
обяснява Давулури, като добави, че базата данни на индекса за търсене също ще бъде криптирана
По-рано беше съобщено, че Recall, подкрепена с изкуствен интелект ще прави скрийншоти на случващото се на компютъра и ще съхранява тази информация локално, т.е. на компютъра на потребителя.
Тази информация няма да отива в облака и няма да се използва от Microsoft за обучение на ИИ-моделите. Лентата за търсене в Recall ще позволява да се преглеждат различни периоди от време на дейност под формата на създадени скрийншоти (отворени страници в уеб браузъра, програми и т.н.). Ако желае, потребителят ще може да се върне към определен момент от дейността само с няколко движения на мишката.
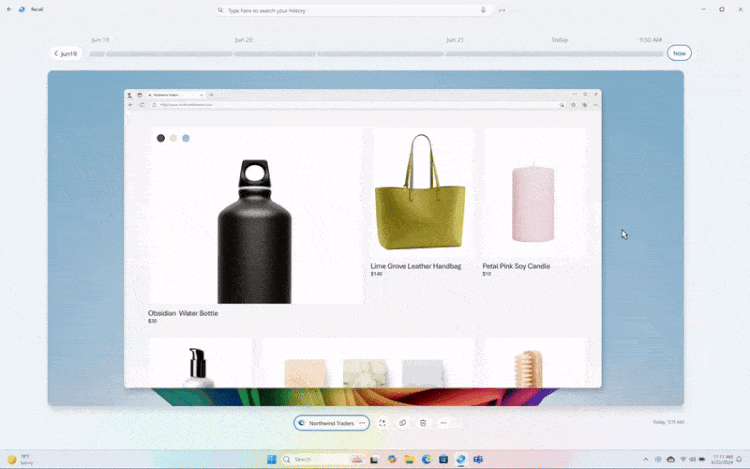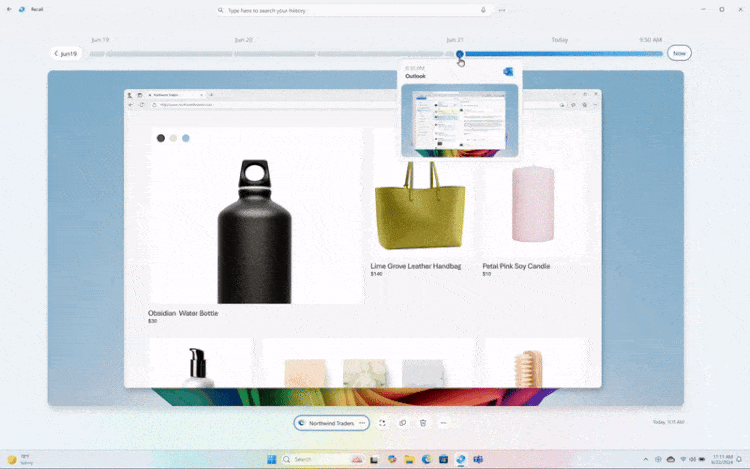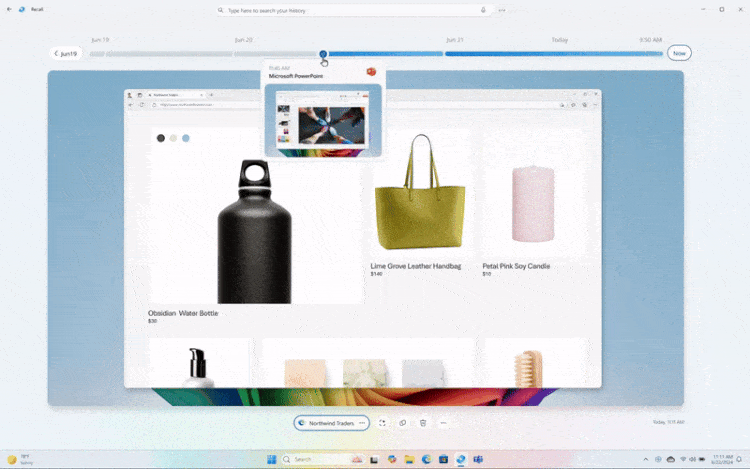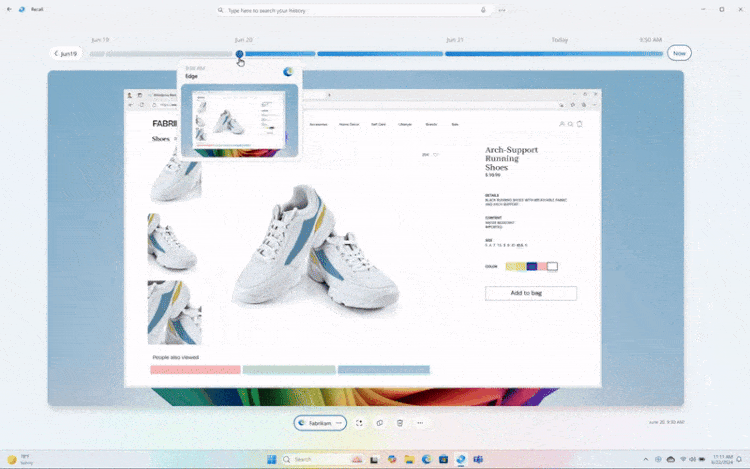
Microsoft направи промени в начина, по който се съхранява и достъпва базата данни Recall, след като експертът по киберсигурност Кевин Бомонт откри, че функцията съхранява информация в обикновен текст, което улеснява създателите на зловреден софтуер да създават инструменти за извличане на базата данни и нейното съдържание. Въпреки. че Recall все още е налична само в тестови компилации на Windows, някои хора вече са се възползвали от този недостатък и са създали редица софтуерни инструменти, които им позволяват да получат достъп до потребителските данни, съхранявани в базата данни на Recall. Появата на такива инструменти е възможна само защото базата данни Recall не е снабдена с пълна система за криптиране.
Съобщава се, че Microsoft е разработила Recall като част от своята инициатива за сигурно бъдеще (Secure Future Initiative – SFI), за да подобри сигурността на своите софтуерни продукти след големите атаки срещу облачната услуга Azure.
The Verge пише, че главният изпълнителен директор на Microsoft Сатя Надела дава приоритет на сигурността пред всичко останало при разработването на нови софтуерни продукти, както разкрива във вътрешен имейл до служителите на компанията и ги призовава да последват примера му, дори ако това означава да се откажат от някои нови функции.
„Ако сте изправени пред избор между сигурността и друг приоритет, отговорът ви е ясен: изберете сигурността. В някои случаи това означава да дадем приоритет на сигурността пред други задачи, които изпълняваме, като например разработване на нови функции или осигуряване на постоянна поддръжка на наследени системи.“
каза Надела на служителите на Microsoft
Ръководителят на подразделението за Windows Паван Давулури също споменава в коментарите си новата инициатива на SFI за подобряване на сигурността на софтуерните продукти на Microsoft и отбелязва, че компанията предприема стъпки за подобряване на сигурността на Recall. Изглежда обаче, че тези промени, които се правят разчитат в голяма степен на обратна връзка от изследователи на цифровата сигурност от трети страни, а не на собствените насоки за сигурност на Microsoft. В противен случай противоречията, свързани с Recall щяха да бъдат идентифицирани по време на фазата на разработване и компанията щеше да предприеме подходящи стъпки за тяхното отстраняване или модифициране още преди пускането на функцията.
Microsoft подчертава, че Recall ще се предлага само на новите Copilot Plus компютри. Тези системи са проектирани така, че да отговарят на повишените изисквания за софтуерна и хардуерна сигурност и разполагат с криптографския процесор Pluton, предназначен да защитава личните данни на потребителите от кражба.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
