



Компанията SquareX наскоро откри уязвимост в системите Secure Web Gateway (SWG), които се използват за защита на корпоративни мрежи.
Оказа се, че всички SWG, включени в класацията на Gartner Magic Quadrant за SASE и SSE могат да бъдат заобиколени и в системата да бъде изтеглен зловреден софтуер, без това да предизвика подозрения за сигурността.
Основателят на SquareX Вивек Рамачандран (известен експерт по киберсигурност) е разработил повече от 25 различни метода за заобикаляне на SWG. Техниката за хакерски пробив се нарича реасемблиране на последната миля (Last Mile Reassembly). Всички методи за заобикаляне се свеждат до един основен експлойт – съвременните браузъри са оставени извън SWG системите.
SWG са създадени преди повече от 15 години и първоначално са били използвани като SSL проксита за прихващане на трафик, но с развитието на облачните технологии тяхната функционалност станала много по-широка. Именно тук се крие основният проблем.
Повечето SWG разчитат на способността да разпознават атаки на приложното ниво от мрежовия трафик, преди трафикът да достигне до браузъра. Ако трафикът не бъде разпознат като злонамерен, SWG го пропуска до браузъра на потребителя и именно в този момент нападателят може да извърши атака. Рамачандран твърди, че подобни архитектурни уязвимости са толкова фундаментални, че не могат да бъдат поправени.
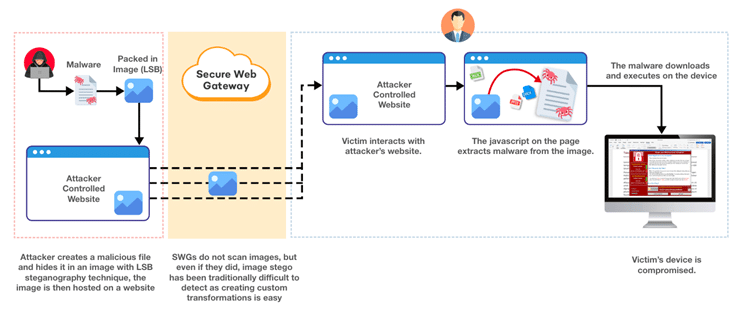
Техниката „реасемблиране на последната миля“ използва проста идея: киберпрестъпникът има достъп до компютър, който в случая е браузърът и може да „сглоби“ атака в последния момент, като използва различни техники.
Например, хакерът може да разбие зловредния софтуер, да използва Web Assembly файлове, да скрие зловредния софтуер в други файлове и по други начини да го раздели на много малки, неразпознаваеми части. Веднъж разбит на части, нападателят може да достави зловредния софтуер и да накара браузъра да го сглоби без знанието на системата за сигурност.
Една от причините за тази уязвимост е възрастта на SWG. Системите не са в състояние да се справят с настоящата сложност на уеб браузърите, като много неконтролирани канали като gRPC, webRTC, WebSocket и WebTorrent остават напълно незабелязани.
Рамачандран твърди, че доставчиците на SWG са наясно със съществуването на някои от откритите уязвимости, но една кръпка би подкопала техния подход към сигурността. Специалистът отбеляза, че SWG са способни да спрат само най-основните атаки. За пълното откриване на всички атаки ще е необходима пълна емулация на всеки отворен прозорец на браузъра, така че шлюзът да е наясно с контекста на приложението, което е практически невъзможно.
Макар, че Рамачандран не назова конкретни доставчици, за да не създава негативен фон, експертът призовава специалистите по информационна сигурност и бизнес лидерите да осъзнаят, че системите, на които разчитат за защита на уеб активността на потребителите може да не се справят със задачата.
Рамачандран също така подозира, че някои от атаките (представени на Def Con) вече се използват активно в реална среда. За тази цел SquareX пусна безплатен инструмент за тестване на уязвимостта на съществуващите настройки на SWG. За да се защитят от подобни атаки, компаниите трябва да се съсредоточат върху защитата в крайната точка.
Атаките се извършват в браузъра и това е единственото място, където те могат да бъдат открити. Въпреки това много клиенти на SWG може да нямат достатъчна защита на крайните устройства, защото разчитат на твърденията на доставчиците, че решенията, базирани в облака, могат да осигурят пълна защита срещу зловреден софтуер. Атаките от типа „build-to-last“ се превръщат в силен аргумент за необходимостта от преосмисляне на подходите към защитата на крайните точки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
