


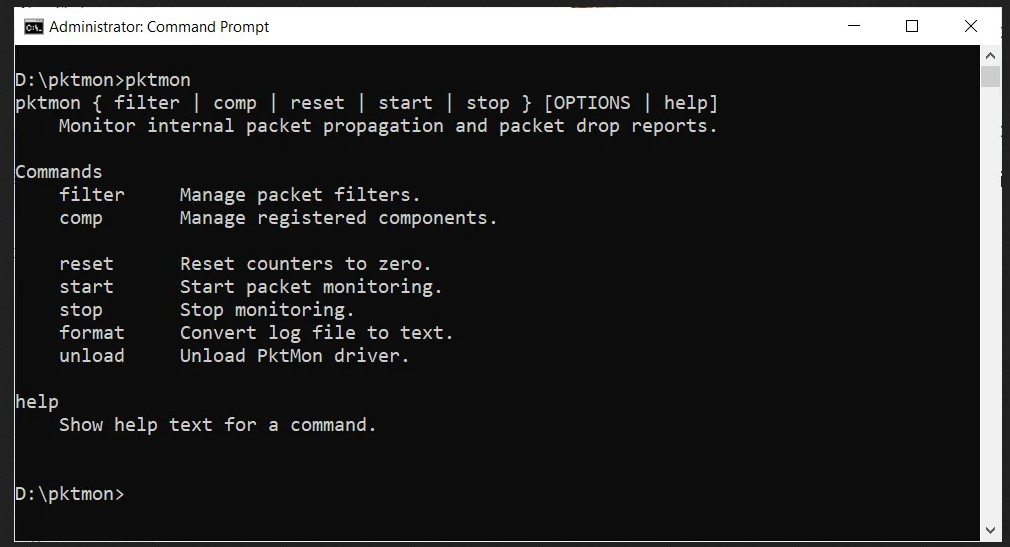

Експертите на уеб портала Bleeping Computer забелязаха, че Microsoft в състава на обновяването Windows 10 October 2018 Update без да уведоми потребителите е добавил в операционната система програмата pktmon за диагностика на мрежата и мониторинг на мрежовите пакети. Тя се намира в C:\Windows\system32\pktmon.exe.
Интересно е, че никъде в сайта на Microsoft няма информация за тази програма. Налично е само краткото описание Monitor internal packet propagation and packet drop reports. Специалистите на Bleeping Computer са изследвали тази програма и са се научили да я използват, което не е толкова трудно, понеже програмата има вградена справочна информация. Те публикуваха своя статия, в която показват няколко примера за активиране различните възможности на pktmon, които са удобни за системните администратори. Потребителите без администраторски права не могат да стартират тази програма.
На практика във Windows 10 се е появил вграден аналог на tcpdump – популярния и мощен инструмент за прихващане и анализ на мрежовите пакети. Новата pktmon няма особено голяма функционалност и върху тази програма програмистите на Microsoft продължават да работят. Но данните, получени и записани от pktmon още сега могат да бъдат използвани в някои по-функционални приложения, като например Microsoft Network Monitor или Wireshark. А и вградената помощна информация в нея е достатъчно подробна и е по-добре да бъде прочетена преди началото на експериментите.
При използването на pktmon за мониторинг на мрежовия трафик е необходимо да се настроят филтрите за пакетите на необходимите портове, например да се използва командата:
pktmon filter add -p 20
Премахването на филтрите може да стане чрез:
pktmon filter remove
За да се извършва мониторинг на мрежовите пакети на конкретните устройства е необходимо да се определи ID на мрежовия адаптер с помощта на командата
pktmon comp list
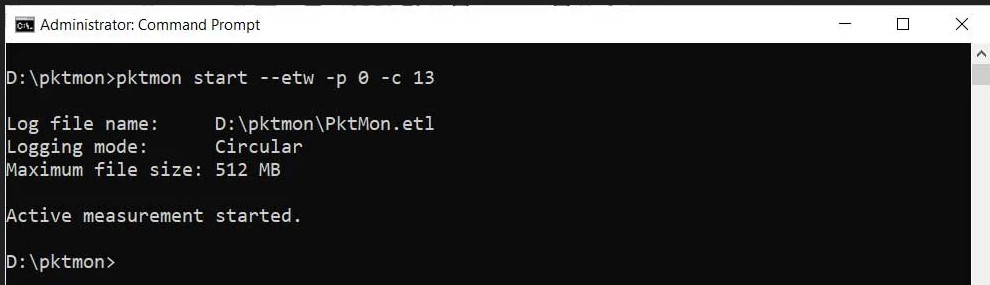
След това може да започне прихващането на необходимите пакети:
pktmon start –etw -p 0 -c 13
където „-p 0“ е аргумент за прихващането на целия пакет, а „-c 13“ означава прихващане на пакетите от адаптера с ID 13. Данните ще се запишат във файла pktMon.etl:
За спиране на прихващането се използва командата
pktmon stop
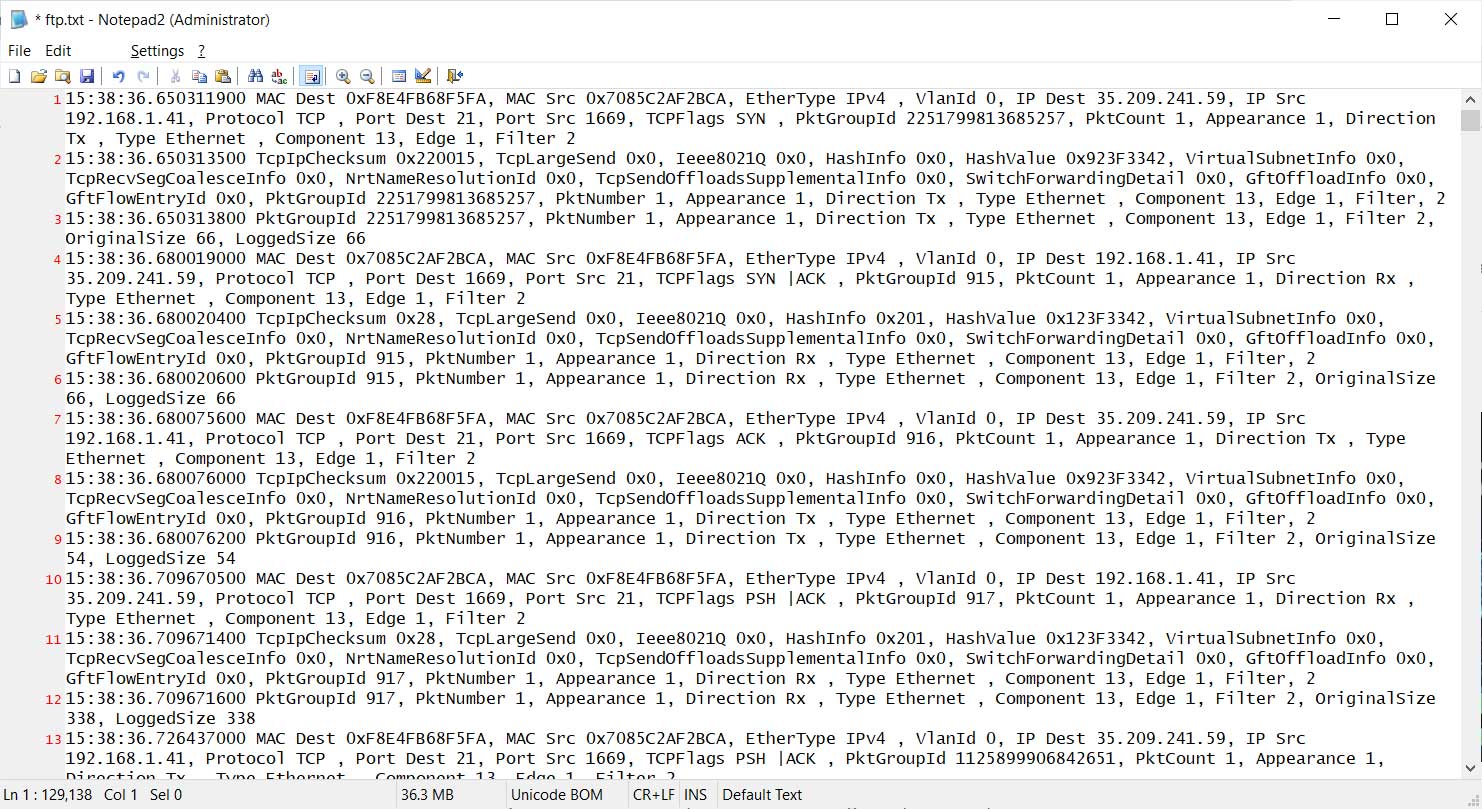
След това полученият файл може да бъде преобразуван в текстов формат по следния начин:
pktmon PktMon.etl -o ftp.txt
Там ще бъде записан в кратка форма информацията за мрежовия трафик:
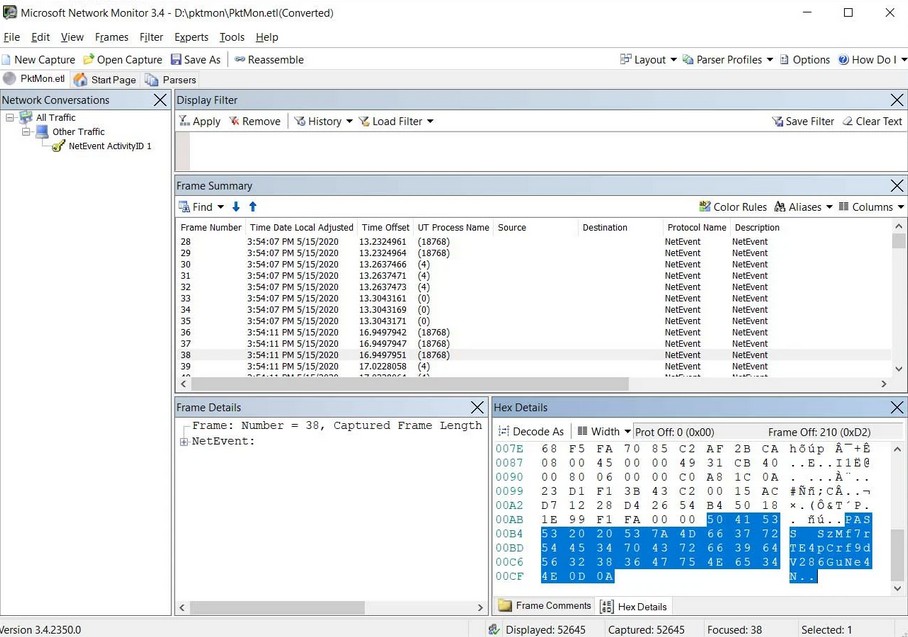
А самият файл pktMon.etl може да се отвори и анализира с помощта на Microsoft Network Monitor.
Оказа се, че в новото голямо обновяване Windows 10 May 2020 Update (Windows 10 версии 2004) Microsoft е обновил инструмента pktmon. Сега вече с негова помощ е възможно прихващането на мрежовите пакети в реално време и дори да се конвертират ETL файловете в PCAPNG формат и по този начин да се изследват и анализират с помощта на популярната Wireshark.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
