



Тили Котман (Tillie Kottmann), който е шведски Android разработчик, публикува в отворен вид 20GB вътрешна техническа информация и сорс кодове, получени при огромното изтичане на данни от сървърите на Intel. Информацията му е била подадена от анонимен източник, който заявил, че това е само първата част от наличната информация. Много от тези документи имат гриф ‘конфиденциално’ и съдържат фирмени тайни, като тяхното разпространяване става само чрез подпис на съответното оторизирано лице, че тази информация няма да бъде разпространявана.
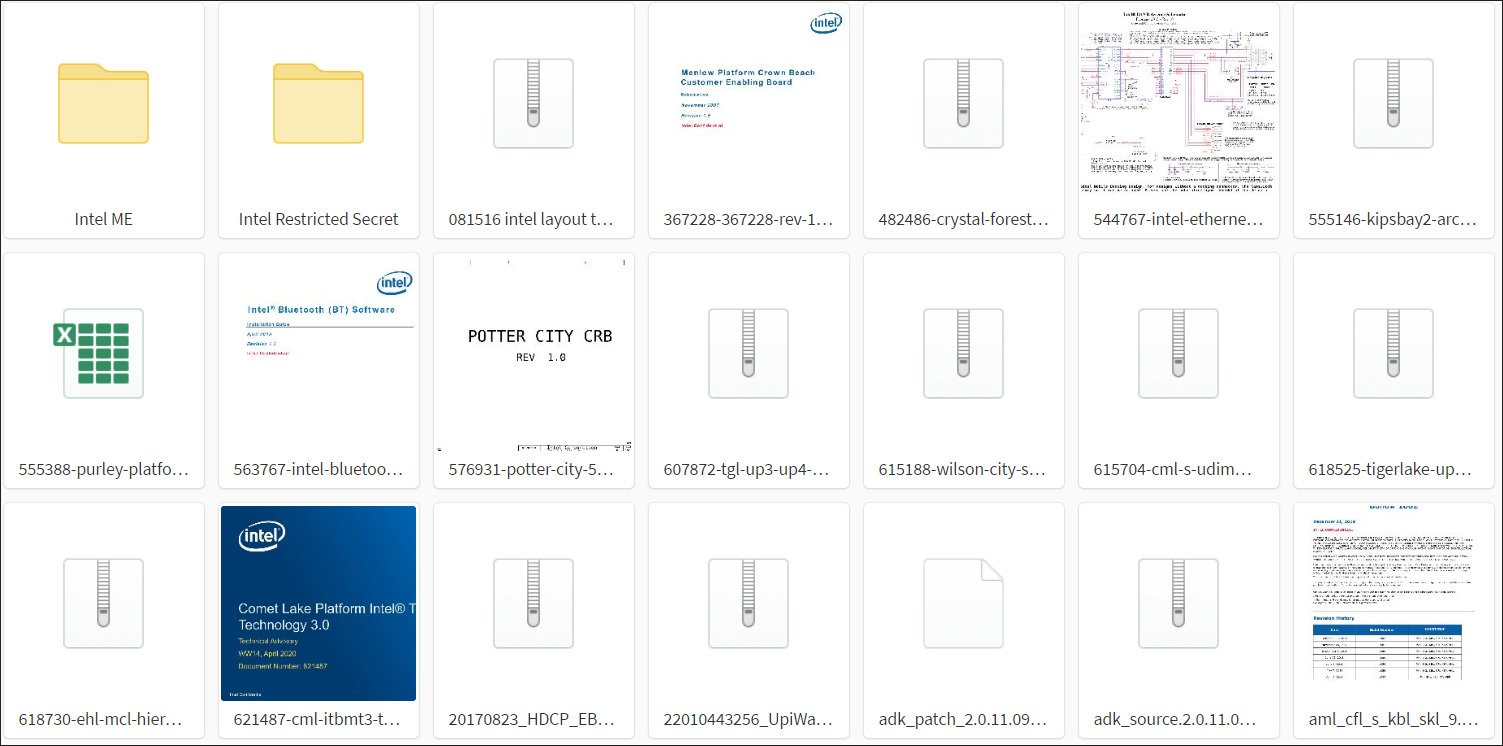
Най-новите от тези материали са с дати от месец май тази година и включват информация за новата сървърна архитектура Cedar Island (Whitley). Има документи от 2018 година, които описват платформата Tiger Lake, но по-голямата част от тях е от 2014 година. Освен документация, изтичането включва сорс код, дебъгери, схеми, драйвери, видеа за обучение.
Част от изтеклата информация на Intel:
- Ръководства по Intel ME (Management Engine), помощни програми за работа с flash плюс примери за различни архитектури.
- Еталонна реализация на BIOS за архитектурата Kabylake (Purley) плюс примери и код за инициализирането
- Сорс кодовете на Intel CEFDK (Consumer Electronics Firmware Development Kit).
- Кодът на FSP пакетите (Firmware Support Package) и производствените схеми за различните архитектури.
- Разнообразни дебъгери за настройка и разработване на специализиран софтуер.
- Simics-емулатор за Rocket Lake S архитектурата
- Различни планове и документи
- Обучаващи видеа по Kabylake FDK.
- Intel Trace Hub и файлове с декодери за различните версии на Intel ME.
- Еталонна реализация на архитектурата Elkhart Lake и примерен код за нея.
- Описания на различни хардуерни блокове, написани на езика Verilog за различните Xeon платформи.
- Тестови BIOS/TXE фърмуери за различни архитектури.
- Емулатори на процесите за Snowridge и Snowfish.
- Различни схеми.
- Шаблони за маркетингови материали.
Intel заяви, че започва разследване на инцидента. Според предварителните данни на американските медии, данните са получени чрез информационната система „Intel Resource and Design Center„, в която се качват данни с ограничен достъп, за клиенти, партньори и други компании, с които Intel работи. Но за по-вероятно се счита, че това е дело на някой, който има достъп до тази информационна система. Има версия, че това може да е пробив в системата на сигурност на голям ОЕМ производител на дънни платки.
Малко по-късно анонимното лице, предоставило тази информация каза, че данните са били изтеглени от незащитен сървър в Akamai CDN, а не от Intel Resource and Design Center. Сървърът е бил открит случайно по време на масово сканиране на хостове с помощта на nmap и по този начин е бил открит уязвимия сървър.
Целият комплект данни вече е качен в торент тракерите и се предлага чрез магнитен линк. Размерът на файла е около 17 GB, а паролите за неговото отваряне са елементарни.
Ударът срещу Intel е наистина голям.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
