


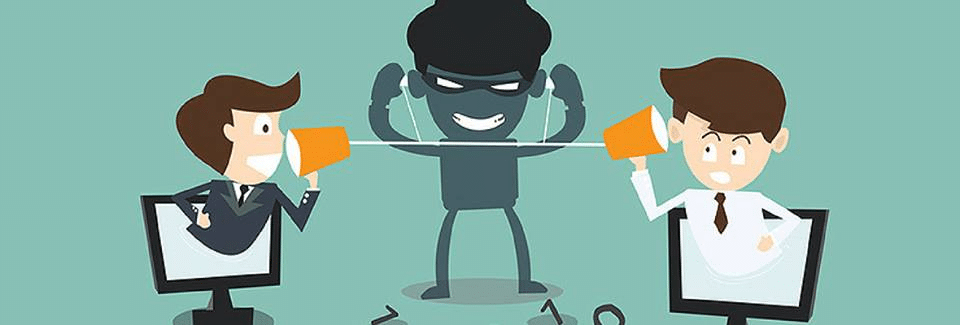

Чудили ли сте се някога какво се случва с данните ви, когато натиснете бутона „изпрати“? Честно казано, много от нас живеят в блажено невежество, вярвайки, че съобщенията, паролите и личната информация са надеждно защитени от невидима цифрова броня. В действителност нещата не са толкова розови.
Всяко ваше кликване, всяко изпратено съобщение е като писмо без плик, което всеки любопитен може да прочете. Звучи ли ви плашещо? Да, но това е реалността. Снифингът (прихващането) на трафика вече не е нещо от научната фантастика – днес то е ежедневна практика, която може да служи както на доброто, така и на злото.
Системните администратори използват тези техники, за да открият проблеми в мрежата, специалистите по сигурността ги използват, за да хванат хакерите, а изследователите проучват нови протоколи, но същите тези инструменти в неправилни ръце се превръщат в оръжия за масово унищожаване на личния живот. Нека разгледаме как работи всичко това и, което е по-важно, как да се предпазим от нежелани „читатели“.
Как данните пътуват онлайн: анатомията на едно цифрово съобщение
Преди да поговорим за това как се крадат данни, си струва да разберем как те изобщо се предават. Представете си, че изпращате дълго писмо по обикновената поща, но вместо в един плик, то е на части, всяка от тях е поставена в отделен плик с адрес, а след това е сглобено от получателя на място.
Приблизително така работи интернет. Вашето съобщение в WhatsApp или изтеглено видео се разделя на много малки пакети. Всеки от тях съдържа част от информацията, плюс „пощенски данни“ – откъде, докъде, в какъв ред да се събере.
Проблемът е, че тези „пликове“ всъщност са по-скоро пощенски картички. В една локална мрежа – независимо дали става въпрос за офис или кафене, всички устройства са физически свързани с една и съща инфраструктура. И всеки, който знае как да „подслушва“, може да прочете вашите цифрови пощенски картички.
Данните се предават на няколко нива едновременно:
- Физическо ниво – електрически импулси в проводниците или радиовълни във въздуха;
- Ниво за връзка с данни – тук се намират MAC адресите, уникалният пръстов отпечатък на всяко устройство;
- Мрежово ниво – тук властват IP адресите, благодарение на които пакетите намират своя път;
- Транспортно ниво – TCP и UDP портове, които контролират връзките;
- Приложно ниво – HTTP, HTTPS, FTP и други протоколи, които използваме всеки ден.
Можете да прихващате на всеки етап, но снифингът е най-ефективен в слоя на връзката и мрежовия слой – там, където нападателят има пряк достъп до необработените данни.
От тихо до активно наблюдение: техники за прихващане
Методите за снифинг на данни се разделят приблизително на два лагера: пасивни и активни. Пасивният снифинг е като подслушване на разговор на съседна маса в кафене. Вие просто слушате, без да се издавате. Активният снифинг е метод при който активно се намесвате в чуждата кореспонденция.
Пасивни методи
Най-простият метод работи в мрежи, в които данните се изпращат на всички по подразбиране, като например при старите хъб мрежи или обикновения Wi-Fi. Там всеки пакет първоначално се получава от всички устройства, а след това всяко устройство решава дали е „мой“ или „не мой“.
Ако настроите мрежовата карта в специален режим на подслушване (нарича се promiscuous mode), тя ще започне да получава абсолютно всички пакети, включително и чуждите.
В съвременните комутируеми мрежи този трик няма да проработи – комутаторите са по-умни и изпращат пакети само до адресанта. Но дори и тук има пропуски: излъчваните съобщения, груповите пощенски пратки и самите комутатори понякога се объркват и пускат пакети на грешното място.
Активни методи
Активните методи изискват повече умения и смелост, но са много по-ефективни. Основната идея е да принудите чуждия трафик да преминава през вашето устройство. Съществуват няколко популярни трика:
- ARP Spoofing – може би най-известният метод. Заблуждавате устройствата в мрежата да вярват, че вашият компютър е порталът към интернет. В резултат на това целият трафик ще преминава през вас.
- DNS Spoofing – при този метод подправяте отговорите на DNS сървърите, като пренасочвате потребителите към фалшиви сайтове вместо към истинските.
- MAC Flooding – по-груб метод. Заливате паметта на комутатора с фалшиви MAC адреси, той се паникьосва и започва да работи като нормален хъб, изпращайки пакети до всички.
- DHCP Spoofing – създаване на фалшив DHCP сървър, който издава мрежови настройки и принуждава устройствата да използват вашия компютър като шлюз.
Разбира се, всички тези методи работят само при определени условия. ARP Spoofing например е ефективен само в локална мрежа, докато DNS Spoofing изисква контрол върху DNS сървъра.
Wi-Fi: специален случай, на който трябва да се обърне специално внимание
Безжичните Wi-Fi мрежи са отделна история със специални правила на играта. За разлика от кабелните мрежи, при които трябва физически да се свържете с кабел, за да го прихванете, Wi-Fi трафикът се предава „по въздуха“ и е достъпен за всички в обхвата.
Съвременните Wi-Fi мрежи използват криптиране – WEP (вече почти мъртво), WPA, WPA2 и най-новото WPA3. Но дори при включено криптиране част от информацията остава открита: MAC адреси на устройства, имена на мрежи, сила на сигнала и информация за услугите.
Откритите мрежи в кафенета, летища и търговски центрове са особено опасни. В тях целият трафик се предава открито, което ги прави лесна мишена за всеки. Дори ако сайтът използва HTTPS, метаданните могат да разкажат много за потребителя.
Фалшиви точки за достъп: вълк в овча кожа
Един от най-коварните трикове в света на Wi-Fi е създаването на фалшиви точки за достъп, или Evil Twin. Нападателят създава мрежа с име, което много прилича на легитимна мрежа („Starbucks_WiFi“ вместо „Starbucks WiFi“), и потребителите се свързват към нея, без да осъзнават трика.
Такъв капан може да се използва не само за прихващане на целия трафик, но и за инжектиране на зловреден код, показване на фалшиви страници за оторизация с цел кражба на пароли и блокиране на достъпа до определени ресурси. Между другото, създаването на такава фалшива точка за достъп в съвременното оборудване е въпрос на няколко минути. Това прави тази заплаха особено актуална.
Как да се защитите: изграждане на цифрова крепост
Добре е да знаете как можете да бъдете атакувани, но е много по-важно да знаете как да се защитите. За щастие съвременните технологии ни дават мощни инструменти за защита, ако знаете как да ги използвате.
Криптиране: невидимата броня
Използването на HTTPS вместо обикновения HTTP протокол е основен минимум, който трябва да бъде включен навсякъде по подразбиране. Повечето съвременни браузъри вече псуват, ако се опитате да въведете парола в некриптиран сайт.
HTTPS обаче защитава само уеб трафика. За пълна защита ви е необходима VPN – виртуална частна мрежа, която създава криптиран тунел между вашето устройство и VPN сървъра. Дори някой да прихване трафика ви, той ще види само криптираната информация.
Архитектура за сигурност за организации
Компаниите и организациите се нуждаят от по-сериозен подход. Правилното сегментиране на мрежата в изолирани VLAN мрежи, многослойните защитни стени и постоянното наблюдение на трафика могат да помогнат за ранното откриване на атаки. Съвременните системи за откриване и предотвратяване на прониквания (IDS/IPS) могат автоматично да анализират целия мрежов трафик и да алармират при откриване на подозрителна дейност.
Практически съвети
Ето какво можете да направите още сега:
- Винаги използвайте VPN, когато се свързвате към публични Wi-Fi мрежи (дори ако е „много спешно и само за минута“);
- Проверявайте дали сайтовете с вашите лични данни използват HTTPS (зеления катинар в адресната лента);
- Актуализирайте редовно системата и драйверите си – именно актуализациите затварят много уязвимости;
- Деактивирайте автоматичното свързване към Wi-Fi мрежи – по-добре е системата да ви пита всеки път;
- Използвайте сложни пароли за домашната Wi-Fi мрежа и ги сменяйте поне веднъж годишно;
- Включете двуфакторна автентикация навсякъде.
Какво предстои: бъдещето на снифинга и защитата
Технологиите се развиват с главоломна скорост, като постоянно променят правилата на играта. Преходът към IPv6, повсеместното разпространение на устройствата от интернет на нещата (IoT), разгръщането на 5G мрежи и наближаващата ера на квантовите изчисления създават нови възможности както за атаки, така и за защита.
Квантовата криптография обещава да направи някои видове прихващане физически невъзможни. Но масовото внедряване на такива технологии все още е далеч, така че традиционните методи за защита остават изключително актуални.
Изкуственият интелект вече се използва и от двете страни на барикадата: за откриване на аномалии в трафика и за създаване на по-сложни атаки. Надпреварата във въоръжаването в областта на киберсигурността само набира скорост.
Заключение
Трафикът за проследяване е мощен инструмент, който може да служи както за защита, така и за атака. Разбирането на начина, по който работят мрежите, и на слабите им места е от съществено значение за всеки, който работи сериозно с ИТ – независимо дали сте администратор, специалист по сигурността или просто напреднал потребител.
Най-важното, което трябва да запомните, е, че съвременните мрежи са много по-уязвими, отколкото повечето потребители осъзнават. Всяко действие, което предприемате онлайн, оставя цифрови следи, които при определени условия могат да бъдат прихванати и анализирани.
Но това не е причина да бъдете параноични или да се откажете от предимствата на цифровия свят. Съвременните методи за защита, ако се прилагат правилно, осигуряват прилично ниво на сигурност. Просто трябва да запомните: сигурността не е еднократно действие за инсталиране на антивирусна програма, а постоянен процес, който изисква внимание и актуализиране на знанията.
В свят, в който информацията се е превърнала в основна валута, знанието как да я защитим се е превърнало в жизненоважно умение. Учете нови технологии, бъдете в крак с тенденциите в киберсигурността, но не забравяйте и етичната страна на действията си. В края на краищата истинската сила не е в разбиването на чужда защита, а в изграждането на силна защита за себе си и за другите. Това е много по-трудно, но и много по-благородно.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
