


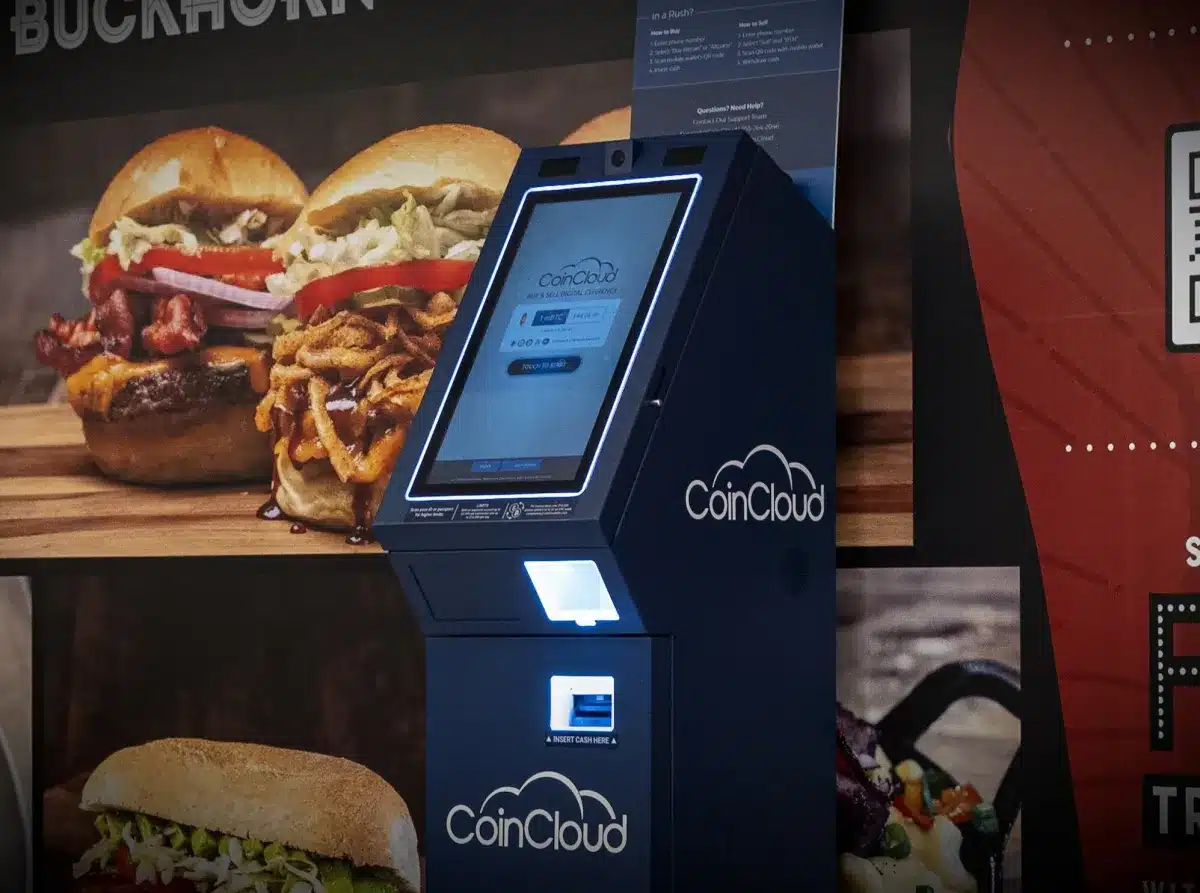

През ноември колективът за киберсигурност vx-underground написа в X, бивш Twitter, че неизвестни хакери твърдят, че са пробили Coin Cloud.
Фалирала компания за биткойн банкомати.
Според vx-underground хакерите твърдят, че са откраднали 70 000 снимки на клиенти, направени от камери, вградени в банкоматите. Както и личните данни на 300 000 клиенти, за които се твърди, че включват „номера на социално осигуряване, дата на раждане, първо име, фамилия, имейл адрес, телефонен номер, текуща професия, физически адрес и др.”
Никой не е поел отговорност публично за хакването.
Месец по-късно, какво наистина се е случило с Coin Cloud остава загадка, дори според новия собственик на компанията.
Coin Cloud беше компания, която поддържаше хиляди биткойн банкомати в САЩ и Бразилия, според официалния ѝ уебсайт. Докато компанията не обяви фалит през февруари. През юли Genesis Coin, друг доставчик на биткойн банкомати, придоби 5700 банкомата от вече несъществуващия Coin Cloud, според прессъобщение, публикувано по това време. Самата Genesis Coin беше придобита по-рано през януари от Андрю Барнард и негов съдружник, който притежаваше друга компания за банкомати с криптовалута, наречена Bitstop.
Барнард, който е главен изпълнителен директор на Bitcoin ATM, ребрандираната компания след придобиванията, казва, че тече разследване.
Поне до момента не може да се заключи кога е станало нарушението или кой е отговорен, а самият той описва инцидента като „мистерия“.
Пробивът на данни се случи преди известно време, тъй като Coin Cloud е бил хакван многократно в миналото, когато те все още бяха действаща компания. Невъзможно е да се каже кога точно, тъй като имаше малък контрол през целия процес на разработка на софтуер и множество международни изпълнители имаха достъп до изходния код, който съдържаше тайни в него за достъп до базата данни. Не изглежда, че услугите, които Coin Cloud поддържаше живи, наскоро са били пробити от това, което ни беше показано.
Следователно е разумно да се предположи, че това са данни, които вече са били откраднати от един от предишните пъти, когато Coin Cloud е бил хакнат. Това е предположение, но разумно такова. Невъзможно е наистина да се каже кога данните са били компрометирани или кой го е направил. Толкова много доставчици и вътрешни служители са имали достъп, че е могло да се случи в много различни моменти през годините.
Барнард каза, че ако някой се сдобие с изходния код, който съдържа идентификационните данни на администратора към базата данни, хакерите „ще имат достъп до цялата информация за клиентите, които са минали процес по верификация (KYC).“
Know Your Customer или KYC са проверки, извършвани от технологични и финансови компании за потвърждаване на самоличността на дадено лице. Правят се с цел предотвратяване на измами и пране на пари. Проверките KYC често разчитат на клиентите, които изпращат сканирания на своите документи за самоличност.
Бивш служител на Coin Cloud, който поиска да остане анонимен, каза пред TechCrunch, че Coin Cloud е „абсолютна катастрофа, за която да се работи“.
„Нямахме екип за сигурност“, каза бившият служител.
Добавя, че вярва, че Coin Cloud е бил хакнат поне веднъж миналата година. Както и че компанията е съхранявала много данни в обикновен текст, което означава, че информацията въобще не е криптирана.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
